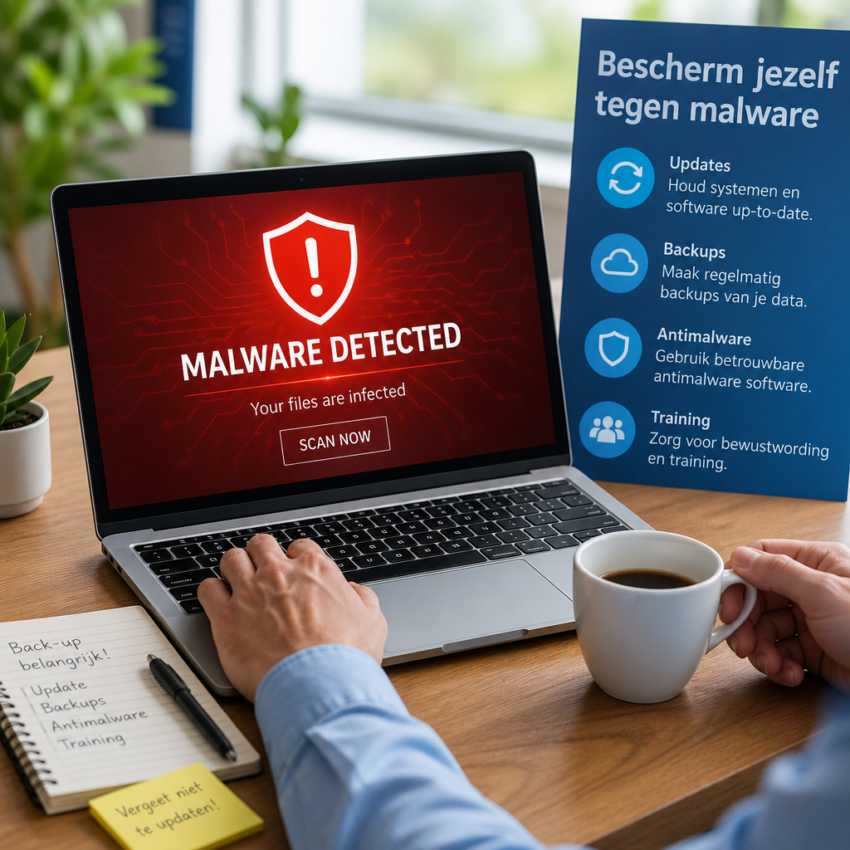
Wat is malware en waarom is het belangrijk
Malware is een verzamelnaam voor kwaadaardige software die is ontworpen om schade te veroorzaken, gegevens te stelen of controle over systemen over te nemen. Voor particulieren en organisaties vormt malware een constante bedreiging omdat het in balans kan treden met vertrouwelijkheid, integriteit en beschikbaarheid van systemen. Het begrijpen van wat malware doet en hoe het werkt helpt bij het voorkomen van verlies van gegevens, financiële schade en reputatieschade. Dit artikel legt de belangrijkste vormen van malware uit en geeft praktische adviezen om risico’s te beperken.
Verschillende typen malware uitgelegd
Er bestaan meerdere typen malware, elk met een eigen doel en aanvalsmethode. Voorbeelden zijn virus, worm, trojan, ransomware, spyware, adware en rootkits. Een virus hecht zich aan bestanden en verspreidt zich bij uitvoering, terwijl een worm zichzelf zelfstandig vermenigvuldigt over netwerken. Een trojan doet zich voor als legitieme software, maar bevat verborgen schadelijke functies. Ransomware versleutelt bestanden en eist losgeld. Spyware verzamelt heimelijk informatie en adware toont ongewenste advertenties. Rootkits verbergen de aanwezigheid van malware op systeemniveau.
Hoe malware systemen infecteert
Malware wordt vaak verspreid via gevaarlijke e-mailbijlagen, malafide downloads, kwetsbaarheden in software of sociale engineering. Gebruikers klikken per ongeluk op links in phishingberichten of installeren bijgewerkte software van onbetrouwbare bronnen. Daarnaast worden legitieme websites soms gekaapt om drive-by downloads te faciliteren. Netwerken met onbeveiligde apparaten of verouderde software zijn aantrekkelijk voor aanvallers. Kennis van infectievectoren is essentieel om preventieve maatregelen effectief in te zetten.
Ransomware en de gevolgen voor organisaties
Ransomware is een van de meest schadelijke vormen van malware voor bedrijven. Een succesvolle aanval kan de toegang tot kritieke systemen en data blokkeren, waardoor bedrijfsprocessen stilvallen. Dreigingen zijn niet alleen het losgeld zelf, maar ook de kosten van herstel, reputatieschade en mogelijke boetes bij datalekken. Organisaties dienen een volledig beleid te hebben voor incidentrespons en regelmatige backups, evenals training van medewerkers om phishingaanvallen te herkennen en te melden.
Detectie en verwijdering van malware
Het detecteren van malware vereist meerdere lagen van verdediging. Endpoint antivirus en antimalware tools bieden basisbescherming door bekende bedreigingen te herkennen en te verwijderen. Voor geavanceerde aanvallen zijn gedragsanalyse, intrusion detection systems en threat intelligence belangrijk. Tools en handleidingen van betrouwbare leveranciers zoals Malwarebytes op https://www.malwarebytes.com kunnen helpen bij detectie en opschoning. Bij ernstige besmettingen is het terugzetten van systemen vanaf schone backups vaak noodzakelijk.
Preventieve maatregelen voor particuliere gebruikers
Consistente beveiliging begint bij eenvoudige maatregelen. Installeer updates voor besturingssysteem en applicaties, gebruik sterke wachtwoorden en tweefactor authenticatie, en installeer betrouwbare antimalware software. Vermijd het openen van verdachte e-mailbijlagen en klik niet op onbetrouwbare links. Regelmatige backups naar externe media of cloudopslag beschermen tegen gegevensverlies door ransomware. Voor meer advies kunnen gebruikers informatie raadplegen bij het Nationaal Cyber Security Centrum via https://www.ncsc.nl.
Beveiligingsstrategie voor bedrijven en IT-afdelingen
Organisaties hebben behoefte aan een gelaagde beveiligingsstrategie met preventie, detectie en respons. Dit omvat netwerksegmentatie, regelmatige patching, endpointbescherming, monitoring en een incident response plan. Security awareness trainingen voor medewerkers zijn cruciaal omdat menselijke fouten vaak de zwakste schakel vormen. Het meten van beveiligingsniveau en het testen van procedures door middel van penetratietests en audits helpt kwetsbaarheden op te sporen voordat aanvallers dat doen.
Backups en herstel als laatste verdedigingslinie
Een robuuste backupstrategie is essentieel om de impact van malware te beperken. Backups moeten regelmatig plaatsvinden, versleuteld worden opgeslagen en apart worden gehouden van het productie netwerk. Test regelmatig het herstelproces zodat je weet dat backups werken wanneer dat nodig is. Bij ransomware kan volledig herstel vanaf schone backups de enige manier zijn om zonder betaling toegang tot systemen te herstellen. Combineer backups met monitoring en tijdige detectie om schade te minimaliseren.
Nuttige bronnen en verdere informatie
Voor actuele dreigingsinformatie en praktische tips zijn er betrouwbare bronnen. Het Nationaal Cyber Security Centrum biedt richtlijnen en waarschuwingen op https://www.ncsc.nl. Voor tests en beoordelingen van antivirussoftware is AV Test een nuttige bron op https://www.av-test.org. Voor tools en herstelinformatie kun je terecht bij leveranciers als Malwarebytes op https://www.malwarebytes.com. Gebruik deze bronnen om up to date te blijven en je beveiliging continu te verbeteren.