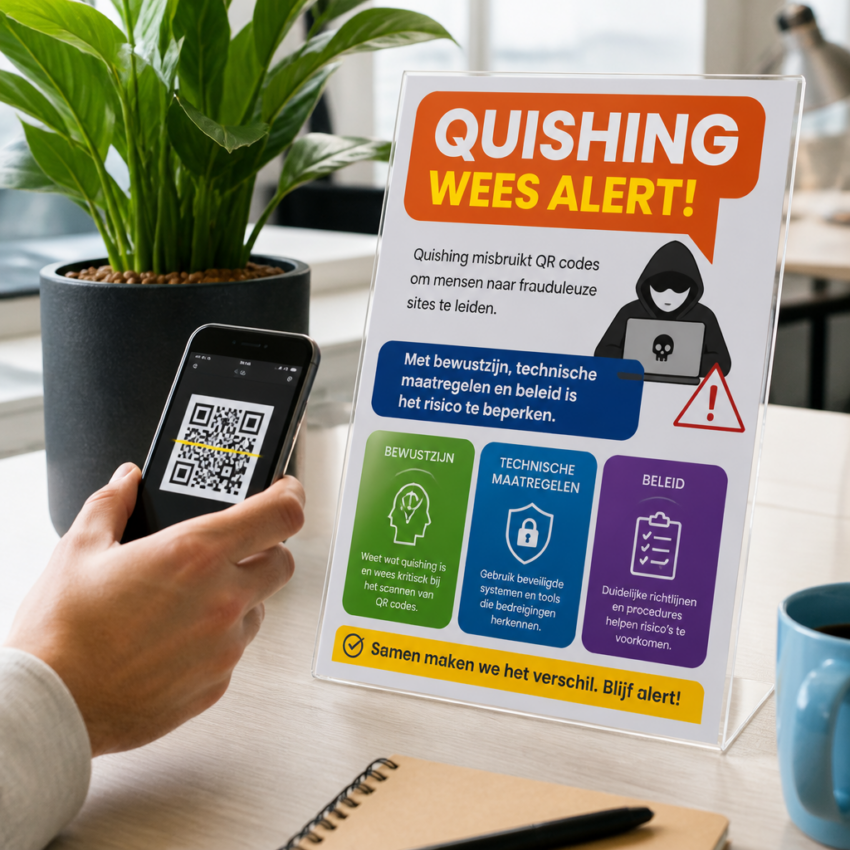
Wat is Quishing precies
Quishing is een relatief nieuw woord in de wereld van cybersecurity en verwijst naar kwaadaardige pogingen om via QR codes informatie of toegang te ontfutselen. In plaats van traditionele phishing via e mail of valse websites gebruiken aanvallers een gescande code om slachtoffers naar malafide pagina s te leiden. Quishing combineert de eenvoud van een QR code met de effectiviteit van social engineering, waardoor het voor veel gebruikers moeilijk is om de dreiging direct te herkennen.
Hoe Quishing werkt in de praktijk
Een typische Quishing aanval begint met het verspreiden van een QR code op een poster, flyer, scherm of via digitale media. Wanneer iemand de code scant met de camera van de telefoon of een scanner app wordt diegene direct geleid naar een website die eruitziet als een vertrouwde dienst. Op die site kan gevraagd worden om inloggegevens, betaalinformatie of toestemming om een kwaadaardige app te installeren. De aanvaller kan zo snel toegang krijgen tot accounts of geld stelen.
Waarom Quishing zo effectief is
Quishing werkt goed omdat veel mensen blind vertrouwen op QR codes. Een gescande code lijkt technisch en betrouwbaar, en gebruikers zien de onderliggende URL niet direct. Bovendien zijn mobiele apparaten vaak minder beschermd tegen browser manipulatie en automatische app installatie. Deze combinatie maakt Quishing gevaarlijker dan klassieke vormen van phishing, vooral in situaties waar gebruikers haast hebben of geen reden zien om achterdochtig te zijn.
Voorbeelden van Quishing incidenten
Er zijn al gevallen bekend waarin aanvallers QR codes op parkeerautomaten en kortingsacties hebben geplakt. Slachtoffers die de code scanden kwamen terecht op een pagina die vroeg om bankgegevens of mobiele verificatie. Andere aanvallen leiden naar nep winkels of factuur pagina s met betaalknoppen. Deze voorbeelden laten zien dat Quishing zowel offline als online kan worden ingezet om vertrouwen te misleiden en directe financiële schade te veroorzaken.
Signaleren van een Quishing poging
Herkenning van Quishing begint met aandacht voor de context. Controleer altijd de bron van een QR code en wees terughoudend bij onverwachte verzoeken om inloggegevens of betaalinformatie. Let ook op URL s die vreemd of afgekort zijn. Gebruik waar mogelijk de URL preview functie van de scanner app of installeer apps die de bestemming controleren voordat de browser wordt geopend.
Bescherming tegen Quishing
Er zijn meerdere maatregelen die gebruikers en organisaties kunnen nemen om Quishing te voorkomen. Train medewerkers en klanten om nooit persoonlijke gegevens te delen na het scannen van een onbekende QR code. Schakel veiligheidsfuncties in op mobiele apparaten en gebruik betrouwbare QR scanner apps met veiligheidschecks. Voor organisaties is het belangrijk om QR gebruik te monitoren en alleen vertrouwde QR codes te publiceren.
Beheer van risico binnen organisaties
Organisaties moeten beleid opstellen rondom het gebruik van QR codes. Denk aan richtlijnen voor het maken en plaatsen van codes, en aan periodieke controles om misbruik te detecteren. Het implementeren van multi factor authenticatie beperkt de schade als inloggegevens toch worden afgetapt. Daarnaast helpt een incident response plan om snel te reageren op mogelijke Quishing aanvallen en impact te beperken.
Technische verdedigingslagen tegen Quishing
Technische oplossingen zoals URL filtering, mobiele threat defense en real time analyse van webverkeer kunnen veel Quishing pogingen blokkeren. Diensten die verdachte bestemmingen detecteren en gebruikers waarschuwen verminderen de kans dat iemand persoonlijke gegevens invoert. Ook updates van mobiele besturingssystemen en apps sluiten kwetsbaarheden die aanvallers kunnen misbruiken.
Juridische en ethische aspecten van QR gebruik
Het toenemende gebruik van QR codes roept ook vragen op over verantwoordelijkheid en regelgeving. Organisaties die QR codes aanbieden moeten nadenken over de privacy van gebruikers en over duidelijke communicatie over doel en veiligheid. Juridische kaders helpen bij het vaststellen van aansprakelijkheid in geval van misbruik, maar bewustwording en preventie blijven sleutelmaatregelen.
Praktische tips voor consumenten
Consumenten kunnen eenvoudig hun risico verlagen door enkele gewoontes aan te passen. Open geen links van onbekende bronnen, controleer URL s die via QR codes worden geopend en gebruik veilige betaalmethoden. Installeer apps alleen uit officiële stores en lees recensies van QR scanner apps. Bij twijfel bel of ga naar de officiële website van de organisatie in plaats van direct via de QR code te handelen.
Waar meer informatie te vinden is
Voor betrouwbare informatie over phishing en gerelateerde dreigingen kunt u terecht bij nationale en internationale instanties. Bezoek bijvoorbeeld de Nederlandse instantie NCSC via https://www.ncsc.nl of de Amerikaanse CISA pagina over phishing via https://www.cisa.gov. Deze bronnen bieden advies, waarschuwingen en stappenplannen die helpen bij het herkennen en voorkomen van Quishing aanvallen.
Samenvatting en actiepunten
Quishing is een opkomende vorm van social engineering waarbij QR codes worden misbruikt om gegevens en toegang te stelen. Het risico kan aanzienlijk zijn, maar met bewust gedrag, technische maatregelen en duidelijke organisatorische richtlijnen is de dreiging beheersbaar. Zorg voor training, gebruik betrouwbare tools en controleer altijd de bron voordat u een QR code scant. Proactieve maatregelen beschermen zowel individuele gebruikers als organisaties tegen deze moderne vorm van fraude.