Meldingen blijven binnen? Zo werkt MFA‑vermoeidheid en waarom het gevaarlijk is
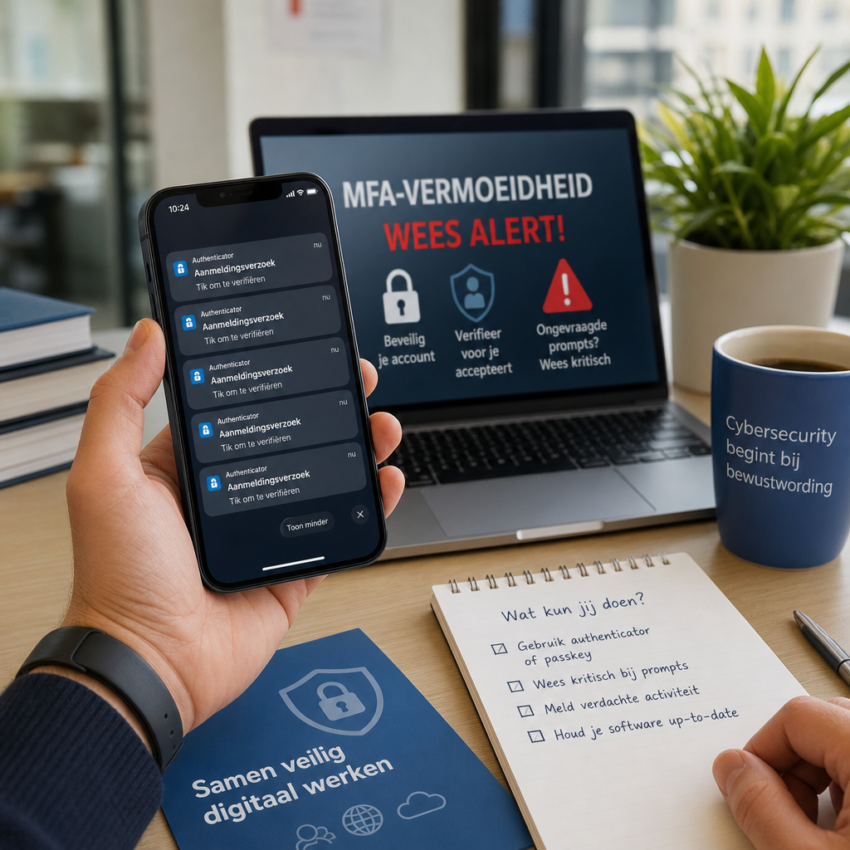
Je krijgt halverwege een werkdag een pushmelding op je telefoon: “Toegangscode vereist”. Nog een melding. En nog een. Het lijkt vervelend, misschien een bug. Maar soms is het geen technisch probleem: cybercriminelen sturen tientallen ongevraagde verificatieverzoeken om jou te laten accepteren. Deze tactiek — vaak aangeduid als MFA‑vermoeidheid of push‑bombing — komt steeds vaker voor en verdient aandacht, zowel bij medewerkers als bij organisaties.
Wat bedoelen we met MFA‑vermoeidheid?
MFA‑vermoeidheid is een aanval waarbij aanvallers herhaaldelijk pushmeldingen of verificatieverzoeken naar een slachtoffer sturen totdat die persoon instemt. Multi‑Factor Authentication (MFA) is bedoeld om accounts extra te beveiligen, maar als de gebruiker uitgeput of afgeleid raakt, kan een onbedoelde goedkeuring de aanval succesvol maken. Dit is geen geavanceerde technische exploit, maar een psychologisch duwtje dat misbruik maakt van menselijke reacties op herhaalde meldingen.
Hoe werken aanvallers precies?
De aanvaller weet vaak al een wachtwoord of gebruikt gestolen inloggegevens. In plaats van meteen te proberen in te loggen, start hij een serie MFA‑verzoeken naar de mobiele app van het slachtoffer of SMS‑codes. Intussen gebruiken criminelen social engineering: een telefoontje, een chatbericht of een valse IT‑melding waarmee ze druk uitoefenen om “even te bevestigen”. Als iemand zich gehaast voelt of denkt dat het om een systeemfout gaat, drukt die op ‘accepteren’.
Welke gevolgen kan dit hebben?
Een geaccepteerde MFA‑prompt geeft de aanvaller vaak volledige toegang tot zakelijke e‑mail, cloudbestanden en interne systemen. Dat kan leiden tot identiteitsfraude, datalekken of het verspreiden van ransomware binnen een organisatie. Het gevaar is dat de verdediging die bedoeld was om te beschermen — MFA — wordt omgekeerd tot een zwakke schakel door menselijk gedrag.
Direct toepasbare maatregelen die echt helpen
Er zijn concrete stappen die zowel particulieren als organisaties kunnen nemen. De meest effectieve combineren techniek en beleid met bewustwording:
- Schakel phishing‑resistente MFA in, zoals hardware‑tokens of FIDO2/passkeys. Deze vormen zijn lastiger te misbruiken dan pushmeldingen. Zie ook de aanbevelingen van CISA: https://www.cisa.gov/publication/multi-factor-authentication.
- Beperk en log pushmeldingen. Richt beleid in dat pushmeldingen alleen als laatste redmiddel gelden en zorg voor throttling of limieten op pogingen van buitenaf.
- Configureer voorwaardelijke toegang en risicogebaseerde verificatie. Hiermee kun je extra controles afdwingen bij verdachte logins (nieuw land, nieuw apparaat) zonder iedereen te belasten.
- Train medewerkers op herkenbare signalen en vaste procedures: nooit zomaar een MFA‑prompt accepteren, altijd contact opnemen met de servicedesk via een bekend kanaal bij twijfel.
- Houd detectie en respons paraat: monitoring van mislukte en succesvolle MFA‑pogingen helpt verdachte patronen op te merken. Gebruik loganalyse en alerts om snel in te grijpen.
Hoe voer je deze maatregelen uit zonder veel frictie?
Organisaties zijn terughoudend omdat extra beveiliging soms zorgt voor hinder. Begin klein: introduceer hardware‑tokens voor medewerkers met toegang tot gevoelige gegevens en implementeer gefaseerd strengere regels. Gebruik Single Sign‑On (SSO) en passkeys waar mogelijk om de gebruikerservaring te verbeteren. Voor particulieren is de eenvoudigste stap overstappen van SMS naar een authenticator‑app of passkey‑opties via de grote aanbieders. NCSC heeft praktische adviezen over MFA voor organisaties: https://www.ncsc.nl/onderwerpen/multi-factor-authenticatie.
Wat kun jij morgen meteen doen?
Als individu: wijzig waar mogelijk van SMS naar een authenticator of passkey, en wees kritisch bij ongevraagde prompts. Als organisatie: controleer of jullie MFA‑instellingen phishing‑resistent zijn, voer throttling in en start gerichte awareness‑sessies. Raadpleeg ook betrouwbare bronnen voor uitwerking en updates, zoals https://www.enisa.europa.eu/ en het Microsoft Security Blog: https://www.microsoft.com/security/blog/.
Een laatste overweging
MFA blijft een van de meest effectieve beveiligingsmaatregelen, maar het werkt alleen als techniek en mens in balans zijn. Door technische verbeteringen te combineren met duidelijke procedures en realistische training verklein je de kans dat een vermoeide klik het verschil maakt. Beveiliging is geen hindernis, maar een onderdeel van goed werkend digitaal gedrag — en dat begint met het herkennen van die ene pushmelding die misschien niet voor jou bedoeld is.