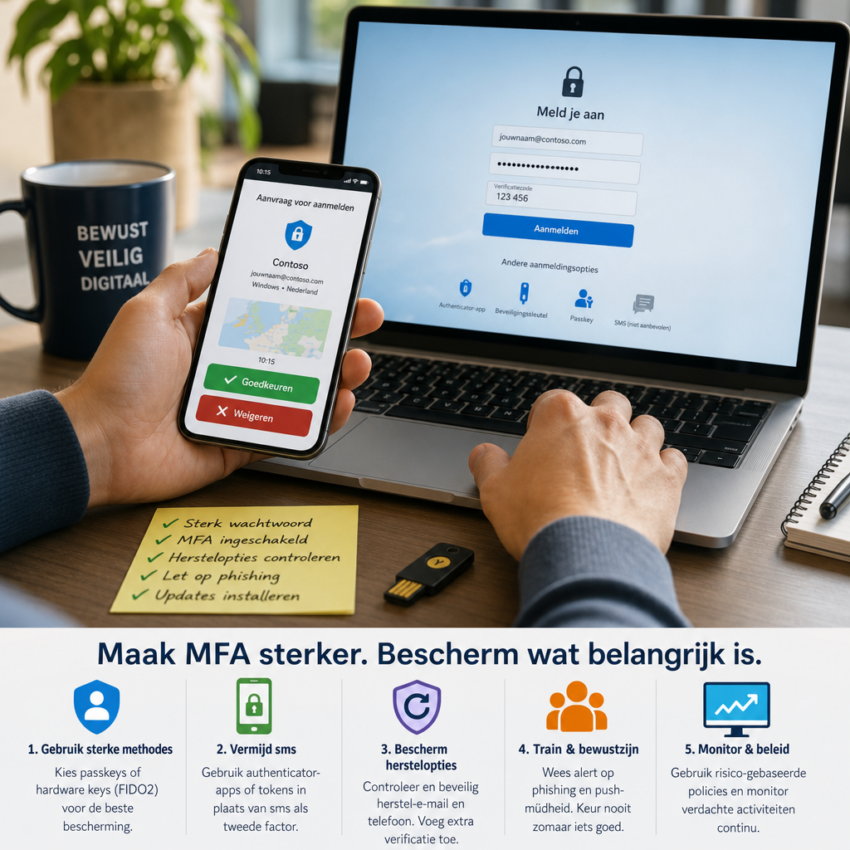
Meer dan een vinkje: waarom multi-factor authenticatie nog niet genoeg is
Je kent het wel: een pushmelding op je telefoon, even tikken en je bent binnen. Multi-factor authenticatie (MFA) is tegenwoordig standaard en redt veel accounts van simpele overnames. Toch zien we de laatste jaren nieuwe zwakheden en gedragsrisico’s ontstaan: van push-müdheidsaanvallen tot zwakke herstelmethodes. Dit artikel legt uit wat er verandert, hoe aanvallers MFA omzeilen en wat je praktisch kunt doen om écht veilig in te loggen.
Wat MFA precies beschermt en waar het faalt
MFA voegt een extra controlelaag toe boven gebruikersnaam en wachtwoord: iets wat je weet (wachtwoord), iets wat je hebt (telefoon, token) of iets wat je bent (biometrie). Dat maakt eenvoudige account overnames lastiger. Maar niet alle MFA is even sterk: sms en telefoontjes zijn gevoelig voor SIM-swaps, pushmeldingen kunnen worden geaccepteerd bij onoplettendheid of ‘approval fatigue’, en herstel via e-mail kan alsnog toegang bieden aan een aanvaller.
Hoe aanvallers MFA omzeilen
Aanvallers passen slimme tactieken toe. Enkele voorbeelden die je in het dagelijks leven kunt tegenkomen:
– Phishingpagina’s die een live MFA-aanvraag doorgeven en de gebruiker instrueren om goed te keuren.
– Social engineering via telefoon om een gebruiker te overhalen een pushmelding te accepteren.
– SIM-swap waarbij de mobiele verbinding wordt overgenomen en codes ontvangen via sms verdwijnen.
– Misconfiguratie van accountherstel die toch toegang biedt als het MFA-mechanisme faalt.
Nieuwe ontwikkelingen: phishing-resistente methodes en passkeys
Gelukkig zijn er ontwikkelingen die MFA aanzienlijk veiliger maken. Passkeys en FIDO2-hardwaretokens bieden phishing-resistentie: in plaats van een code die ergens ingevoerd wordt, wordt de authenticatie cryptografisch gekoppeld aan de juiste website of app. Organisaties en platformen werken ook aan beleid om risk-based authenticatie en strengere controles te implementeren. Meer informatie vind je bij de FIDO Alliance: https://fidoalliance.org.
Waarom mensen de zwakke schakel blijven
Techniek alleen is niet genoeg. Medewerkers en gebruikers maken beslissingen onder tijdsdruk of met onvolledige informatie. Pushmeldingen worden geaccepteerd omdat het proces snel moet, herstelopties worden ingesteld vanuit gemak, en waarschuwingen worden genegeerd. Security awareness blijft cruciaal: technische oplossingen moeten samenwerken met heldere instructies en goed ingerichte herstelprocessen.
Praktische maatregelen die iedereen kan toepassen
Drie tot vijf concrete acties om MFA echt effectief te maken:
– Schakel waar mogelijk phishing-resistente methodes in: gebruik passkeys of hardware security keys (FIDO2).
– Vermijd sms als primaire tweede factor; kies authenticator-apps of tokens.
– Bescherm herstelkanalen: controleer herstel-e-mail en telefoon en gebruik extra verificatie bij wijziging.
– Train medewerkers over ‘approval-baiting’ en push-müdheid: nooit zomaar een inlogmelding accepteren.
– Implementeer risico-gebaseerde policies en monitoring: blokkeer verdachte sessies of geografische inconsistenties.
Advies voor organisaties en beheerders
Organisaties hebben extra taken. Zorg dat identiteitsproviders goed zijn geconfigureerd, dwing sterke MFA-instellingen af en beperk fallback-opties. Maak gebruik van voorwaardelijke toegang (conditional access) en log verdachte pogingen. Daarnaast verdient het accountherstelproces bijzondere aandacht: herstel moet veilig, traceerbaar en niet te gemakkelijk omzeild zijn.
Handig referentiemateriaal voor wie wil verdiepen
Wil je protocollen of praktische richtlijnen nalezen? Bezoek betrouwbare bronnen voor actuele aanbevelingen en technische details:
– NCSC Nederland: https://www.ncsc.nl
– CISA (VS): https://www.cisa.gov
– ENISA (EU): https://www.enisa.europa.eu
– Microsoft Security (authenticatie en passwordless): https://learn.microsoft.com/security
Een duidelijke boodschap voor dagelijks gebruik
MFA is geen eindpunt maar een proces: kies sterke, phishing-resistente methodes waar mogelijk, bescherm herstelroutes en combineer techniek met bewust gedrag. Voor individuele gebruikers betekent dat: stap over naar authenticator-apps of hardware keys en wees kritisch bij elke goedkeuringsmelding. Voor organisaties betekent het: beleid, configuratie en training prioriteren. Kleine aanpassingen in hoe we authenticeren maken het voor aanvallers een stuk lastiger.