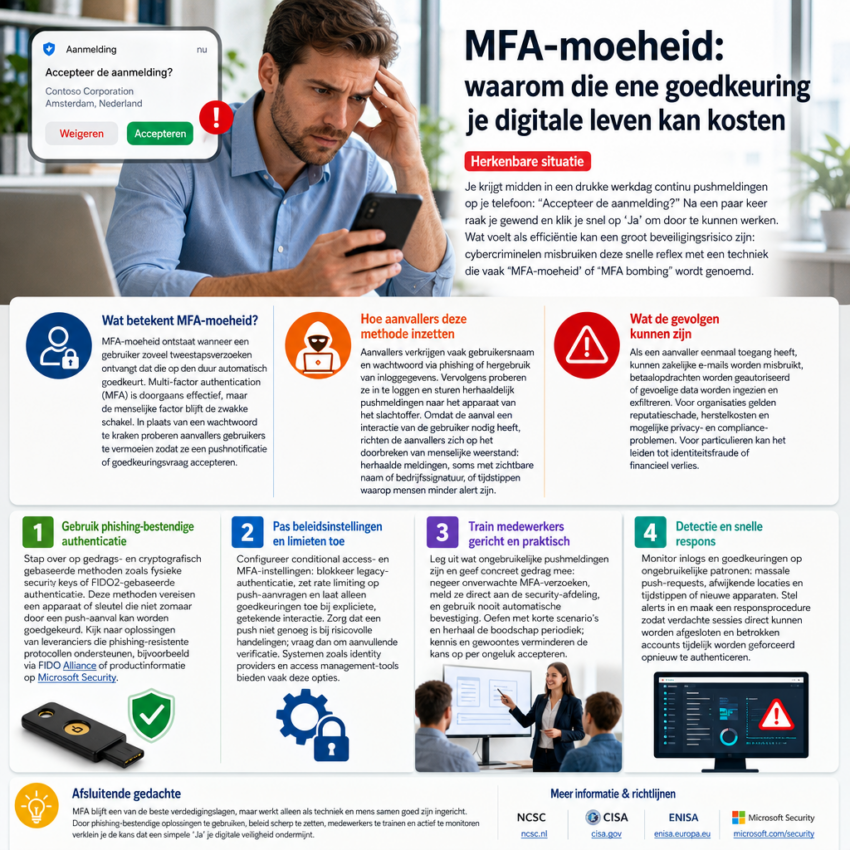
MFA-moeheid: waarom die ene goedkeuring je digitale leven kan kosten
Herkenbare situatie
Je krijgt midden in een drukke werkdag continu pushmeldingen op je telefoon: “Accepteer de aanmelding?” Na een paar keer raak je gewend en klik je snel op ‘Ja’ om door te kunnen werken. Wat voelt als efficiëntie kan een groot beveiligingsrisico zijn: cybercriminelen misbruiken deze snelle reflex met een techniek die vaak ‘MFA-moeheid’ of ‘MFA bombing’ wordt genoemd.
Wat betekent MFA-moeheid?
MFA-moeheid ontstaat wanneer een gebruiker zoveel tweestapsverzoeken ontvangt dat die op den duur automatisch goedkeurt. Multi-factor authentication (MFA) is doorgaans effectief, maar de menselijke factor blijft de zwakke schakel. In plaats van een wachtwoord te kraken proberen aanvallers gebruikers te vermoeien zodat ze een pushnotificatie of goedkeuringsvraag accepteren.
Hoe aanvallers deze methode inzetten
Aanvallers verkrijgen vaak gebruikersnaam en wachtwoord via phishing of hergebruik van inloggegevens. Vervolgens proberen ze in te loggen en sturen herhaaldelijk pushmeldingen naar het apparaat van het slachtoffer. Omdat de aanval een interactie van de gebruiker nodig heeft, richten de aanvallers zich op het doorbreken van menselijke weerstand: herhaalde meldingen, soms met zichtbare naam of bedrijfssignatuur, of tijdstippen waarop mensen minder alert zijn.
Wat de gevolgen kunnen zijn
Als een aanvaller eenmaal toegang heeft, kunnen zakelijke e-mails worden misbruikt, betaalopdrachten worden geautoriseerd of gevoelige data worden ingezien en exfiltreren. Voor organisaties gelden er reputatieschade, herstelkosten en mogelijke privacy- en complianceproblemen. Voor particulieren kan het leiden tot identiteitsfraude of financieel verlies.
Beschermingsmaatregel 1: Gebruik phishing-bestendige authenticatie
Stap over op gedrags- en cryptografisch gebaseerde methoden zoals fysieke security keys of FIDO2-gebaseerde authenticatie. Deze methoden vereisen een apparaat of sleutel die niet zomaar door een push-aanval kan worden goedgekeurd. Kijk naar oplossingen van leveranciers die phishing-resistente protocollen ondersteunen, bijvoorbeeld via FIDO Alliance of productinformatie op Microsoft Security.
Beschermingsmaatregel 2: Pas beleidsinstellingen en limieten toe
Configureer conditional access- en MFA-instellingen: blokkeer legacy-authenticatie, zet rate limiting op push-aanvragen en laat alleen goedkeuringen toe bij expliciete, getekende interactie. Zorg dat een push niet genoeg is bij risicovolle handelingen; vraag dan om aanvullende verificatie. Systemen zoals identity providers en access management-tools bieden vaak deze opties.
Beschermingsmaatregel 3: Train medewerkers gericht en praktisch
Leg uit wat ongebruikelijke pushmeldingen zijn en geef concreet gedrag mee: negeer onverwachte MFA-verzoeken, meld ze direct aan de security-afdeling, en gebruik nooit automatische bevestiging. Oefen met korte scenario’s en herhaal de boodschap periodiek; kennis en gewoontes verminderen de kans op per ongeluk accepteren.
Beschermingsmaatregel 4: Detectie en snelle respons
Monitor inlogs en goedkeuringen op ongebruikelijke patronen: massale push-requests, afwijkende locaties en tijdstippen of nieuwe apparaten. Stel alerts in en maak een responsprocedure zodat verdachte sessies direct kunnen worden afgesloten en betrokken accounts tijdelijk worden geforceerd opnieuw te authenticeren.
Afsluitende gedachte
MFA blijft een van de beste verdedigingslagen, maar werkt alleen als techniek en mens samen goed zijn ingericht. Door phishing-bestendige oplossingen te gebruiken, beleid scherp te zetten, medewerkers te trainen en actief te monitoren verklein je de kans dat een simpele ‘Ja’ je digitale veiligheid ondermijnt. Wil je meer achtergrond en praktische richtlijnen? Lees de sites van nationale en internationale autoriteiten zoals NCSC, CISA, ENISA en leveranciersinformatie op Microsoft Security.