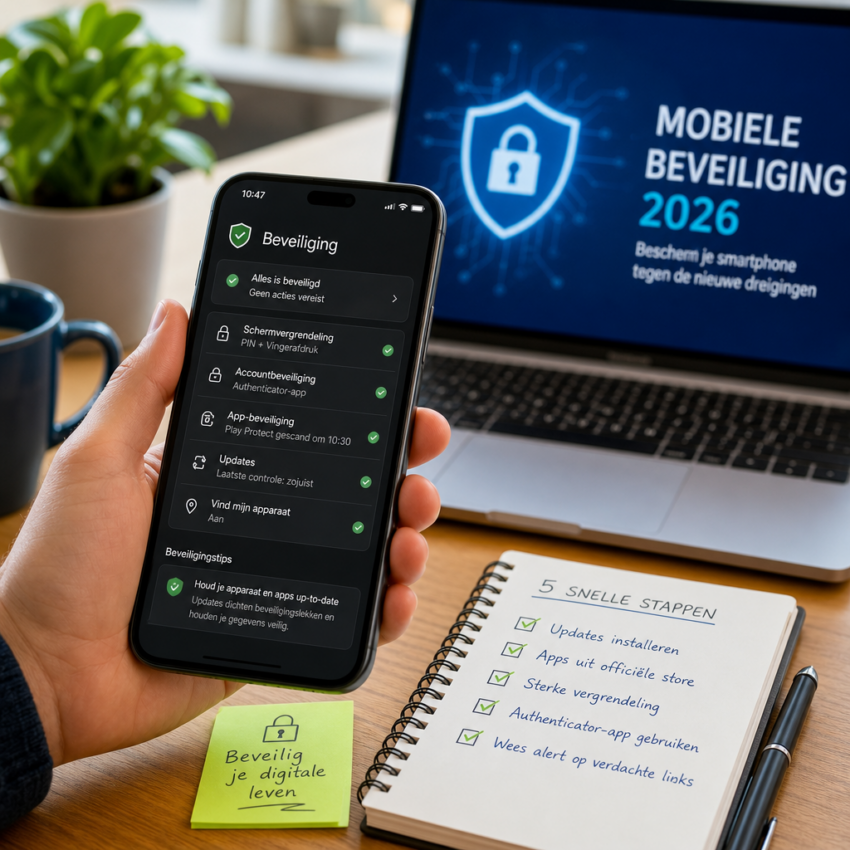
Mobiele beveiliging 2026: hoe bescherm je je smartphone tegen de nieuwe dreigingen?
Herkenbare situatie: je gebruikt je telefoon voor bankieren, werkmail en de boodschappenlijst. Smartphones zijn snelle alleskunners, maar daarmee ook een aantrekkelijk doelwit voor cybercriminelen. Dit artikel legt uit welke risico’s recent relevanter zijn geworden, hoe aanvallers te werk gaan en wat je concreet kunt doen om jezelf en je organisatie beter te beschermen.
Wat valt er onder mobiele beveiliging?
Mobiele beveiliging gaat verder dan een schermvergrendeling. Het omvat updates van het besturingssysteem, app-permissies, netwerkgedrag, fysieke bescherming en de beveiliging van berichten en authenticatie. Voor organisaties speelt ook beheer van devices, app-governance en segmentatie van bedrijfsgegevens een rol. Betrouwbare informatiebronnen zijn onder andere het Nationaal Cyber Security Centrum www.ncsc.nl en CISA www.cisa.gov.
Waarom is mobiele beveiliging nu urgent?
Smartphones worden steeds meer onderdeel van bedrijfsprocessen. Daarnaast zien we een toename van gerichte aanvallen op mobiele platforms: kwaadaardige apps in schijnbaar betrouwbare stores, interceptie van sms-berichten en sophisticated phishing via messaging-apps. Ook supply chain-kwetsbaarheden in populaire apps maken het risico groter. Een gecompromitteerde telefoon kan leiden tot identiteitsdiefstal, financiële schade en toegang tot zakelijke netwerken.
Hoe gaan aanvallers op mobiele apparaten te werk?
Aanvallers gebruiken meerdere technieken. Typische werkwijzen zijn: het verspreiden van malafide apps die om onnodige permissies vragen, het misleiden van gebruikers via valse update- of accountmeldingen, en het onderscheppen van eenmalige codes via sim-swapping of malware. Daarnaast zien we social engineering via berichten en voice phishing die wijzen op urgente actie, met name als iemand werktoegang op de telefoon heeft ingesteld.
Praktische maatregelen die iedereen direct kan toepassen
Vijf concrete stappen beschermen veel:
– Houd het besturingssysteem en apps altijd up to date; updates dichten vaak bekende lekken.
– Installeer apps alleen uit de officiële store en controleer ontwikkelaars en recensies.
– Gebruik een sterke schermvergrendeling en zet biometrie in combinatie met een PIN of wachtwoord.
– Schakel sms als enige methode voor kritieke twee-factor-authenticatie uit en kies voor een authenticator-app of security key.
– Wees argwanend bij onverwachte links en controleer afzenders bij berichten die om gevoelige informatie vragen.
Extra maatregelen voor organisaties
Bedrijven kunnen met relatief eenvoudige stappen veel risico verkleinen. Denk aan mobiel device management, gescheiden werkprofielen, restricties op app-installaties en het afdwingen van encryptie en updates. Daarnaast helpt training: medewerkers moeten herkennen wanneer een bericht verdacht is en hoe ze een incident melden. Richtlijnen van ENISA www.enisa.europa.eu en Microsoft Security www.microsoft.com/security bieden praktische handvatten.
Praktische checks voor thuisgebruikers
Een korte zelftest: controleer welke apps toegang hebben tot je contacten, microfoon en camera; verwijder onbekende apps; bekijk recent dataverkeer en batterijgebruik om verborgen malware te signaleren; en controleer bij je provider of nummerbeveiliging actief is om sim-swaps te voorkomen. Kleine controles besparen vaak veel ongemak.
Wat te doen na een vermoedelijke besmetting?
Als je iets verdachts ziet: verbreek de netwerkverbinding, verander wachtwoorden op een vertrouwd apparaat, activeer incidentmelding via je werk en overweeg een fabrieksreset als malware niet eenvoudig te verwijderen is. Zorg dat belangrijke accounts secundair beschermd zijn met een hardware security key of authenticator-app voordat je opnieuw inlogt.
Een eenvoudige regel die het verschil maakt
Mobiele beveiliging vraagt geen expertkennis, maar wel consistent gedrag. Beschouw je telefoon als de sleutelhanger van je digitale leven: beperk wat je eraan toevertrouwt, houd software actueel en gebruik sterke, moderne vormen van authenticatie. Met die drie gewoonten verklein je de meeste risico’s aanzienlijk en bescherm je zowel jezelf als je organisatie.