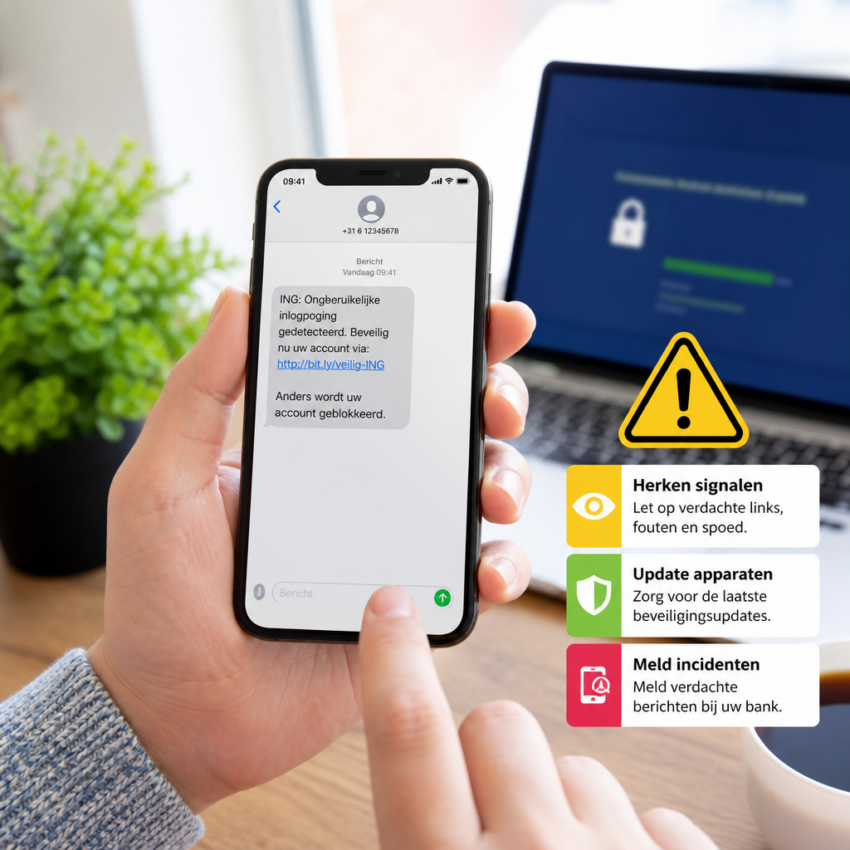
Wat is smishing en waarom het belangrijk is
Smishing is een vorm van phishing die via sms-berichten plaatsvindt en is afgeleid van de woorden sms en phishing. Cybercriminelen sturen misleidende sms-berichten om persoonlijke gegevens, wachtwoorden of bankgegevens te ontfutselen. Omdat sms-berichten vaak als betrouwbaar worden ervaren, groeit het risico dat consumenten en medewerkers slachtoffer worden. Voor iedereen die mobiele apparaten gebruikt en voor organisaties die klantgegevens beschermen, is kennis van smishing essentieel om financiële schade en identiteitsdiefstal te voorkomen.
Hoe werkt een smishing-aanval in de praktijk
Bij een smishing-aanval ontvangt het slachtoffer een sms met een urgente boodschap, bijvoorbeeld over een vermeende banktransactie, pakketbezorging of accountprobleem. De sms bevat vaak een link naar een nepwebsite die eruitziet als een legitimatiepoortaal. Zodra het slachtoffer inlogt of gegevens invoert, worden die gegevens onderschept. Soms bevat het sms-bericht ook een telefoonnummer om terug te bellen, wat kan leiden tot social engineering of tot installatie van schadelijke apps wanneer er instructies worden gevolgd.
Veelgebruikte trucs en misleidingstechnieken
Cybercriminelen gebruiken verschillende technieken om vertrouwen te winnen: header spoofing om het afzendernummer te vervalsen, sociale urgentie om impulsaankopen of snelle reacties te forceren, en overtuigende copywriting die bekendheid met merken suggereert. Links leiden naar domeinen die sterk lijken op echte merknamen, en afbeeldingen of logo’s verhogen de geloofwaardigheid. Soms wordt er gebruikgemaakt van malware die via een link of bijlage op een mobiel toestel wordt geïnstalleerd om nog meer data te stelen.
Signalen die wijzen op een smishing-bericht
Let op ongevraagde urgentie, spelfouten of vreemde grammatica, onbekende afzenders en korte links die geen duidelijke domeinnaam tonen. Banken en betrouwbare bedrijven vragen nooit gevoelige informatie via sms. Controleer bij twijfel altijd via officiële kanalen, bijvoorbeeld de mobiele app of de website van de organisatie. Als een bericht om direct in te loggen via een link vraagt, is dat vaak een sterk aanwijzing voor smishing.
Gevolgen voor slachtoffers van smishing
De schade van smishing kan variëren van verlies van financiële middelen tot identiteitsfraude en reputatieschade. In zakelijke context kan smishing leiden tot ongeautoriseerde toegang tot bedrijfsaccounts, verlies van vertrouwelijke gegevens en operationele verstoringen. Voor particulieren kan het herstel van identiteit en financiën tijdrovend en emotioneel belastend zijn. Vroegtijdige detectie en rapportage zijn cruciaal om schade te beperken.
Praktische preventietips voor consumenten
Zorg dat uw toestel up to date is en installeer geen apps buiten officiële app stores. Gebruik tweefactorauthenticatie waar mogelijk en controleer altijd de afzender en link voordat u iets invoert. Verifieer verdachte berichten door direct contact op te nemen met de organisatie via het officiële telefoonnummer of de officiële website. Schakel bij verdachte sms-berichten geen persoonlijke informatie vrij en verwijder het bericht indien nodig.
Beveiligingsmaatregelen voor organisaties
Organisaties kunnen smishing tegenhouden door medewerkers te trainen in het herkennen van social engineering en door duidelijke communicatiekanalen te bieden voor meldingen van verdachte berichten. Implementeer beleid voor meldingen, gebruik beveiligingsoplossingen die fraude detecteren en overweeg het inzetten van domeinbescherming en monitoringsdiensten. Heldere klantcommunicatie over welke kanalen legitiem zijn vermindert het risico dat klanten op nepberichten reageren.
Actie ondernemen na een smishing-incident
Als u denkt slachtoffer te zijn geworden, verander dan direct wachtwoorden en meld de gebeurtenis bij de betrokken financiële instellingen. Controleer uw accounts op ongebruikelijke activiteiten en rapporteer het incident bij lokale autoriteiten of meldpunten. In Nederland kunt u informatie en advies vinden op de site van het Nationaal Cyber Security Centrum via https://www.ncsc.nl. Verspreid geen verdere persoonlijke gegevens via verdachte kanalen.
Handige bronnen en waar u meer leert over smishing
Wilt u dieper duiken in de technische en praktische kant van smishing, dan zijn betrouwbare informatiebronnen belangrijk. Lees de achtergrondinformatie op Wikipedia via https://nl.wikipedia.org/wiki/Smishing en raadpleeg internationale richtlijnen over cybercrime bij het FBI Cyber Division via https://www.fbi.gov/investigate/cyber. Door regelmatig te lezen, trainingen te volgen en verdachte berichten actief te melden, draagt u zelf bij aan een veiligere digitale omgeving.