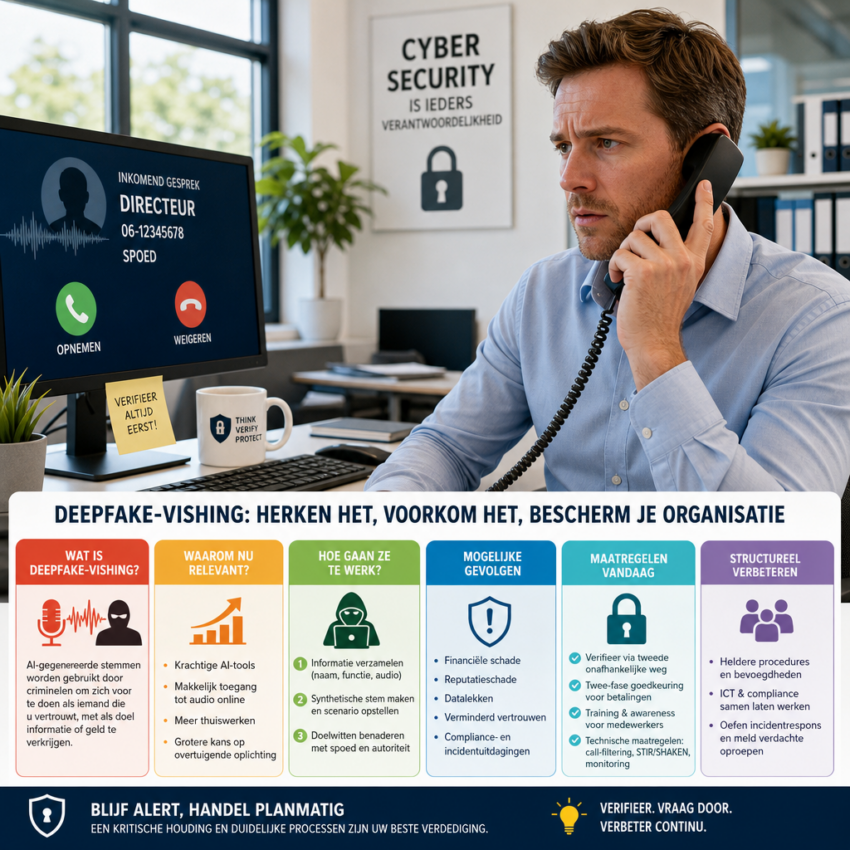
Als je baas ineens belt: hoe deepfake-vishing organisaties en mensen misleidt
Een herkenbare telefoonsituatie die verontrustend vertrouwd klinkt
Stel: u krijgt een telefoontje van iemand die exact klinkt als uw directeur. Er wordt gevraagd om een spoedbetaling of om direct toegang te geven tot een systeem. De stem klinkt vertrouwd, de toon is doelgericht. Tegenwoordig is het lastiger dan ooit om zo’n oproep direct af te doen als een vergissing. AI-gegenereerde stemmen maken ‘vishing’ (voice phishing) realistischer, en dat vraagt om nieuwe waakzaamheid.
Wat deepfake-vishing precies is
Deepfake-vishing combineert twee technieken: synthetische media (deepfakes) en sociale manipulatie via de telefoon. Met behulp van AI kan iemand iemands stem nabootsen aan de hand van korte audiofragmenten. Die synthetische stem gebruikt social engineering-tactieken om mensen te overtuigen vertrouwelijke informatie te delen of financiële handelingen uit te voeren.
Waarom deze methode nu relevanter is
De beschikbaarheid van krachtige AI-tools, het gemak van het verzamelen van audio via sociale media en de toename van remote werken vergroten de effectiviteit van vishing. Organisaties en particuliere gebruikers zijn daardoor vaker kwetsbaar voor overtuigende nepoproepen. Voor achtergrondinformatie over synthetische media en risico’s kunt u bronnen raadplegen zoals het Nationaal Cyber Security Centrum: https://www.ncsc.nl/, de Amerikaanse CISA: https://www.cisa.gov/ en ENISA: https://www.enisa.europa.eu/.
Hoe criminelen te werk gaan
De werkwijze is vaak overzichtelijk maar effectief. Een typische aanpak bestaat uit drie stappen:
- Verzamelen van informatie: naam, positie, stemfragmenten van sociale media of openbare interviews.
- Creëren van een synthetische stem en opstellen van een overtuigend scenario met urgentie of autoriteit.
- Benaderen van doelwitten, vaak met spoofing van telefoonnummers of misleiding via e-mail en sms als ondersteunend kanaal.
Welke gevolgen kunnen optreden
De impact varieert van financiële schade door foutieve overboekingen tot reputatieschade en datalekken. Daarnaast kan het vertrouwen binnen teams afnemen wanneer fraude met ogenschijnlijke interne stemmen plaatsvindt. Voor bedrijven is het ook een uitdaging voor compliance en incidentmanagement.
Concreet: maatregelen die u vandaag kunt nemen
Bescherm uzelf en uw organisatie met praktische stappen die direct toepasbaar zijn:
- Verifieer altijd via een tweede, onafhankelijke communicatieweg (bijvoorbeeld een vaste zakelijke e-mail of persoonlijk bericht) voordat u gevoelige handelingen uitvoert.
- Voer tweefasige goedkeuring in voor financiële transacties: geen enkele betaling zonder minimaal twee bevoegde personen.
- Train medewerkers met realistische scenario’s en herhaal awareness-campagnes over vishing en deepfakes.
- Implementeer technische barrières zoals call-filtering, nummerauthenticatie waar mogelijk (bijvoorbeeld STIR/SHAKEN) en monitoring van ongewone betalingspatronen.
Wat organisaties structureel kunnen verbeteren
Beleid en cultuur zijn cruciaal. Leg heldere procedures vast voor spoedverzoeken, standaardiseer wie welke bevoegdheden heeft en zorg dat ICT en compliance samenwerken aan detectie en responscapaciteit. Oefen incidentrespons en zorg dat medewerkers weten hoe ze een verdachte oproep melden. Voor technische en beleidsrichtlijnen kunt u ook kijken naar advies van Microsoft Security: https://www.microsoft.com/security.
Laatste boodschap: blijf alert, maar handel planmatig
Deepfake-vishing is geen onvermijdelijk doembeeld, maar wel een reële bedreiging die vraagt om verstandige voorzorg. Door eenvoudige verificatiestappen te borgen, medewerkers te trainen en technische maatregelen te nemen, vermindert u het risico sterk. Een kritische houding bij onverwachte verzoeken en duidelijke interne processen zijn uw beste verdediging.