Inleiding tot spearphishing
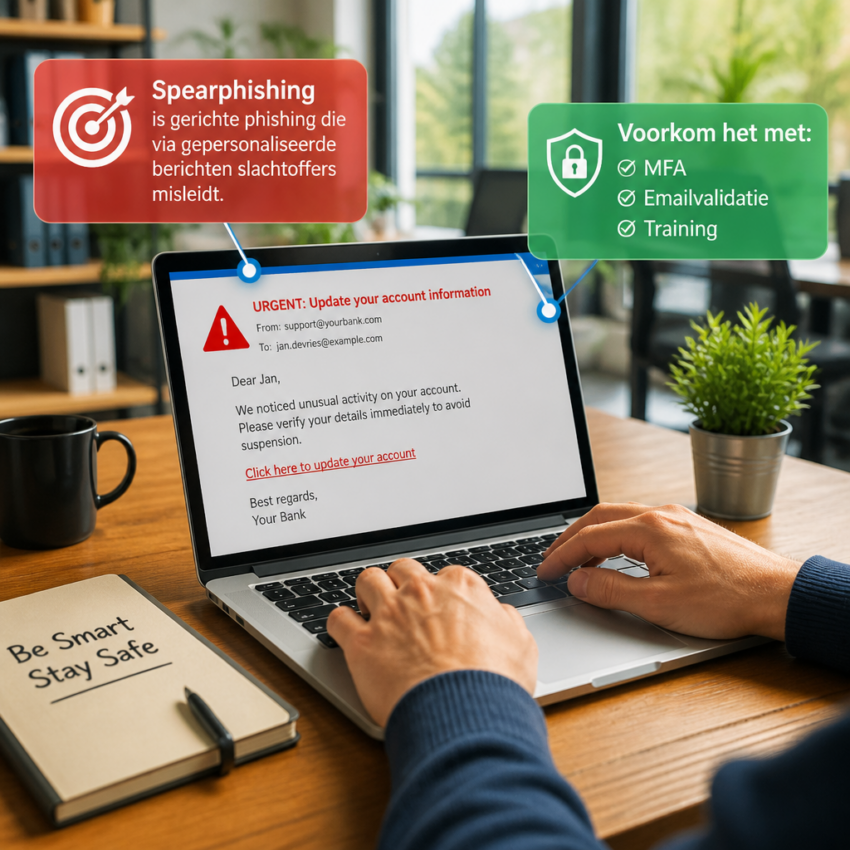
Spearphishing is een gerichte vorm van phishing waarbij aanvallers persoonlijke informatie gebruiken om een specifiek individu of organisatie te misleiden. In tegenstelling tot gewone phishing, waarbij massaal identieke berichten worden gestuurd, richt spearphishing zich op één doelwit met op maat gemaakte berichten. Deze methode is populair bij cybercriminelen die toegang willen krijgen tot gevoelige gegevens, financiële middelen of bedrijfsnetwerken. Begrijpen wat spearphishing inhoudt is essentieel voor moderne cyberbeveiliging en voor het verminderen van risico binnen uw organisatie.
Wat maakt spearphishing zo gevaarlijk
Het gevaar van spearphishing ligt in de mate van personalisatie en geloofwaardigheid. Aanvallers verzamelen informatie via sociale media, bedrijfswebsites en openbare registers om e-mails te maken die lijken te komen van een bekende collega, leverancier of leidinggevende. Die berichten bevatten vaak een verzoek om vertrouwelijke informatie, een klik op een kwaadaardige link of een bijlage met malware. Omdat de context klopt, is de kans dat slachtoffers handelen veel groter dan bij generieke phishingpogingen.
Voorbereiding en technieken achter aanvallen
De voorbereiding van een spearphishingcampagne kan dagen tot weken duren. Aanvallers doen reconnaissance, verzamelen e-mailadressen, functie-informatie en communicatiestijl van het doelwit. Vervolgens construeren zij berichten die taalgebruik en timing nabootsen. Veel gebruikte technieken zijn spoofing van afzenderadressen, het gebruik van namaakdomeinen en het inschakelen van social engineering om urgentie te creëren. Sommige campagnes combineren dit met malware of credential harvesting via valse inlogpagina’s.
Herkenningssignalen van spearphishing
Er zijn meerdere indicatoren die wijzen op een mogelijke spearphishingaanval. Let op onverwachte verzoeken om geld of gevoelige data, variaties in afzenderadressen, spelling en grammaticale fouten die niet passen bij de vermeende afzender, en links die niet naar verwachte domeinen leiden. Controleer e-mailheaders en verifiëer verzoeken via een ander communicatiekanaal. Als u snel wilt controleren wat spearphishing precies is, vindt u achtergrondinformatie op de Nederlandstalige Wikipedia pagina: https://nl.wikipedia.org/wiki/Spearphishing.
Impact op organisaties en individuen
Spearphishing kan grote schade veroorzaken, van financieel verlies tot reputatieschade en datalekken. In bedrijfsomgevingen wordt het vaak gebruikt voor business email compromise waarbij valse betalingsopdrachten worden verzonden. Voor individuen kan toegang tot e-mail of sociale accounts leiden tot identiteitsdiefstal. Het herstel na een succesvolle aanval kost tijd en geld en kan vereisen dat systemen worden onderzocht, wachtwoorden worden gewijzigd en klanten of toezichthouders worden geïnformeerd.
Preventiemaatregelen die echt werken
Effectieve preventie combineert technische oplossingen met gedragsmaatregelen. Technisch gezien helpen multi factor authenticatie, e-mailfiltering, DMARC, SPF en DKIM om spoofing en ongewenste berichten te beperken. Zorg ook voor regelmatige updates van software en endpointbescherming. Aan de menselijke kant zijn duidelijke procedures voor het verifiëren van gevoelige verzoeken, strikte betaalautorisaties en rapportagekanalen voor verdachte e-mails cruciaal. Het Nationaal Cyber Security Centrum biedt praktische adviezen: https://www.ncsc.nl/onderwerpen/social-engineering/phishing.
Rol van training en bewustwording
Bewustwordingstraining en gesimuleerde phishingoefeningen vergroten de kans dat medewerkers verdachte e-mails herkennen en melden. Trainingsprogramma’s moeten voorbeelden van spearphishing tonen, uitleg geven over herkenningssignalen en medewerkers stimuleren om altijd dubbel te checken bij ongebruikelijke verzoeken. Simulaties helpen ook om kwetsbare afdelingen of functies te identificeren zodat extra maatregelen genomen kunnen worden. Continue training is belangrijk omdat aanvallen steeds geraffineerder worden.
Aanvullende tools en responsstrategieën
Naast preventie is het belangrijk om voorbereid te zijn op incidenten. Endpoint detection en response oplossingen, e-mail forensic tools en snelle incident response procedures verkleinen de schade. Zorg dat een incidentresponsplan duidelijk beschrijft wie acties onderneemt bij een vermoeden van spearphishing, hoe communicatie naar betrokkenen verloopt en wanneer externe specialisten worden ingeschakeld. Voor meer technische richtlijnen en alerts kunt u de pagina van de American Cybersecurity and Infrastructure Security Agency raadplegen: https://www.cisa.gov.
Praktische stappen voor direct actie
Neem direct eenvoudige stappen om de kans op succesaankallen te verkleinen. Activeer multifactor authenticatie op alle accounts, implementeer e-mailvalidatieprotocollen en voer regelmatige backups uit. Stimuleer een cultuur waarin medewerkers verdachte berichten melden en verifieer financiële verzoeken altijd via een tweede kanaal. Door technische maatregelen te combineren met duidelijke procedures en training, maakt u spearphishingaanvallen minder effectief en verhoogt u de weerbaarheid van uw organisatie.