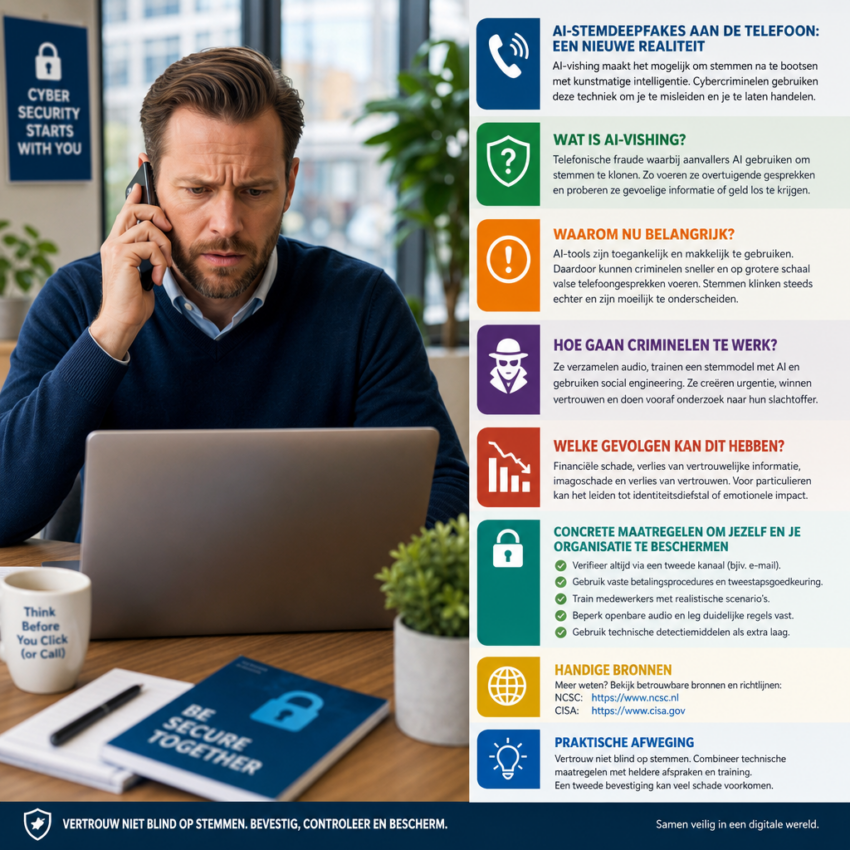
AI-stemdeepfakes aan de telefoon: een nieuwe realiteit
Stel je voor: je krijgt een telefoontje van je manager die vraagt om direct geld over te maken voor een dringende betaling. De stem klinkt precies zoals je gewend bent. Je voelt de haast en handelt snel. Later blijkt dat het niet om je manager ging, maar om een kopie van zijn stem, gemaakt met kunstmatige intelligentie. Dit soort scenario’s wordt steeds realistischer en raakt steeds vaker zowel particulieren als organisaties.
Wat verstaan we onder AI-vishing?
AI-vishing is telefonische fraude waarbij aanvallers gebruikmaken van kunstmatige intelligentie om stemmen na te bootsen. Met bestaande audiofragmenten of gegenereerde geluiden kunnen zij overtuigende gesprekken voeren. Vishing is afgeleid van voice phishing; de toevoeging van AI maakt het makkelijker om gepersonaliseerde en geloofwaardige berichten te maken, waardoor mensen sneller geneigd zijn te handelen.
Waarom dit onderwerp nu belangrijk is
De technologie om stemmen te klonen is toegankelijker geworden en vereist steeds minder technische kennis. Daardoor kunnen kwaadwillenden sneller en op grotere schaal valse telefoongesprekken voeren. Voor mensen zonder technische achtergrond voelt zo’n stem heel echt aan, en dat maakt het risico treffender. Organisaties zien dat traditionele waarschuwingen alleen niet meer volstaan.
Hoe cybercriminelen precies te werk kunnen gaan
Criminelen combineren meerdere technieken: ze verzamelen audio van publieke bronnen of bedrijfsuitingen, gebruiken AI-tools om een stemmodel te trainen en voegen social engineering toe — zoals het creëren van urgentie of vertrouwen. Vaak wordt de aanval vooraf voorbereid met onderzoek naar het slachtoffer: wie is de leidinggevende, welke leveranciers gebruikt de organisatie, of welke recente gebeurtenissen zijn er gebeurd die misbruikbaar zijn?
Welke gevolgen dit kan hebben
De directe gevolgen zijn financieel: foutieve betalingen of prijsgeven van vertrouwelijke informatie. Maar indirect zijn de gevolgen groter: verlies van vertrouwen binnen teams, imagoschade voor organisaties en een toename van interne onrust. Voor particulieren kan het leiden tot identiteitsdiefstal of emotionele impact als familieleden betrokken worden in de misleiding.
Concrete maatregelen om jezelf en je organisatie te beschermen
Er zijn effectieve stappen die je vandaag kunt nemen om de risico’s te verkleinen. Hieronder enkele praktische en direct toepasbare maatregelen:
- Verifieer altijd via een tweede kanaal: spreek af dat gevoelige verzoeken telefonisch worden bevestigd via e-mail of een ander communicatiemiddel.
- Introduceer vaste betalingsprocedures: mandaten en tweestapsgoedkeuringen maken eenmalige telefonische instructies ongeldig voor financiële transacties.
- Train medewerkers met realistische scenario’s: let vooral op signalen van urgentie, inconsistent taalgebruik of ontbreken van context die je wel zou verwachten.
- Beperk openbare audio: minimaliseer onnodige publieke opname van sprekers of presentaties, en leg regels vast voor het delen van opnames.
- Gebruik technische detectiemiddelen: moderne oplossingen kunnen afwijkingen in spraakpatronen of gemanipuleerde audio detecteren als extra verdedigingslaag.
Handige bronnen en waar je meer leest
Wil je jezelf verder informeren of organisaties inlichten over goede richtlijnen? Kijk bijvoorbeeld op de website van het Nationaal Cyber Security Centrum: https://www.ncsc.nl. Voor internationale richtlijnen en alerts kun je terecht bij CISA: https://www.cisa.gov.
Een praktische afweging voor de dagelijkse praktijk
De kern is eenvoudig: vertrouw niet blind op stemmen alleen. Combineer technische maatregelen met heldere afspraken en training. Door eenvoudige barrières in te bouwen — zoals altijd een tweede bevestiging vragen of vaste betalingscontrole — verlaag je de kans op succes van deze aanvallen sterk. Het is geen kwestie van paniek, maar van aanpassing aan een nieuwe realiteit waarin stemmen niet meer vanzelfsprekend betrouwbaar zijn.