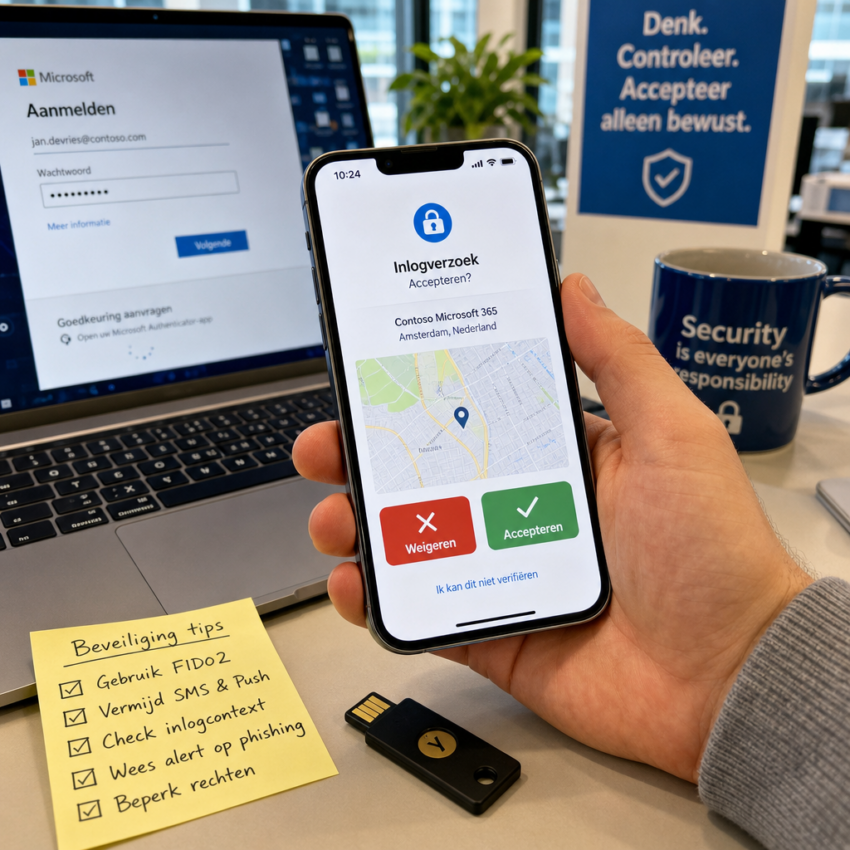
MFA-moeheid: waarom die pushmelding niet altijd veilig is
Je herkent het vast: tijdens het werk verschijnt er herhaaldelijk een pushmelding op je telefoon met de vraag ‘Accepteren?’ om in te loggen. Het lijkt sneller om even op ‘Ja’ te tikken dan uit te zoeken waarom de melding er is. Helaas benutten aanvallers precies dat gemak: ze blijven meldingen sturen totdat iemand toestemt. Dit fenomeen, ook wel ‘MFA-moeheid’ of ‘push fatigue’ genoemd, is een actuele en praktische dreiging voor iedereen die vertrouwt op pushgebaseerde tweefactorauthenticatie.
Wat verstaan we onder MFA-moeheid?
MFA staat voor multi‑factor authenticatie: je gebruikt twee of meer bewijzen om in te loggen (iets wat je weet, iets wat je hebt, iets wat je bent). Pushmeldingen van een authenticator-app vormen één zo’n factor. Bij MFA-moeheid sturen criminelen herhaaldelijk deze meldingen naar het slachtoffer, vaak direct na het bemachtigen van het wachtwoord. Het doel: iemand zo lang lastigvallen dat die impulsief op ‘Accepteren’ drukt. Het werkt verrassend vaak omdat mensen stoppen met kritisch nadenken onder irritatie of tijdsdruk.
Waarom dit onderwerp nu relevant is
Organisaties en particulieren schakelen massaal over op MFA omdat het sterk beschermt tegen gedegenereerde aanvallen. Maar niet alle MFA is even sterk. Pushmeldingen zonder aanvullende controle zijn gebruiksvriendelijk, maar kwetsbaar voor sociale druk. Recente waarschuwingen van grote leveranciers en overheidsinstanties benadrukken dat aanvalsvarianten rondom deze methode toenemen. Het risico: toegang tot e-mail, cloudopslag of bedrijfssystemen en daarmee maatgevende gegevens of zakelijke schade.
Zo verloopt een typische aanval
De aanval kan kort gezegd uit de volgende stappen bestaan:
- De aanvaller verkrijgt een wachtwoord via phishing, datalekken of zwakke wachtwoorden.
- Bij inloggen triggert het systeem een pushmelding naar het gekoppelde apparaat van het slachtoffer.
- In plaats van één melding stuurt de aanvaller steeds nieuwe verzoeken (soms in tientallen of honderden panes).
- Uit frustratie of onoplettendheid accepteert de gebruiker de melding; de aanvaller krijgt toegang.
Praktische maatregelen voor direct veiliger gebruik
Je kunt al vandaag stappen zetten die veel effect hebben. Volg in ieder geval deze aanbevelingen:
- Schakel waar mogelijk over op phishing‑resistente MFA, zoals FIDO2‑tokens of hardware‑sleutels (bijvoorbeeld YubiKey).
- Vermijd SMS en pushmeldingen als enige tweede factor. Gebruik een code‑generator (TOTP) of een beveiligingssleutel.
- Activeer ‘number matching’ of identificatie van de inlogcontext als je authenticatieprovider dit ondersteunt: je moet het inlognummer op je apparaat intoetsen voordat je accepteert.
- Train jezelf en collega’s: accepteer nooit een onverwachte MFA‑melding zonder na te gaan of je zelf een login hebt gestart.
- Beperk beheerdersrechten en pas voorwaardelijke toegang toe zodat verdachte logins extra controles vereisen.
Aanbevelingen voor organisaties
Beveiliging stopt niet bij individuele gebruikers. Bedrijven doen er goed aan beleid en techniek te combineren:
- Voer een nul‑trustbeleid en minimaliseer privileges; autorisaties beperken de impact van een geslaagde aanval.
- Implementeer blokkades voor herhaalde pushverzoeken en monitor abnormaal veel afwijzingen of herhaalde prompts.
- Maak gebruik van Identity Protection en Conditional Access‑regels bij cloudproviders. Raadpleeg daarvoor de richtlijnen van leveranciers en instanties zoals Microsoft Security en CISA.
- Communiceer helder naar medewerkers wanneer ze wél of niet moeten accepteren en test dat gedrag regelmatig via awareness‑oefeningen.
Waar je betrouwbare informatie vindt
Wil je technische en beleidsmatige achtergrondinformatie? Kijk dan bij gerenommeerde bronnen. Een goede start zijn de websites van nationale en internationale cyberinstanties zoals NCSC (Nederland), CISA en ENISA, naast securityblogs van leveranciers zoals Microsoft Security.
Een korte oproep
MFA blijft een van de meest effectieve verdedigingslagen, maar niet alle vormen zijn even sterk tegen menselijke druk. Controleer je instellingen, geef prioriteit aan phishing‑resistente methodes en train mensen om niet uit frustratie te accepteren. Kleine technische aanpassingen en heldere instructies kunnen grote inbreuken voorkomen—dus stel die extra beveiliging vandaag nog veilig in.