MFA-meldingen misleiden: hoe ‘push’-aanvallen (MFA-fatigue) werken en wat u kunt doen
Een alledaagse waarschuwing die verkeerd afloopt
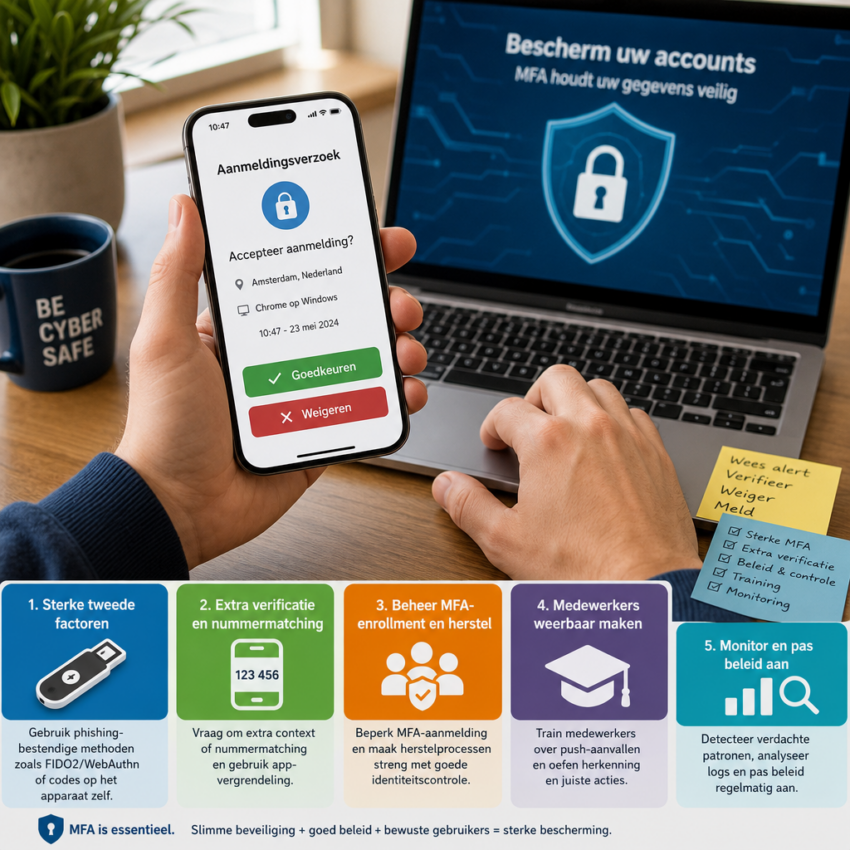
U zit thuis, opent uw bankapp en ziet herhaaldelijk meldingen op uw telefoon: “Accepteer aanmelding?” U drukt per ongeluk op akkoord, of raakt vermoeid door het aantal push-verzoeken. Korte tijd later blijkt er iets niet te kloppen: er worden transacties gestart of accounts gewijzigd. Dit voorbeeld is herkenbaar en toont waarom multi-factor authenticatie (MFA) niet onfeilbaar is wanneer menselijk gedrag wordt uitgebuit.
Wat is MFA-push en MFA-fatigue precies?
MFA-push is een manier om een tweede verificatiefactor te leveren: de gebruiker krijgt op zijn telefoon een pushmelding en bevestigt of weigert de aanmelding. MFA-fatigue of push-bombing is een tactiek waarbij een aanvaller herhaaldelijk dergelijke pushmeldingen stuurt totdat het slachtoffer per ongeluk of uit frustratie accepteert. Het is een mix van technische toegangspogingen en sociale manipulatie.
Waarom criminelen deze methode kiezen
Push-aanvallen zijn effectief omdat ze inspelen op routine en afleiding. In plaats van een ingewikkeld wachtwoord te raden of een SIM-swap te hoeven doen, proberen aanvallers simpelweg de gebruiker tot instemming te bewegen. Dat verlaagt de technische drempel en maakt accountovername sneller en vaker succesvol, zeker bij mensen die weinig aandacht hebben voor onverwachte meldingen.
Hoe een aanval er in de praktijk uitziet
Een typische aanval begint met het verkrijgen van gebruikersnaam en wachtwoord—bijvoorbeeld via phishing of hergebruik van wachtwoorden. Vervolgens start de aanvaller een aanmelding waardoor de gebruiker een pushmelding ontvangt. Door de melding continu te sturen of te kiezen voor tijdstippen waarop iemand snel wil afsluiten (zoals vlak voor slapen gaan), hoopt de aanvaller dat de gebruiker toevallig op “Goedkeuren” drukt.
Wat de gevolgen kunnen zijn
Als een aanvaller toegang krijgt, kan dat leiden tot financiële schade, datalekken of misbruik van zakelijke accounts. Voor ondernemingen speelt daarnaast reputatieschade en mogelijke juridische aansprakelijkheid. Het probleem is niet alleen techniekerij: het is een combinatie van zwakke processen, gebruikersgedrag en misbruik van een vertrouwde beveiligingslaag.
Beschermingsmaatregel 1: Gebruik sterke, phishing-bestendige tweede factoren
Waar mogelijk verdient de voorkeur aan beveiligingsmethoden die niet gevoelig zijn voor push-misleiding, zoals hardwarebeveiligingssleutels (FIDO2/WebAuthn) of eenmalige codes die alleen op het apparaat zelf zichtbaar zijn. Deze zijn lastiger te misbruiken dan eenvoudige pushmeldingen.
Beschermingsmaatregel 2: Activeer extra verificatie-eisen en nummermatching
Stel in dat pushmeldingen extra context vragen: laat gebruikers bijvoorbeeld een code invoeren die op het scherm van de aanmelding wordt getoond (nummermatching) of voeg apparaatgebonden verificatie en app-vergrendeling toe. Daarmee wordt het voor aanvallers veel moeilijker om zomaar te laten accepteren.
Beschermingsmaatregel 3: Begrens en beheer MFA-enrollment en herstel
Beperk wie zich kan registreren voor MFA en maak herstelprocedures streng: helpdesks moeten identiteitscontrole uitvoeren volgens vaste stappen, en zelfherstel via sms of e-mail moet goed beveiligd zijn. Overweeg beleid dat nieuwe MFA-middelen stap voor stap toestaat en administratieve controles vereist.
Beschermingsmaatregel 4: Maak medewerkers weerbaar met gerichte training
Informeer medewerkers over push-aanvallen, herken concrete signalen en oefen met korte scenario’s. Leg uit dat onverwachte meldingen nooit zomaar geaccepteerd mogen worden en dat het juiste antwoord vaak is: weigeren en de IT-afdeling waarschuwen.
Beschermingsmaatregel 5: Monitor en pas beleid aan
Implementeer detectie van abnormale aanmeldingspatronen en gebruik beleidsregels op basis van risicoanalyse (bijvoorbeeld locatie, apparaat en tijd). Regelmatige review van auth-logs helpt verdachte push-bombing pogingen op te sporen en tegenmaatregelen te nemen.
Waar u meer informatie vindt
Wilt u zich verder verdiepen in manieren om MFA veilig in te richten? Kijk voor praktische richtlijnen en beleidsadviezen op de pagina van het National Cyber Security Centre: NCSC (Multi-factor authentication).
Slotgedachte: MFA blijft essentieel, maar vraagt aandacht
MFA is een krachtige laag voor accountbeveiliging, maar geen garantie op zichzelf. De combinatie van technische maatregelen, beleid en bewustwording maakt het verschil. Kijk kritisch naar welke MFA-methoden u inzet, train gebruikers in hoe ze onverwachte meldingen moeten behandelen en bewaak continu de aanmeldingsomgeving. Daarmee houdt u de voordelen van MFA en beperkt u de ruimte voor menselijke uitputting of misleiding.