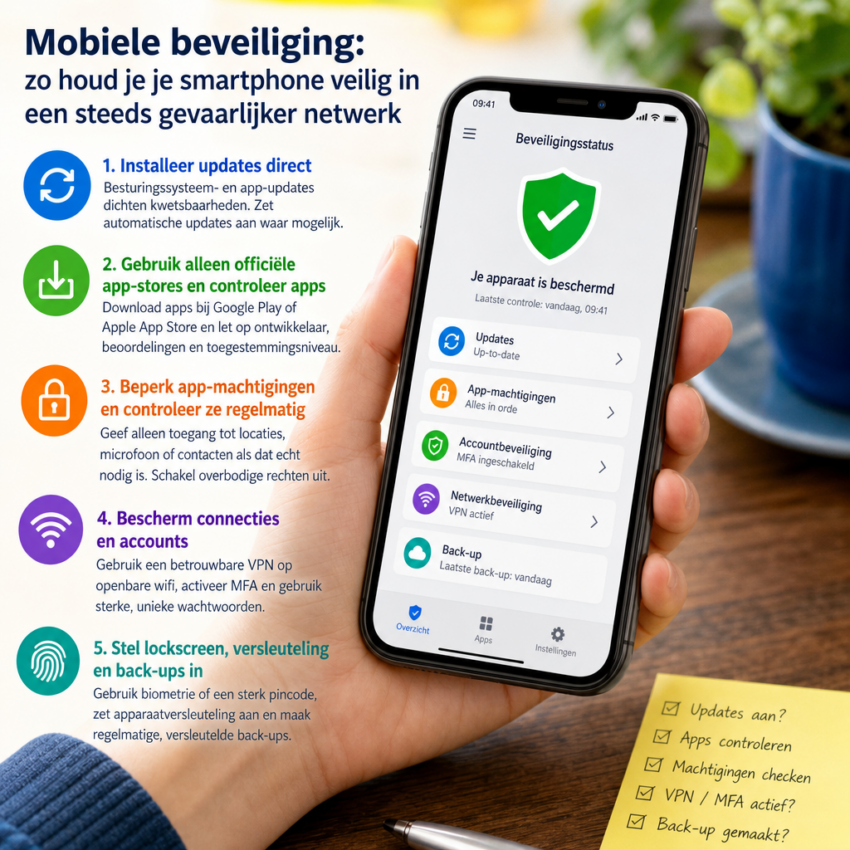
Mobiele beveiliging: zo houd je je smartphone veilig in een steeds gevaarlijker netwerk
Herkenbare situatie
Je staat op het perron, krijgt een SMS met een link naar je pakket en klikt snel door. Of je downloadt een handige app voor je werk zonder echt te kijken welke rechten die vraagt. Smartphones zijn onmisbaar geworden, maar ze verzamelen ook veel persoonlijke en zakelijke data. Dat maakt ze een aantrekkelijke prooi voor cybercriminelen.
Wat valt er onder mobiele bedreigingen?
Mobiele bedreigingen variëren van eenvoudige smishing‑berichten (phishing via sms) tot geavanceerde, soms “zero‑click” exploits waarmee kwaadwillenden toegang krijgen zonder dat je iets hoeft te doen. Ook malafide apps, onveilige openbare wifi, onbeveiligde back‑ups en kwaadaardige accessoires (zoals geladen USB‑kabels) zijn risicofactoren. Bovendien werken aanvallers steeds slimmer bij het omzeilen van beveiligingen in app‑stores en bij social engineering.
Hoe werken aanvallers in de praktijk?
Anatomie van een aanval: een nep‑app of link wordt verspreid via e‑mail, sms of social media. Gebruikers installeren de app of klikken op de link; soms vragen schadelijke apps om overdreven veel machtigingen. In andere gevallen maken aanvallers gebruik van zwakke plekken in het besturingssysteem of in populaire apps. Op bedrijfsniveau kan een gecompromitteerd mobiel toestel toegang geven tot e‑mail, bedrijfsnetwerken of clouddiensten.
Welke gevolgen kunnen er optreden?
De impact loopt uiteen van identiteitsfraude en verlies van privéfoto’s tot toegang tot bedrijfsgegevens en zakelijke fraude. Voor organisaties betekent een gecompromitteerd toestel vaak reputatieschade, operationele verstoring en mogelijk financiële verliezen. Voor particulieren kan het langdurig herstel van toegang en reputatie lastig en ingrijpend zijn.
Praktische adviezen die meteen helpen
Vijf concrete maatregelen om je telefoon en gegevens beter te beschermen:
-
Installeer updates direct. Besturingssysteem‑ en app‑updates dichten kwetsbaarheden. Zet automatische updates aan waar mogelijk.
-
Gebruik alleen officiële app‑stores en controleer apps. Download apps bij Google Play of Apple App Store en let op ontwikkelaar, beoordelingen en het gevraagde toestemmingsniveau. Vermijd sideloaden tenzij strikt noodzakelijk.
-
Beperk app‑machtigingen en controleer ze regelmatig. Geef alleen toegang tot locaties, microfoon of contacten als dat echt nodig is. Controleer per app welke rechten actief zijn en schakel overbodige rechten uit.
-
Bescherm connecties en accounts. Gebruik een betrouwbare VPN op openbare wifi en schakel automatische verbindingen uit. Activeer multi‑factor authenticatie (MFA) waar mogelijk en gebruik sterke, unieke wachtwoorden of een wachtwoordmanager.
-
Stel lockscreen, versleuteling en back‑ups in. Gebruik biometrie of een sterk pincode, zet apparaatversleuteling aan en maak regelmatige, versleutelde back‑ups. Voor organisaties is Mobile Device Management (MDM) aan te bevelen om beleid centraal af te dwingen.
Wat organisaties extra kunnen doen
Voor werkgevers zijn aanvullende stappen belangrijk: train medewerkers in smishing en app‑risico’s, voer een degelijk MDM‑beleid in en restrictieve toegangsregels voor bedrijfsgegevens. Segmentatie van netwerken en het gebruik van Zero Trust‑principes verkleint de impact als een mobiel apparaat toch gecompromitteerd raakt. Voor actuele richtlijnen kunt u terecht bij organisaties als NCSC, CISA en ENISA.
Een eenvoudige slotgedachte
Smartphones zijn krachtig en kwetsbaar tegelijk. Met een paar praktische stappen—updates, kritisch installatietoezicht, beperkte machtigingen, MFA en veilige verbindingen—verminder je het risico fors. Begin vandaag met één concrete actie: controleer of automatische updates aanstaan en verwijder apps die je niet meer gebruikt. Klein onderhoud levert vaak het meeste veiligheidsvoordeel op.