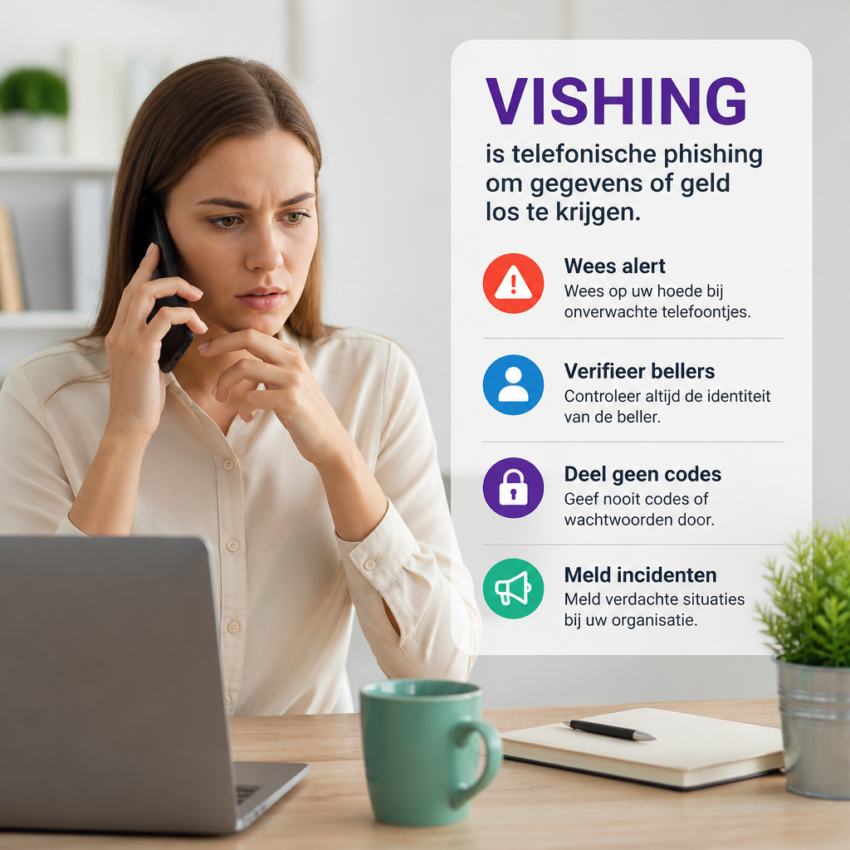
Wat is Vishing
Vishing is een samenvoeging van voice en phishing en verwijst naar frauduleuze telefoongesprekken die gericht zijn op het ontfutselen van gevoelige informatie. Bij vishing gebruikt de aanvaller de telefoon als belangrijkste wapen om slachtoffers te misleiden en te overtuigen bankgegevens, wachtwoorden of verificatiecodes prijs te geven. Omdat gesprekken persoonlijk en direct voelen, zijn veel mensen sneller geneigd te vertrouwen en te handelen zonder eerst te controleren.
Waarom vishing zo effectief is
De kracht van vishing ligt in social engineering: aanvallers spelen in op emoties zoals angst, haast of wederkerigheid. Een zogenaamd bankmedewerker die waarschuwt voor een verdachte transactie of een helpdeskmedewerker die zogenaamd technische problemen oplost, kan slachtoffers onder druk zetten. Daarnaast wordt vaak gebruikgemaakt van nummervervalsing zodat de beller lijkt te komen van een vertrouwde instantie, wat het vertrouwen verder versterkt.
Hoe vishing-aanvallen in de praktijk werken
Vishing-aanvallen volgen vaak een voorspelbaar patroon: de beller introduceert zich, creëert een urgentie en vraagt om vertrouwelijke gegevens of betalingsautoriteit. Soms worden automatische telefoontjes gebruikt die een callbacknummer of pincode vragen. Andere keren voeren social engineers lange gesprekken om informatie te verzamelen en later te gebruiken. Technieken zoals caller ID spoofing en het imiteren van voicemail of serviceberichten vergroten de geloofwaardigheid van de aanval.
Herkenningssignalen van een vishingpoging
Let op alarmbellen zoals onverwachte telefoontjes over accountproblemen, verzoeken om codes die je per sms hebt ontvangen, of druk om direct te betalen of in te loggen via een link. Oproepen waarin men persoonlijke informatie vraagt zonder verificatie of waarin men weigert terug te bellen op het officiële nummer zijn verdacht. Ook onprofessionele taal of inconsistente details in het gesprek kunnen wijzen op een vishingpoging.
Concrete voorbeelden van vishingscenario’s
Een veelvoorkomend voorbeeld is iemand die zich voordoet als bankmedewerker en vraagt om een eenmalige verificatiecode die via sms is gestuurd, met het argument dat zo fraude kan worden voorkomen. Andere scenario’s zijn nep-technische ondersteuning die vraagt om remote toegang tot je computer of een zogenaamde bezorgdienst die om betalingsgegevens vraagt omdat er een pakket niet geleverd kon worden. Dit soort verhalen lijken overtuigend maar hebben meestal hetzelfde doel: financiële of identiteitsdiefstal.
Gevaren voor organisaties en particulieren
Voor bedrijven kan vishing leiden tot datalekken, ongeautoriseerde betalingen en reputatieschade wanneer werknemers op vishingantwoorden ingaan. Particulieren lopen risico op financieel verlies en identiteitsfraude. Grotere organisaties zijn vaak aantrekkelijker omdat een enkele succesvolle aanval toegang kan geven tot zakelijke accounts, klantgegevens of interne systemen. Daarom is preventie op zowel individueel als organisatorisch niveau cruciaal.
Preventiemaatregelen en best practices
Train medewerkers en familieleden in het herkennen van vishing en implementeer duidelijke procedures voor telefoonverificatie. Raadpleeg officiële kanalen door terug te bellen op een nummer van een betrouwbare bron en deel nooit verificatiecodes. Gebruik waar mogelijk andere authenticatiemethoden zoals een authenticator-app in plaats van SMS. Meer informatie en richtlijnen zijn te vinden bij instanties zoals NCSC en securityonderzoekers zoals Kaspersky.
Stappen na een succesvolle vishingaanval
Als je denkt dat je slachtoffer bent geworden van vishing, verander meteen wachtwoorden en meld de situatie bij je bank of dienstverlener. Verzamel alle relevante informatie over het gesprek en rapporteer het incident bij je telecomprovider en bij de politie indien er financieel verlies is. Tijdige melding kan verdere schade beperken en helpt autoriteiten bij het opsporen van de daders.
Blijf alert en zorg voor continu bewustzijn
Vishing verandert constant doordat aanvallers nieuwe sociale technieken en technologieën inzetten. Regelmatige training, simulaties en up-to-date securitybeleid houden zowel medewerkers als particulieren scherp. Een cultuur waarin medewerkers verdachte oproepen melden zonder schaamte vergroot de kans dat vishing-aanvallen vroegtijdig worden ontdekt en gestopt. Voorkomen is altijd effectiever dan genezen.