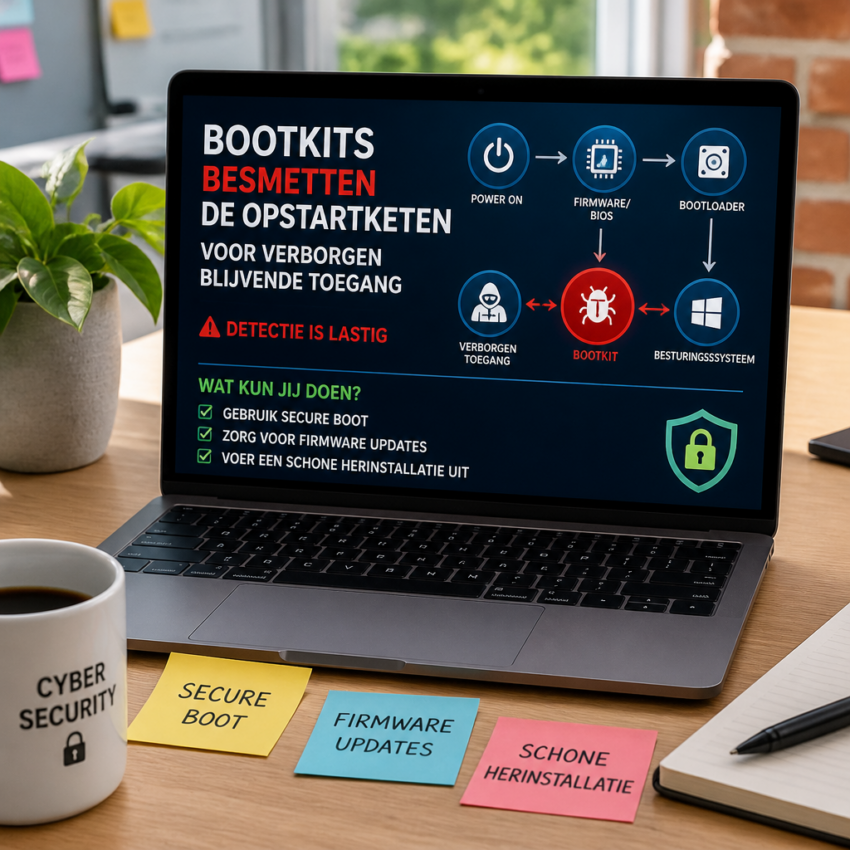
Wat is een bootkit en waarom is het relevant
Een bootkit is een geavanceerde vorm van malware die de opstartprocedure van een computer besmet om volledige controle en persistente toegang te verkrijgen. In tegenstelling tot gewone virussen werkt een bootkit op een lager niveau dan het besturingssysteem en kan het zichzelf laden voordat beveiligingssoftware actief wordt. Dit maakt bootkits aantrekkelijk voor aanvallers die onopgemerkt willen blijven en gevoelige data of authenticatiegegevens willen stelen. Voor wie zich met cybersecurity bezighoudt, is kennis over bootkits essentieel om systemen effectief te beschermen.
Technische werking van een bootkit
Een bootkit infecteert doorgaans de Master Boot Record, het UEFI of andere firmwarecomponenten om zijn code vroeg in het opstartproces te laden. Zodra de bootkit actief is, kan hij kernelcomponenten patchen, drivers injecteren of processen manipuleren. Omdat de code draait voordat het besturingssysteem volledig is opgestart, kan hij bestaande detectiemechanismen van antivirus en endpoint detection and response omzeilen. Deze techniek maakt bootkits bijzonder moeilijk te verwijderen zonder een schone herinstallatie of het herstel van betrouwbare firmware- of opstartinformatie.
Verschil tussen bootkit en rootkit eenvoudig uitgelegd
Hoewel de termen bootkit en rootkit soms door elkaar worden gebruikt, is er een belangrijk verschil in scope en positie. Een rootkit opereert meestal binnen het besturingssysteem om bestanden en processen te verbergen, terwijl een bootkit op het opstartniveau zit en het besturingssysteem kan compromitteren nog voordat het volledig actief is. Beide zijn ontworpen om verborgen te blijven, maar een bootkit biedt hogere persistentie en vaak bredere controle over hardware en softwarelagen.
Concrete voorbeelden uit de praktijk
Er zijn bekende bootskits die in het verleden grootschalige schade hebben aangericht, zoals TDL en varianten die de MBR manipuleerden. Deze voorbeelden laten zien hoe aanvallers infecties langdurig in stand kunnen houden en updates of beveiligingspatches kunnen omzeilen. Voor achtergrondinformatie en historische voorbeelden is er uitgebreide documentatie, bijvoorbeeld op Wikipedia: https://en.wikipedia.org/wiki/Bootkit.
Waarom detectie lastig is bij bootkits
Detectie van bootkits is uitdagend omdat ze vaak onder de radar van traditionele antivirussoftware opereren. Omdat de malafide code vóór het besturingssysteem wordt geladen, detecteert de beveiligingssoftware alleen de gevolgen en niet altijd de bron. Forensische analyse van schijven, controle van firmwareintegriteit en het vergelijken van opstartsectoren met betrouwbare referenties zijn nodig om een bootkit te identificeren. Veel organisaties onderschatten hoe diep een infectie kan reiken en blijven daardoor kwetsbaar.
Beschermingsmaatregelen voor bedrijven en gebruikers
Er zijn meerdere effectieve maatregelen om de kans op een bootkit-infectie te verkleinen. Implementatie van Secure Boot en firmwarebeveiliging voorkomt dat ongeautoriseerde bootloaders starten. Regelmatige firmware en BIOS updates sluiten kwetsbaarheden. Gebruik van volledige schijfversleuteling, sterke toegangscontrole en endpoint monitoring helpt risico s te beperken. Voor organisaties biedt Microsoft gedetailleerde richtlijnen over het verankeren van de opstartketen: https://learn.microsoft.com/windows-hardware/design/device-experiences/oem-secure-boot.
Herstelstrategieën na een infectie
Wanneer een systeem geïnfecteerd is met een bootkit geldt vaak dat volledig herstel alleen mogelijk is met een schone herinstallatie en het herstellen van firmware naar fabrieksinstellingen. Aanbevolen stappen zijn isolatie van het apparaat, volledige disk imaging voor forensisch onderzoek, herinstallatie van het besturingssysteem en herprogrammering of reflashing van firmware indien nodig. Na herstel is het cruciaal wachtwoorden en sleutels te resetten en beveiligingsmaatregelen te verbeteren om herinfectie te voorkomen.
Impact op beleid en risicobeheer
Bootkits hebben implicaties voor incident response en risicomanagement. Organisaties moeten beleid opstellen voor firmwarebeheer, regelmatige integriteitscontroles en procedures voor volledige systeemherstel. Backups alleen van data zijn niet voldoende als de opstartketen gecompromitteerd is; betrouwbare image backups en herstelmedia zijn noodzakelijk. Awareness en training van IT-teams verbeteren de detectie en het sneller reageren op mogelijke bootkit-incidenten.
Belangrijke aanbevelingen en laatste adviezen
Voorkomen is de beste verdediging tegen bootkits: activeer Secure Boot, houd firmware up to date, gebruik endpoint detectie en voer periodieke integriteitscontroles uit. Zorg voor een duidelijk incidentresponse plan dat ook herstel van firmware omvat. Voor aanvullende informatie en technische verdieping raadpleeg betrouwbare bronnen en vendordocumentatie en blijf op de hoogte van actuele dreigingen via security blogs en onderzoeksrapporten.