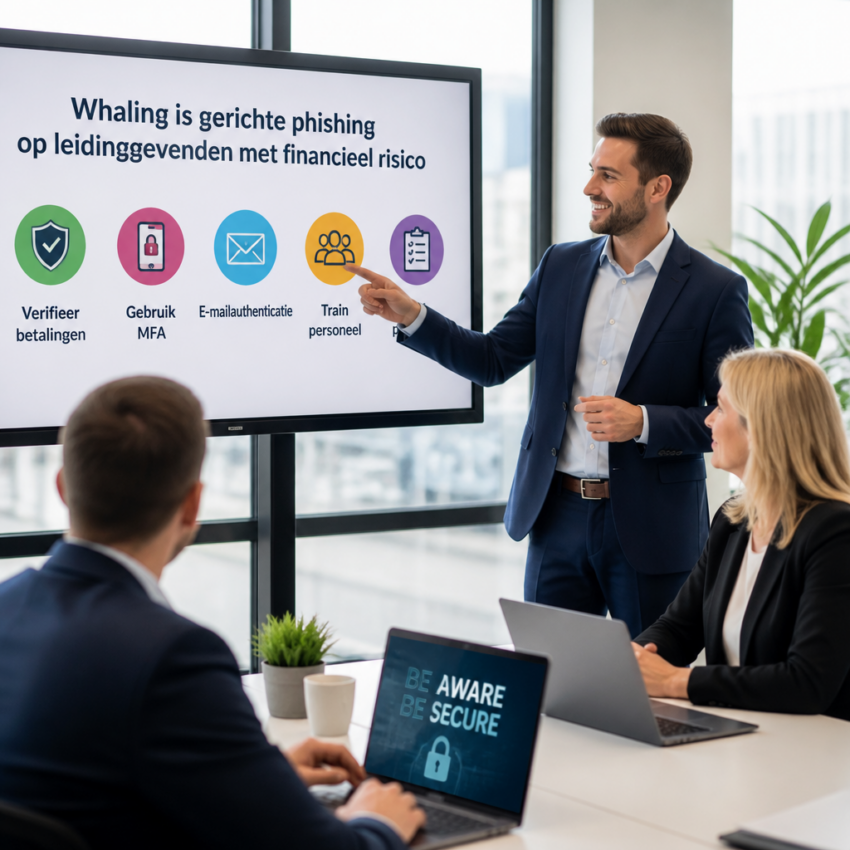
Wat is whaling en waarom het belangrijk is
Whaling is een vorm van gerichte phishing gericht op hooggeplaatste personen binnen een organisatie, zoals bestuurders en financieel verantwoordelijken. In tegenstelling tot gewone phishing, waarbij veel willekeurige slachtoffers worden benaderd, gebruiken aanvallers bij whaling zorgvuldig verzamelde informatie om hun e-mails geloofwaardig en urgent te laten lijken. Omdat de inzet vaak hoog is, zoals het overboeken van geld of het vrijgeven van vertrouwelijke informatie, is whaling een belangrijke term binnen cybersecurity en risicobeheer.
Hoe whaling zich onderscheidt van andere aanvallen
Whaling verschilt van massale phishing en spear phishing door de mate van personalisatie en het gekozen doelwit. Aanvallers richten zich op een klein aantal beslissers en gebruiken sociale engineering, openbare bronnen en soms zelfs gekaapte accounts om vertrouwen te winnen. Deze gerichte aanpak maakt whaling lastiger te detecteren voor standaard e-mailfilters en vereist aanvullende organisatorische maatregelen om schade te voorkomen.
Typische technieken die whalers gebruiken
Whalers maken vaak gebruik van valse facturen, vervalste overeenkomsten of schijnbaar dringende verzoeken die afkomstig lijken van een CEO of CFO. Ze verzamelen details via social media, bedrijfswebsites en nieuwsartikelen om hun berichten authenticiteit te geven. Soms combineren ze deze informatie met technische methoden, zoals gespoofte afzenderadressen of gecompromitteerde e-mailaccounts, om detectie te omzeilen.
Herken de signalen van een whalingpoging
Er zijn enkele duidelijke waarschuwingssignalen bij whaling: ongewone betalingsverzoeken, verzoeken om vertrouwelijke informatie buiten normale kanalen, urgent taalgebruik en kleine afwijkingen in e-mailadressen of links. Let ook op de toon en schrijfstijl; als een bericht afwijkt van het normale communicatiepatroon van de vermeende afzender, is dat reden voor nader onderzoek.
Eenvoudige stappen die iedereen kan nemen
Organisaties kunnen al veel risico beperken met relatief eenvoudige maatregelen. Verifieer betalingsverzoeken telefonisch via bekende nummers, stel goedkeuringsprocedures in voor financiële transacties, en beperk toegang tot gevoelige informatie. Eenvoudige gedragsregels en testscenario s helpen medewerkers alert te houden en verkleinen de kans dat een whalingaanval succesvol is.
Waarom beleid en training onmisbaar zijn
Techniek alleen is niet genoeg. Een gedegen informatiebeveiligingsbeleid en regelmatige training maken medewerkers bewust van specifieke dreigingen zoals whaling. Oefeningen met realistische simulaties, duidelijke escalatieprocedures en leiderschap dat voorbeeldgedrag toont, versterken de weerbaarheid van de hele organisatie tegen gerichte aanvallen.
Technische oplossingen die helpen detecteren
Naast training zijn er technische oplossingen die whaling kunnen helpen tegengaan. E-mailauthentication zoals SPF, DKIM en DMARC verminderen de kans op e-mailspoofing. Multi factor authenticatie en strikte toegangscontrole beperken de impact als een account wordt gecompromitteerd. Specifieke beveiligingsoplossingen voor e-mail en gedragsanalyse van uitgaande betalingen dragen ook bij aan vroegtijdige detectie.
Reële voorbeelden om van te leren
In de praktijk hebben bedrijven miljoenen euro s verloren door succesvolle whalingaanvallen die leken te komen van bestuurders of leveranciers. Deze incidenten laten zien dat zelfs grote organisaties kwetsbaar zijn wanneer procedures ontbreken of wanneer urgentie leidt tot het omzeilen van controles. Leren van dergelijke casussen helpt bij het verbeteren van beleid en het voorkomen van herhaling.
Handige bronnen en betrouwbare links
Wie zich verder wil verdiepen kan terecht bij betrouwbare informatiebronnen. Een overzichtelijke toelichting is te vinden op de Nederlandse Wikipedia pagina over whaling: https://nl.wikipedia.org/wiki/Whaling. Voor actuele adviezen en alerts over e maildreigingen biedt de Amerikaanse Cybersecurity and Infrastructure Security Agency waardevolle informatie: https://www.cisa.gov. Deze links openen in een nieuwe tab en helpen bij verdere verdieping.
Samenvattende aanbevelingen voor elk bedrijf
Bescherming tegen whaling vereist een combinatie van technische maatregelen, strakke procedures en continue bewustwording. Voer verificatie stappen in voor financiële transacties, train medewerkers regelmatig met realistische scenario s en implementeer e mailauthenticatie en multi factor authenticatie. Door deze lagen van verdediging te combineren neemt de kans op succesvolle whalingaanvallen sterk af en verbeter je de algehele cybersecurity houding van de organisatie.