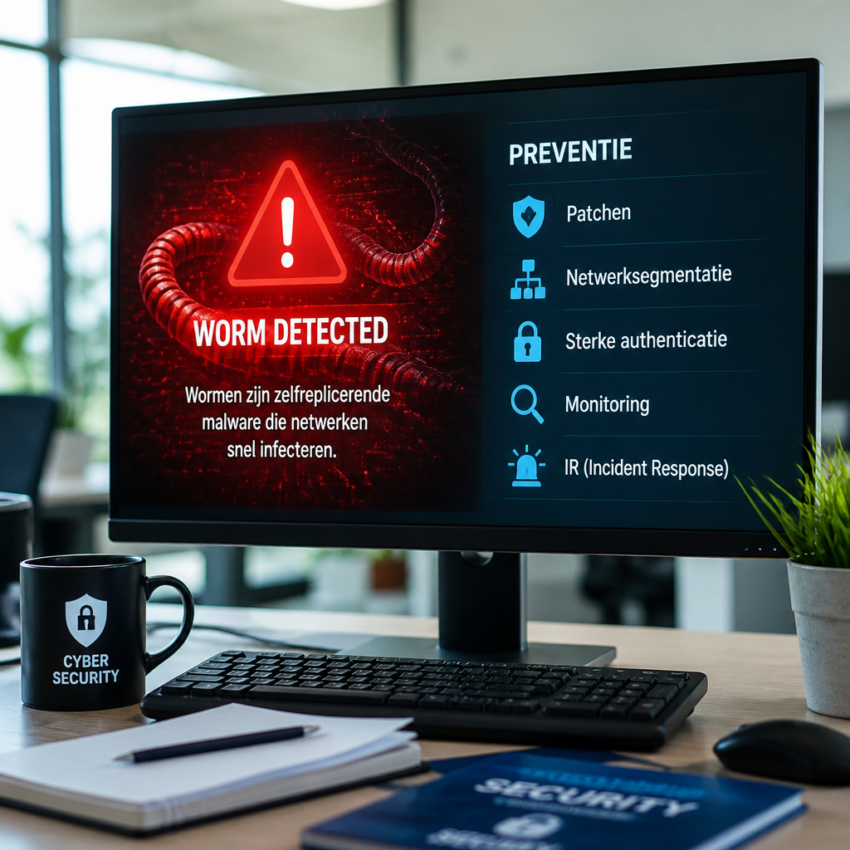
Wat is een worm en waarom is het belangrijk voor cybersecurity
Een worm is een type schadelijke software dat zichzelf kan repliceren en automatisch van systeem naar systeem kan verspreiden zonder tussenkomst van een gebruiker. In cybersecurity wordt een worm gezien als bijzonder gevaarlijk omdat hij netwerken snel kan infecteren, resources kan opeten en kwetsbaarheden kan misbruiken om verdere verspreiding mogelijk te maken. Begrijpen wat een worm is helpt organisaties en individuen bij het opzetten van effectieve verdediging en het minimaliseren van bedrijfsimpact bij een uitbraak.
Hoe een worm verschilt van andere vormen van malware
In tegenstelling tot een virus hoeft een worm geen bestanden te infecteren om zich te verspreiden; een worm gebruikt vaak netwerkverbindingen en bekende kwetsbaarheden. Een trojan doet zich voor als legitieme software om toegang te krijgen, maar verspreidt zich doorgaans niet zelfstandig. Het autonome karakter van wormen maakt ze bijzonder schadelijk voor grootschalige besmettingen en veroorzaakt vaak secundaire problemen zoals denial of service door netwerkverkeersbelasting.
Historische voorbeelden die het risico benadrukken
Beroemde incidenten zoals de Morris worm, SQL Slammer, Code Red en Conficker illustreren hoe snel en verwoestend wormen kunnen zijn. Deze voorbeelden laten zien dat zowel technische kwetsbaarheden als misconfiguraties kunnen leiden tot grootschalige uitbraken. Lerend uit deze incidenten verbeteren security teams patchmanagement, netwerksegmentatie en monitoring om herhaling te voorkomen.
Typische verspreidingsmethoden van wormen
Wormen maken vaak gebruik van netwerkservices met bekende kwetsbaarheden, misbruik van standaardwachtwoorden, e-mailbijlagen of geïnjecteerde scripts op webservers. Sommige wormen combineren meerdere methoden, waardoor ze zowel via lokale netwerken als via het internet kunnen verspreiden. Omdat wormen zelfreplicatie ondersteunen, kan een enkele gaping in een netwerk leiden tot snelle exponentialle besmetting.
Technische werking en exploitatie van kwetsbaarheden
Technisch gezien scannen wormen netwerken op kwetsbare hosts en gebruiken exploitcode om toegang te krijgen. Eenmaal binnen gebruiken ze vaak backdoors, rootkits of remote shells om persistente aanwezigheid te verkrijgen. De exploitatie kan gebaseerd zijn op ongepatchte software, onjuiste configuraties of social engineering. Begrip van deze mechanismen helpt bij het ontwerpen van detectieregels en mitigatieprocedures.
Impact op organisaties en privégebruikers
De directe gevolgen van een worminfectie zijn onder meer uitval van systemen, prestatieproblemen en dataverlies. Secundaire effecten zijn reputatieschade, financiële kosten voor herstel en mogelijke juridische consequenties bij datalekken. Voor privégebruikers kan een worm leiden tot persoonlijke gegevensverlies of gebruik van eigen apparaten in botnets die verdere aanvallen ondersteunen.
Detectie en monitoringstrategieën tegen wormen
Effectieve detectie omvat netwerkverkeersanalyse, anomaly detection en up-to-date intrusion detection systemen. Loganalyse en endpoint monitoring helpen om vroegtijdige indicators of compromise te identificeren. Security teams gebruiken signature gebaseerde detectie gecombineerd met gedragsonderzoek om nieuwe varianten te herkennen en verspreiding te stoppen voordat deze grote schade aanrichten.
Preventieve maatregelen en incidentrespons
Belangrijke maatregelen zijn regelmatig patchen van systemen, netwerksegmentatie, sterke authenticatie en beperkte gebruikerstoegang. Backups en een getest incident response plan verminderen herstelduur en kosten. Daarnaast is awareness training voor medewerkers cruciaal om social engineering en onjuist gebruik van systemen te voorkomen. Samen vormen deze acties een gelaagde verdediging tegen wormen.
Nuttige bronnen en vervolgacties voor verdieping
Wil je meer lezen over wormen en praktische verdedigingsmaatregelen, dan zijn betrouwbare bronnen essentieel. Een toegankelijke uitleg is te vinden op de Nederlandstalige pagina van Wikipedia via nl.wikipedia.org Worm computerprogramma. Voor concreet advies van een nationaal cybersecuritycentrum kun je terecht bij het Nationaal Cyber Security Centrum via ncsc.nl informatie over wormen. Voor technische waarschuwingen en handleidingen is de Amerikaanse CERT pagina bruikbaar via us-cert.cisa.gov. Gebruik deze bronnen om beleid, tools en responsprocedures te verbeteren en zo je organisatie beter te beschermen tegen wormen.