Wat is een botnet
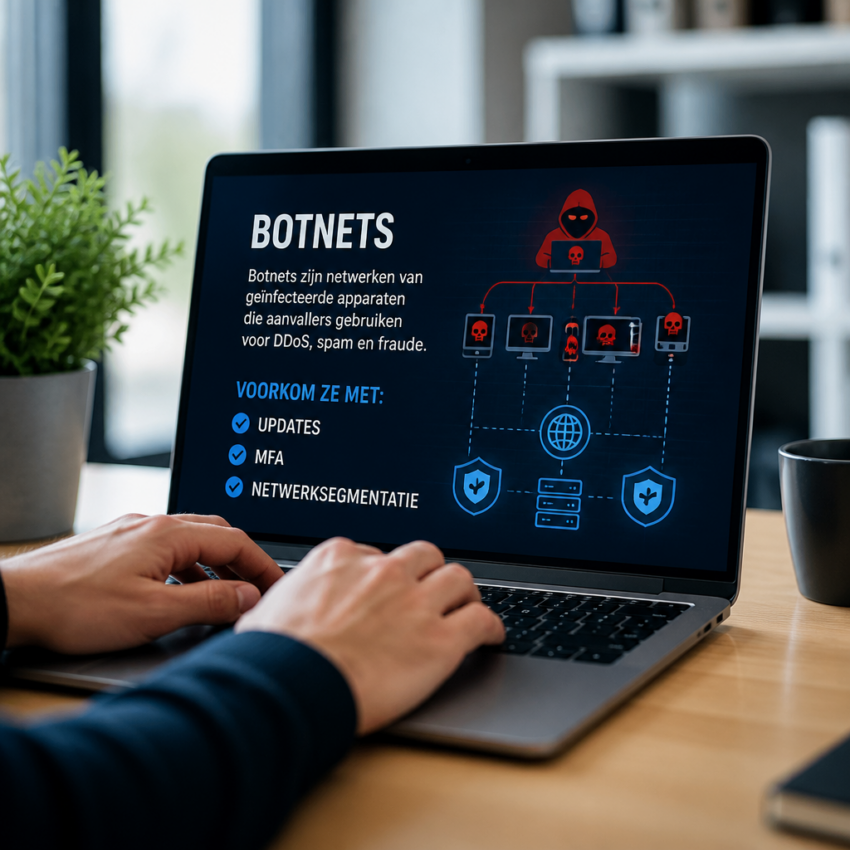
Een botnet is een netwerk van geïnfecteerde apparaten die op afstand worden aangestuurd door een aanvaller. Deze apparaten, vaak bots of zombies genoemd, draaien zonder medeweten van de eigenaar kwaadaardige opdrachten. Botnets variëren in omvang van enkele tientallen tot miljoenen apparaten. Ze vormen een van de meest veelzijdige en hardnekkige bedreigingen binnen cybersecurity en worden ingezet voor uiteenlopende cybercriminaliteit zoals DDoS-aanvallen, spamberichten en financiële fraude.
Hoe werken botnets in de praktijk
Botnets bereiken apparaten meestal via malware die kwetsbaarheden misbruikt of gebruikers misleidt om schadelijke bestanden te installeren. Zodra een apparaat geïnfecteerd is, ontvangt het opdrachten van een command and control server of via een peer to peer netwerk. De beheerder van het botnet kan dan opdrachten uitgeven, zoals het sturen van verkeer naar een doelwit of het verspreiden van meer malware. Moderne botnets gebruiken technieken om detectie en ontmanteling te bemoeilijken, zoals encryptie en gefragmenteerde infrastructuur.
Doelen en economische motivatie achter botnets
De belangrijkste doelen van botnet-operators zijn financieel gewin en disruptie. DDoS-aanvallen kunnen gebruikt worden voor afpersing, waarbij slachtoffers losgeld betalen om de aanval te stoppen. Botnets sturen ook grote hoeveelheden spam of voeren credential stuffing uit om accounts te kapen. Daarnaast worden botnets ingezet voor cryptomining op afstand en voor clickfraude. De schaalbaarheid van een botnet maakt het een aantrekkelijk instrument voor georganiseerde cybercriminaliteit.
Bekende botnetfamilies en aanvalstechnieken
Sommige botnets zijn berucht geworden vanwege hun impact. Voorbeelden zijn Mirai, dat IoT-apparaten misbruikte voor enorme DDoS-aanvallen, en Emotet, dat fungeerde als een distributieplatform voor andere malware. Aanvallers combineren exploits, phishing en brute force om toegang te krijgen. Botnets evolueren voortdurend en gebruiken strategieën zoals fast flux DNS, domain generation algorithms en het gebruik van legitieme clouddiensten voor command and control.
Waarschuwingssignalen van een geïnfecteerd apparaat
Het herkennen van een botnetinfectie kan lastig zijn, maar er zijn signalen waarop je kunt letten. Apparaten kunnen trager werken, netwerkverkeer kan onverklaarbaar hoog zijn, en er kunnen onbekende processen actief zijn. Onverwachte popups of ongewenste e-mails die vanaf het account worden verzonden, zijn ook indicatoren. Het tijdig detecteren van anomalieën in netwerklogs en endpoint-gedrag helpt om een mogelijke besmetting te identificeren.
Bescherming en preventieve maatregelen
Voorkomen is vaak effectiever dan herstellen. Belangrijke maatregelen zijn het regelmatig installeren van beveiligingsupdates, het inschakelen van multi factor authenticatie, het gebruik van betrouwbare endpointbescherming en het segmenteren van het netwerk. Voor IoT-apparaten is het aan te raden standaardwachtwoorden te wijzigen en ongebruikte services uit te schakelen. Goede backupprocedures en een incidentresponsplan verlagen de impact van een succesvolle infectie.
Mitigatie en herstel van botnetinfecties
Als een botnetinfectie wordt vastgesteld, is snel handelen cruciaal. Het isoleren van geïnfecteerde systemen, het resetten van wachtwoorden en het opschonen met up-to-date malwaretools zijn eerste stappen. Communicatie met betrokken leveranciers en eventueel inschakelen van professionele incident response helpt bij complexere gevallen. In ernstige situaties werkt politie en digitale opsporing samen met hostingproviders om de infrastructuur van het botnet uit te schakelen.
Wetgeving en internationale samenwerking
Het bestrijden van botnets vereist vaak grensoverschrijdende samenwerking omdat command and control infrastructuur zich over meerdere landen kan uitstrekken. Nationale en internationale opsporingsdiensten werken samen om infrastructuur op te sporen en uit te schakelen. Voor praktische richtlijnen kunnen organisaties terecht bij nationale instanties zoals het Nationaal Cyber Security Centrum. De Europese agentschap ENISA publiceert eveneens advies over incidentrespons en netwerkbeveiliging.
Nuttige bronnen en verwijzingen
Voor meer informatie en actuele waarschuwingen kunt u de volgende bronnen raadplegen: Nationaal Cyber Security Centrum, ENISA en algemene achtergrondinformatie op Wikipedia over botnet. Deze sites bieden handleidingen, best practices en meldpunten voor incidenten.
Praktische tips voor bedrijven en particulieren
Maak van cyberhygiëne een dagelijkse routine. Voor zowel bedrijven als particulieren zijn stappen als het uitvoeren van regelmatige softwareupdates, het toepassen van sterke wachtwoorden, het trainen van personeel tegen phishing en het maken van frequente back-ups essentieel. Documenteer procedures voor het herstellen van systemen en test die regelmatig. Kleine maatregelen voorkomen vaak dat apparaten deel gaan uitmaken van een veel groter botnet.
Verdere reflectie en aanbeveling
Botnets blijven een relevante bedreiging door de groei van verbonden apparaten en de professionalisering van cybercriminaliteit. Preventie, detectie en samenwerking zijn sleutelbegrippen om het risico te verkleinen. Blijf op de hoogte van dreigingen via betrouwbare bronnen en implementeer basismaatregelen om uw digitale omgeving veilig te houden. Proactieve beveiliging beperkt de impact en maakt het voor aanvallers moeilijker om botnets te bouwen en te exploiteren.