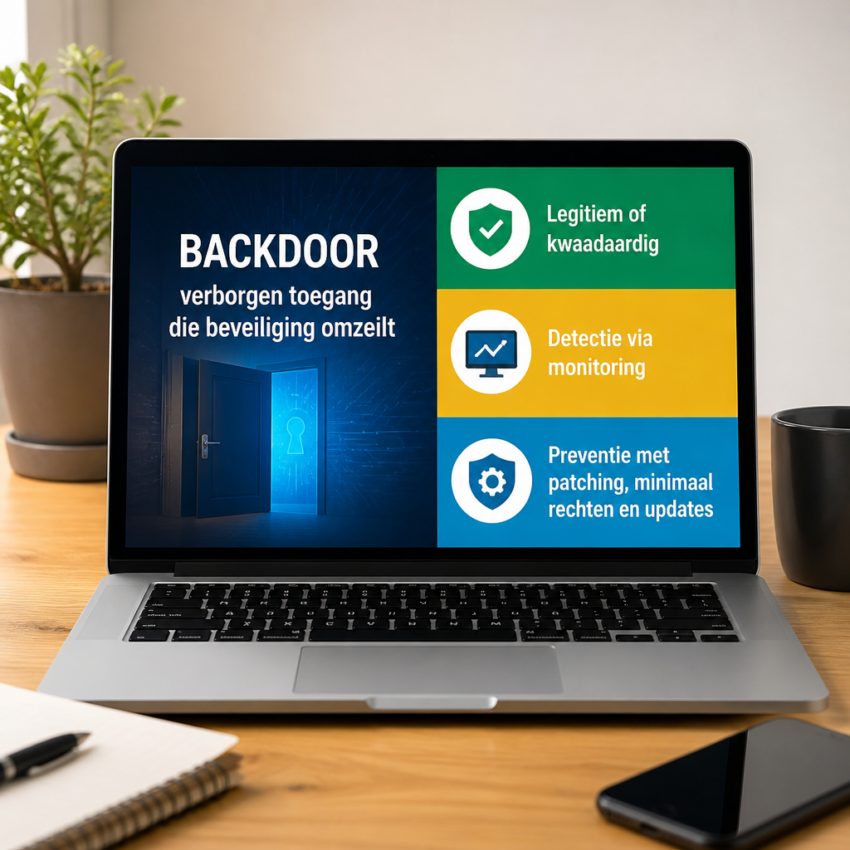
Wat is een Backdoor en waarom het relevant is
Een backdoor is een manier om toegang tot een systeem of netwerk te verkrijgen die de normale authenticatie- of beveiligingsmechanismen omzeilt. In de context van cybersecurity verwijst de term Backdoor naar software of code die is ontworpen om een verborgen toegangspunt te creëren. Deze toegang kan gebruikt worden door ontwikkelaars voor onderhoud, maar ook misbruikt worden door aanvallers om ongeautoriseerd verdere controle te krijgen. Voor een heldere uitleg kunt u terecht op Achterdeur uitleg op Wikipedia of de Engelstalige pagina Backdoor op Wikipedia Engels.
Hoe een Backdoor technisch werkt
Technisch gezien kan een Backdoor verschillende vormen aannemen. Het kan een hardcoded wachtwoord zijn, een verborgen netwerkpoort, een schadelijke module in legitieme software, of een persistent script dat bij elke herstart opnieuw toegang verleent. Aanvallers plaatsen vaak backdoors via malware, exploitatie van kwetsbaarheden, of door social engineering waarbij een beheerder per ongeluk toegang verleent. Eenmaal geïnstalleerd kan de backdoor commando’s ontvangen, bestanden exfiltreren of extra malware downloaden.
Legitieme versus kwaadaardige toepassingen
Sommige backdoors worden bewust ingebouwd door ontwikkelaars als onderhoudsmechanisme of voor foutdiagnose. Deze zogenaamde “legitieme backdoors” vormen echter enorme risico’s als zij niet goed worden beheerd. Kwaadaardige backdoors, vaak onderdeel van een grotere aanvalsketen, worden door cybercriminelen gebruikt om langdurige toegang te behouden. Het onderscheid tussen legitiem en kwaadaardig hangt af van intentie, toezicht en of de aanwezigheid bekend en gedocumenteerd is.
Voorbeelden van bekende Backdoor-incidenten
Er zijn meerdere grote incidenten bekend waarbij backdoors werden misbruikt. Soms ontdekken onderzoekers ingebouwde toegang in netwerkapparaten of softwarebibliotheken. Andere keren gebruiken geavanceerde bedreigingsactoren backdoors om datalekken te veroorzaken of kritieke infrastructuur te compromitteren. Voor actuele waarschuwingen en adviezen kunt u bronnen raadplegen zoals het Amerikaanse cybersecurityagentschap CISA.
Detectie van een verborgen toegangspunt
Detectie van backdoors is uitdagend omdat aanvallers vaak technieken gebruiken om hun aanwezigheid te verbergen. Loganalyse, anomaliedetectie op netwerktrajecten, integriteitscontroles van bestanden en gedegen endpointdetectie en respons zijn cruciaal. Monitoring van uitgaande netwerkverbindingen en onverwachte processen kan helpen om verdachte communicatie van een backdoor te identificeren voordat er ernstige schade ontstaat.
Preventie en beveiligingsmaatregelen
Voorkomen is beter dan genezen. Organisaties moeten harde richtlijnen hanteren voor veilige ontwikkeling, code reviews en supply chain security. Het toepassen van principe van minste rechten, regelmatige patching en het gebruik van netwerksegmentatie verminderen het risico dat een backdoor zich kan verspreiden. Ook tools voor software composition analysis helpen bij het detecteren van verdachte third party componenten.
Rol van leveranciers en updates
Fabrikanten en softwareleveranciers hebben een grote verantwoordelijkheid. Tijdige updates en transparante release notes zijn essentieel om kwetsbaarheden die backdoors mogelijk maken te dichten. Leveranciers die proactief communiceren over beveiligingsproblemen helpen klanten sneller te beschermen. Meer informatie over beveiligingsrichtlijnen is te vinden bij kennisbronnen zoals OWASP.
Wetgeving, ethiek en verantwoord beheer
Backdoors roepen ook juridische en ethische vragen op. Overheden hebben soms interesse in technische toegang voor opsporing, maar een structurele backdoor kan ernstige privacyrisico’s introduceren. Organisaties moeten beleid opstellen dat transparantie, verantwoord beheer en minimale blootstelling waarborgt. Juridische kaders kunnen per land verschillen; daarom is het raadzaam juridisch advies in te winnen bij twijfel.
Praktische aanbevelingen voor organisaties
Organisaties kunnen concrete stappen nemen: voer regelmatige penetratietests uit, implementeer zero trust principes, beperk en monitor beheerdersrechten, en train personeel op risico’s van social engineering. Leg vast welke onderhoudstoegang is toegestaan en controleer third party software op verborgen functies. Regelmatige back-ups en incidentresponsplannen zorgen ervoor dat herstel mogelijk is na detectie van een backdoor.
Actiegericht slot met prioriteiten
Een backdoor kan kleine problemen veroorzaken of leiden tot grootschalige compromittering. Prioriteer detectie en preventie, werk samen met leveranciers en volg betrouwbare bronnen voor waarschuwingen en patches. Combineer technische maatregelen met beleid en awareness om de kans op misbruik te minimaliseren. Voor actuele tactieken en technieken van bedreigingsactoren kunt u refereren aan gespecialiseerde bronnen en rapporten van beveiligingsonderzoekers.