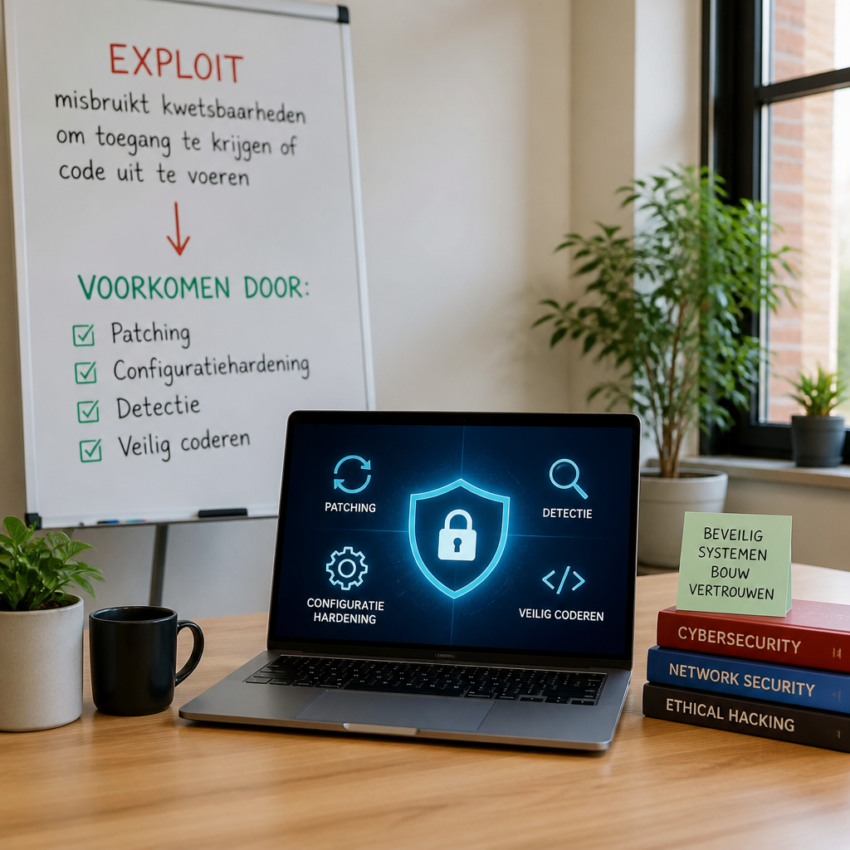
Wat betekent exploit in cybersecurity
Een exploit is in de wereld van cybersecurity een stuk software, data of een reeks commando’s die een kwetsbaarheid in een systeem misbruikbaar maakt. Aanvallers gebruiken exploits om ongeautoriseerde toegang te verkrijgen, code uit te voeren of data te exfiltreren. Voor defenders is het begrip exploit cruciaal omdat het direct samenhangt met risicoanalyse, patchbeheer en incidentrespons. Kennis over exploits helpt om prioriteiten te stellen bij het afdichten van kwetsbaarheden en het minimaliseren van schade.
Hoe exploits werken in de praktijk
Technisch gezien werkt een exploit door een zwakte in software of hardware te manipuleren, bijvoorbeeld door buffer overflows, SQL injectie of onjuiste inputvalidatie te gebruiken. Een exploit bevat doorgaans een trigger die de kwetsbaarheid activeert en een payload die het gewenste resultaat bereikt, zoals het openen van een backdoor. De effectiviteit van een exploit hangt af van de complexiteit van de kwetsbaarheid en van factoren zoals besturingssysteem, installatieconfiguratie en aanwezige beveiligingsmechanismen.
Verschillende types exploits uitgelegd
Er bestaan diverse soorten exploits afhankelijk van het doel en de methode. Remote exploits richten zich op netwerkdiensten en kunnen op afstand misbruik maken van systemen. Local exploits vergroten privileges op een lokaal systeem. Client-side exploits misleiden gebruikers via een browser of document en server-side exploits misbruiken zwakke servers. Elk type vereist eigen detectie en mitigatie strategieen en heeft verschillende risico profielen voor organisaties.
Zero day exploits en waarom ze gevaarlijk zijn
Een zero day exploit benut een kwetsbaarheid die nog niet publiek bekend is of nog geen patch heeft. Omdat er geen beschikbare patch is, zijn deze exploits bijzonder waardevol voor aanvallers en gevaarlijk voor organisaties. Detectie is lastig omdat signature gebaseerde tools de exploit niet herkennen. Informatie en waarschuwingen over zero days verschijnen vaak bij beveiligingsorganisaties en databases zoals CVE en beveiligingsbulletins van leveranciers.
Exploit kits en geautomatiseerde aanvalspaden
Exploit kits zijn kant en klare tools die meerdere exploits combineren en automatisch proberen op doelwitten. Ze worden vaak ingezet via malvertising of gecompromitteerde websites en richten zich op veelvoorkomende clientside kwetsbaarheden in browsers en plugins. Het gebruik van exploit kits maakt aanvallen schaalbaar en verlaagt de technische drempel voor minder ervaren aanvallers. Organisaties beschermen zich tegen deze dreiging door up to date browsers en het blokkeren van malafide advertenties.
Hoe exploits worden gedetecteerd en geanalyseerd
Detectie van exploits gebeurt met een mix van signature gebaseerde en behavior gebaseerde oplossingen, zoals intrusion detection systemen en endpoint detectie en response. Sandboxing en dynamische analyse helpen bij het analyseren van onbekende exploits door gedrag in een gecontroleerde omgeving te observeren. Voor diepgaande technische analyse vertrouwen onderzoekers op bronnen en tools in de security community, waaronder publicaties van leveranciers en onderzoeksplatforms zoals OWASP en Exploit Database.
Preventie en mitigatie tegen exploits
Effectieve preventie begint bij tijdige patching en het toepassen van configuratiehardening. Het verminderen van de aanvalsvectoren, minimalisatie van toegangsrechten en segmentatie van netwerken helpen de impact van een exploit te beperken. Complementaire maatregelen zijn het toepassen van application whitelisting, memory protection technieken en security headers in webapplicaties. Regelmatige pentests en kwetsbaarheidsscans ondersteunen bij het vroegtijdig opsporen van risico’s.
Belangrijke bronnen en standaarden voor organisaties
Organisaties doen er goed aan om richtlijnen en advisories te volgen van erkende instellingen zoals NIST en CERT teams. Publicaties en databases zoals CVE en de Exploit Database bieden essentiële informatie over actuele exploits en mitigaties. Het bijhouden van security mailinglijsten en vendor advisories zorgt ervoor dat teams snel kunnen reageren op nieuwe bedreigingen en patches kunnen uitrollen.
Best practices voor developers en security teams
Voor developers geldt veilige coding als eerste verdedigingslinie: input validatie, veilige API gebruik en het minimaliseren van vertrouwen in externe data. Security teams moeten een patch management beleid hebben, risicogebaseerde prioritering toepassen en incident response procedures oefenen. Proactieve maatregelen zoals threat modelling en secure design verminderen de kans dat kwetsbaarheden ontstaan die later door exploits kunnen worden misbruikt.
Toekomstige ontwikkelingen en aandachtspunten
De dreiging van exploits blijft evolueren met nieuwere aanvalstechnieken en automatisering. Kunstmatige intelligentie kan zowel aanvallers als verdedigers versterken, wat het belang van adaptieve beveiligingsstrategieën vergroot. Investeren in detectiecapaciteit, samenwerking in de security community en continue scholing van personeel blijft essentieel om voorbereid te blijven op toekomstige exploits en om kwetsbaarheden snel en effectief aan te pakken.