AI-gestuurde phishing: hoe generatieve AI je inbox en telefoon slimmer misleidt — en wat je daartegen kunt doen
Een herkenbare situatie
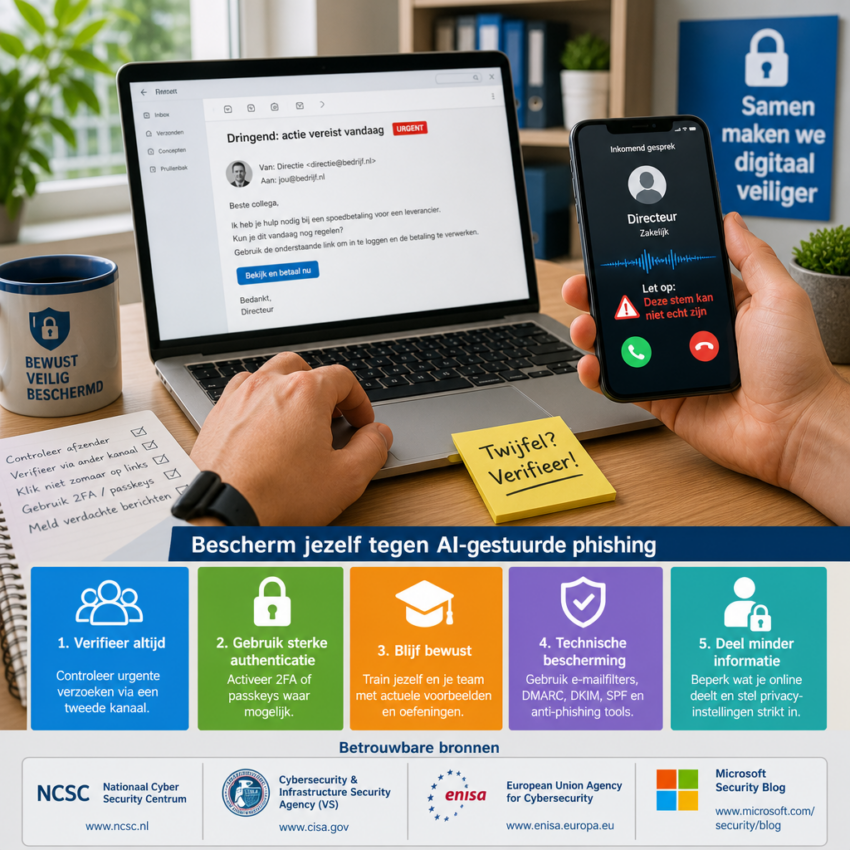
Je krijgt een e-mail van je directeur: persoonlijk, urgent en met een vriendelijke toon. Of je hoort via telefoon een bekende stem die zegt dat er snel ingelogd moet worden om een probleem op te lossen. Het voelt vertrouwd. Maar wat als die berichten niet door een collega zijn geschreven of die stem niet echt is? Met generatieve AI kunnen aanvallers steeds geloofwaardigere phishingberichten en deepfake-oproepen maken.
Wat wordt bedoeld met AI-gestuurde phishing?
AI-gestuurde phishing verwijst naar het gebruik van kunstmatige intelligentie — vooral taalmodellen en deepfake-technieken — om malafide berichten, stemmen en webpagina’s te maken die lastiger te onderscheiden zijn van legitieme communicatie. In plaats van een generieke massale e-mail, ontstaat nu gepersonaliseerde social engineering op schaal: berichten die stijl, toon en inhoud van echte personen of organisaties imiteren.
Hoe aanvallers AI praktisch inzetten
Aanvallers combineren verschillende technieken om succeskansen te verhogen. Enkele veelvoorkomende toepassingen zijn:
- Gepersonaliseerde e-mails: AI analyseert openbare profielen en eerdere communicatie om overtuigende, op maat gemaakte berichten te schrijven.
- Deepfake-audio en -video: met voice cloning kunnen valse telefoongesprekken of videoberichten worden gemaakt die authentiek klinken of eruitzien.
- Automatisch schalen: waar vroeger handwerk nodig was, genereert AI honderden varianten van hetzelfde bericht met minimale moeite.
- Verbeterde impersonatie op sociale media en zakelijke platforms: profielen en berichten die bijna niet van echt te onderscheiden zijn.
Waar loop je risico en wat zijn de gevolgen?
De schade kan variëren van financieel verlies en datadiefstal tot reputatieschade en bedrijfscontinuïteitsproblemen. Bij bedrijven ontstaat extra risico doordat werknemers sneller geneigd zijn te handelen op basis van overtuigende, zogenaamd interne instructies. Voor particulieren betekent dit onder meer verhoogde kans op identiteitsfraude en verlies van privacy.
Drie tot vijf concrete maatregelen die direct helpen
Bescherming tegen AI-gestuurde phishing vraagt om technische én menselijke maatregelen. Begin met de volgende stappen:
- Vertrouw niet op stem of toon alleen: verifieer urgente verzoeken altijd via een tweede kanaal. Bel het bekende nummer van de organisatie of loop even langs de collega.
- Activeer sterke authenticatie: gebruik tweefactorauthenticatie of, nog beter, passkeys waar mogelijk. Dit beperkt directe toegang zelfs als inloggegevens gelekt worden.
- Verhoog bewustzijn met realistische oefeningen: train medewerkers en gezinsleden met actuele voorbeelden van AI-phishing en deepfakes. Oefeningen moeten regelmatig worden herhaald en actueel blijven.
- Implementeer technische barrières: e-mailfilters met DMARC, DKIM en SPF, anti-phishingoplossingen en detectie voor deepfakes helpen om schadelijke berichten te blokkeren of te markeren.
- Beperk gedeelde informatie: maak privacy-instellingen op sociale media strikt, deel geen gevoelige persoonsgegevens en wees terughoudend met het openbaar plaatsen van functieomschrijvingen of projecten.
Praktische tips voor direct gebruik
Als je vandaag wilt beginnen: stel een eenvoudig verificatieproces in voor financiële of gevoelige verzoeken (bijvoorbeeld een code via sms naar een vast nummer of een bevestiging per direct telefoontje), controleer links door met de muis over het adres te gaan en volg nieuws en adviezen van betrouwbare instanties zoals het Nationaal Cyber Security Centrum. Voor organisaties is het verstandig om incidentresponsplannen te actualiseren met scenario’s rond deepfakes en AI-gedreven social engineering.
Waar vind je betrouwbare informatie en hulpmiddelen?
Voor actuele richtlijnen en meldingen kun je terecht bij erkende bronnen:
- Nederland: Nationaal Cyber Security Centrum — https://www.ncsc.nl/
- Verenigde Staten: Cybersecurity and Infrastructure Security Agency — https://www.cisa.gov/
- Europa: European Union Agency for Cybersecurity (ENISA) — https://www.enisa.europa.eu/
- Bedrijfsinzichten en onderzoek: Microsoft Security Blog — https://www.microsoft.com/security/blog/
Een korte, heldere gedachte om mee te nemen
AI maakt phishing slimmer, maar niet onoverkomelijk. Combineer eenvoudige technische maatregelen met bewust gedrag: twijfel bij onverwachte verzoeken, verifieer via een ander kanaal en beperk wat je openbaar deelt. Zo verklein je de kans dat een overtuigende tekst of stem tot echte schade leidt.