Inleiding tot fileless malware
Fileless malware is een moderne vorm van cyberaanval die geen traditionele bestanden gebruikt om schade te veroorzaken of toegang te behouden. In plaats van slechte executables op de harde schijf te plaatsen, werkt fileless malware direct in het geheugen van een systeem of misbruikt legitieme tools. Dit maakt detectie met klassieke antivirussoftware veel moeilijker en verhoogt de kans dat aanvallen lang onopgemerkt blijven. Begrijpen wat fileless malware is helpt organisaties betere verdedigingsstrategieën te ontwerpen en risico s te verminderen.
Wat betekent fileless in praktijk
In de praktijk betekent fileless dat kwaadaardige code wordt geladen en uitgevoerd zonder dat er blijvende bestanden op de schijf verschijnen. Aanvallers gebruiken technieken zoals PowerShell scripts, Windows Management Instrumentation en injectie in legitieme processen. Omdat er geen verdachte bestanden worden achtergelaten, slagen veel traditionele detectiemethoden er niet in om de aanval te signaleren. Het concept draait om het vermijden van sporen die traditionele endpoint beveiliging monitort.
Belangrijke aanvalstechnieken die gebruikt worden
Veel gebruikte technieken zijn living off the land, reflective DLL injection, memory resident payloads en misbruik van script engines. Tools als PowerShell en WMI worden vaak ingezet omdat ze standaard aanwezig zijn in Windows omgevingen en daardoor weinig alarm slaan. Voor concrete informatie over technieken en tactieken is de kennisbank van MITRE ATT&CK een nuttige bron die veel voorbeelden en classificaties biedt.
Waarom fileless malware zo gevaarlijk is
Fileless malware is gevaarlijk omdat het detectie ontwijkt en vaak met hoge privileges draait. Omdat aanvallers gebruikmaken van legitieme componenten, wordt verkeer en gedrag gezien als normaal systeemgedrag. Dit maakt lateral movement, credential theft en datadiefstal makkelijker. Organisaties die niet voorbereid zijn op gedrag gebaseerde detectie lopen een hoger risico op langdurige compromittering en verlies van gevoelige gegevens.
Hoe detectie en monitoring veranderen
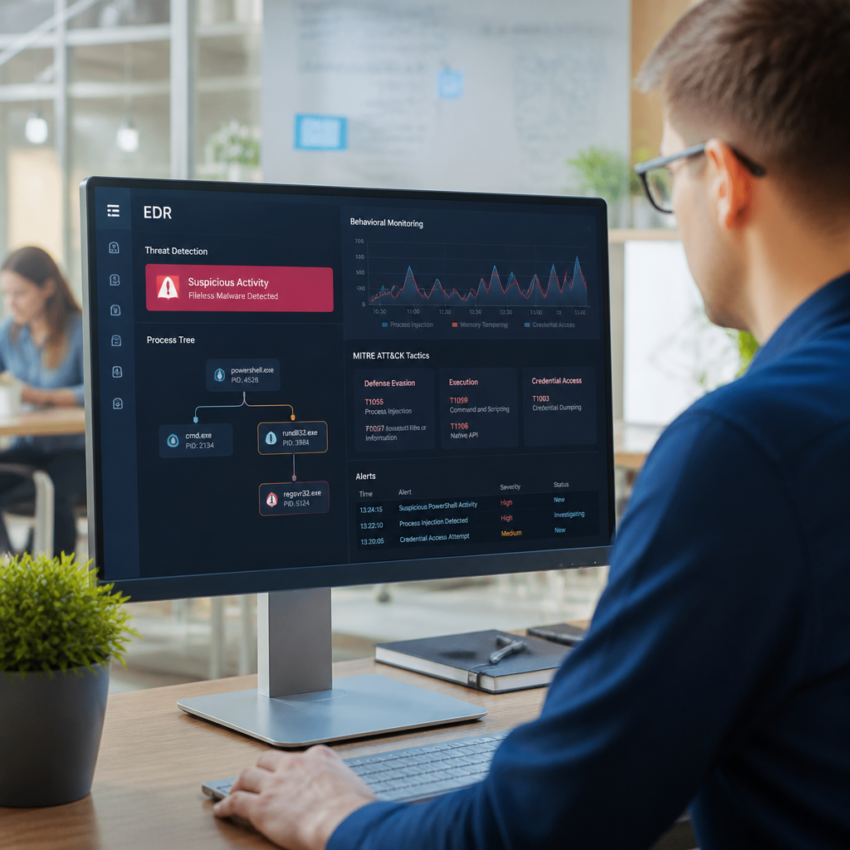
Detectie van fileless aanvallen vereist een verschuiving naar gedrag gebaseerde monitoring en endpoint detection and response oplossingen. In plaats van alleen te zoeken naar verdachte bestanden, moeten teams letten op afwijkend procesgedrag, ongebruikelijke netwerkconnecties en ongewone PowerShell of WMI activiteit. Leveranciers zoals Microsoft publiceren richtlijnen en technieken; zie voor meer achtergrond het security overzicht op Microsoft Security.
Preventie en hardening tips
Preventie begint met het beperken van aanvalsvectors en het minimaliseren van privileges. Schakel onnodige script engines uit, beperk PowerShell tot gesigneerde scripts en gebruik application allowlisting. Regelmatige patching, netwerksegmentatie en multi factor authenticatie verminderen verdere impact. Ook opleiding van personeel om phishing en social engineering te herkennen is essentieel omdat veel fileless initiaties starten via kwaadaardige e mail bijlagen of links.
Op operationeel niveau: detectie strategieen
Operationele maatregelen omvatten het implementeren van EDR systemen die memory analyse ondersteunen, het configureren van logging voor PowerShell en WMI en uitgebreide monitoring van anomalieniveaus. SIEM systemen kunnen waarschuwingen combineren voor subtiele aanwijzingen en incident response playbooks helpen bij snelle isolatie. Voor richtlijnen en waarschuwingen van overheidsinstanties raadpleeg bronnen zoals CISA die advisories en detectieadviezen publiceert.
Tools en bronnen voor verder onderzoek
Naast MITRE en CISA zijn er whitepapers en blogposts van grote security vendors die diep ingaan op fileless threats. Open source tools voor memory forensics en analyse kunnen helpen bij forensisch onderzoek. Investeer in up to date threat intelligence feeds om nieuwe TTP s te volgen en test regelmatig met red team oefeningen om kwetsbaarheden in detectie en respons te ontdekken.
Afsluitende opmerkingen en aanbevelingen
Fileless malware vereist een moderne, gelaagde beveiligingsaanpak die focust op gedrag en snelle reactie. Organisaties moeten legacy detectiemiddelen aanvullen met EDR, logging en sterke toegangscontrole. Training, patchbeheer en netwerkmonitoring blijven onmisbaar. Door proactief te investeren in detectiecapaciteit en door gebruik te maken van betrouwbare bronnen zoals MITRE, Microsoft en CISA, kunnen bedrijven de kans op succesvolle fileless aanvallen aanzienlijk verkleinen.