Diepe imitaties: wanneer je collega ineens anders klinkt
Je krijgt ’s ochtends een telefoontje van je directeur: er is haast bij, stuur vandaag nog dat betaalverzoek door naar de leverancier. Het klinkt precies als zij — dezelfde intonatie, dezelfde woorden. Pas later ontdek je dat het een opgeklopte stemopname was en het geld verdwenen. Dit soort AI-gestuurde scams, met voice cloning en deepfakes, staan aan de vooravond van een nieuwe fase in phishing en social engineering.
Wat verstaan we onder AI-gestuurde phishing?
AI-gestuurde phishing gebruikt technieken als synthetische stemmen, gemanipuleerde video en slim gegenereerde tekst om vertrouwen te winnen. In plaats van slechte kwaliteit valse e-mails, produceert de aanvaller nu realistische berichten en audiovisuele content die moeilijk te onderscheiden is van echt. Het doel blijft hetzelfde: slachtoffers overtuigen om informatie prijs te geven, betalingen te doen of toegang te geven tot systemen.
Waarom dit een ander risico vormt
Menselijk vertrouwen wordt bewust gebruikt. Waar een fout in taal of een verkeerde link vroeger signalen gaf, blijven die aanwijzingen nu vaak weg. Een geënsceneerde videobel kan autoriteit uitstralen, een gekloonde stem kan betrokkenen overhalen snel te handelen. Daardoor werken traditionele checklists en simpele waarschuwingssignalen minder goed.
Hoe aanvallers te werk gaan
De typische werkwijze is gericht en stapsgewijs: 1) informatie verzamelen over de doelpersoon en organisatie, 2) trainingsdata samenstellen (openbare opnames, social media), 3) synthetische audio of video genereren met AI-tools, 4) het slachtoffer benaderen met urgentie of autoriteit. Vaak combineren aanvallers dit met klassieke phishing-e-mails of misleidende documenten om de aanval af te ronden.
Praktische gevolgen voor mensen en organisaties
De gevolgen variëren van financiële schade door frauduleuze betalingen tot reputatieschade wanneer nepmedia online verschijnen. Voor organisaties betekent dit extra risico op identiteitsmisbruik, compromittering van vertrouwelijke informatie en verslechterd vertrouwen bij klanten en personeel.
Eenvoudige eerste verdedigingslinie
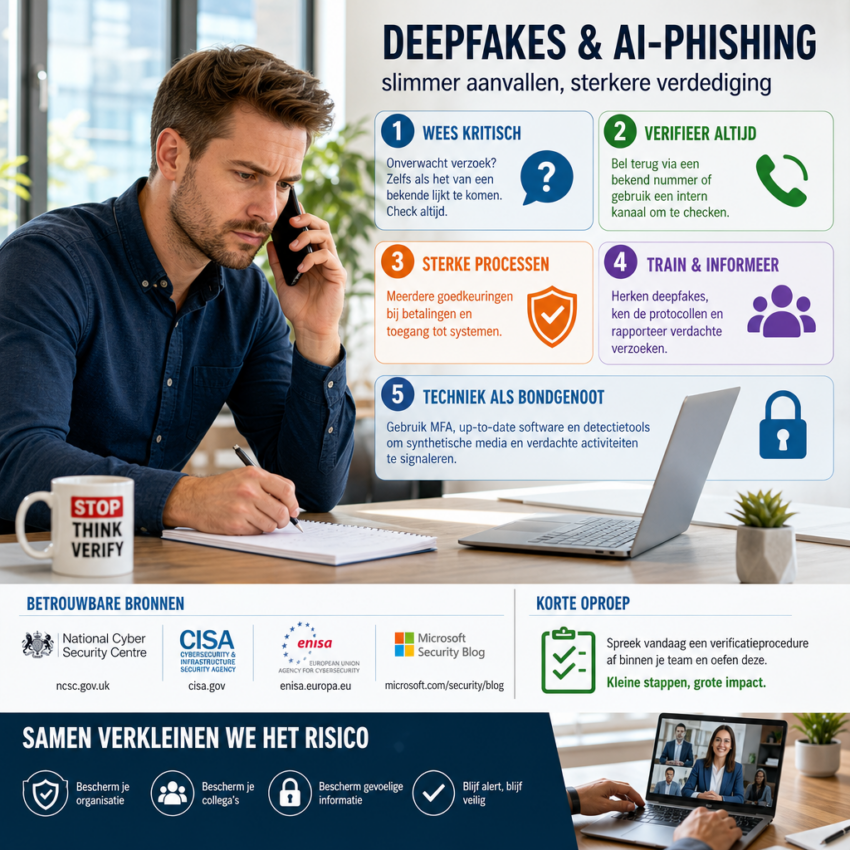
Bescherm jezelf door dit basisgedrag te normaliseren: wees altijd kritisch bij onverwachte verzoeken, zelfs als ze van bekende personen lijken te komen. Een korte, vaste verificatiestap voorkomt veel schade: bel terug naar een bekend nummer, vraag om fysieke bevestiging of controleer via een intern communicatiekanaal.
Vijf concrete maatregelen die echt helpen
– Voer tweefactorauthenticatie (MFA) in op alle zakelijke accounts en betaalprocessen.
– Stel een streng autorisatieproces in voor financiële transacties: meerdere goedkeuringen bij afwijkende bedragen.
– Train medewerkers specifiek op AI-deceptie: herkenning van deepfakes, protocollen bij urgente verzoeken en rapportageprocedures.
– Gebruik technische detectietools waar mogelijk en houd software up-to-date; sommige oplossingen kunnen synthetische media signaleren of metadata analyseren.
– Verifieer voice- of videoverzoeken altijd via een alternatieve, vooraf afgesproken methode (bijvoorbeeld een korte code via SMS of een verificatiegesprek via intern systeem).
Waar je verder betrouwbare richtlijnen vindt
Voor organisaties en IT-professionals zijn er handleidingen van erkende instanties die meer context en technische adviezen bieden. Kijk bijvoorbeeld op de site van het National Cyber Security Centre: https://www.ncsc.gov.uk/ en bij het Cybersecurity and Infrastructure Security Agency: https://www.cisa.gov/. ENISA biedt publicaties over emergent threats: https://www.enisa.europa.eu/ en Microsoft publiceert regelmatig analyses op https://www.microsoft.com/security/blog/.
Veranderende dreigingen vragen duurzame aanpassing
AI maakt social engineering slimmer, maar niet onfeilbaar. Organisaties hebben baat bij een combinatie van technische maatregelen, heldere processen en regelmatige bewustwordingstraining. Voor individuen geldt: blijf kritisch en check bij twijfel altijd extra. Zo verklein je de kans dat een overtuigende kopie van iemands stem of gezicht je op het verkeerde been zet.
Een korte oproep tot actie
Begin vandaag met één kleine verandering: spreek binnen je team een verificatieprocedure af voor financiële en gevoelige verzoeken en oefen die procedure. Kleine, consistente stappen bouwen een stevige verdediging tegen een dreiging die steeds realistischer wordt.