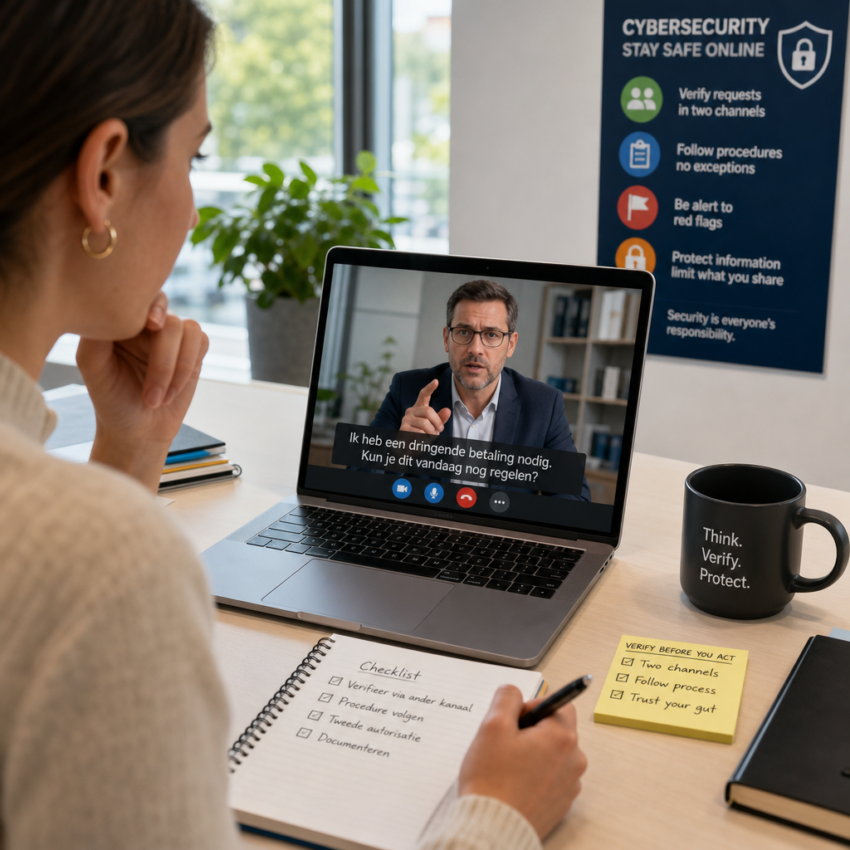
Wanneer je collega opeens via video om geld vraagt: AI-deepfake vishing in het vizier
Stel: je krijgt een videobelletje van je leidinggevende die dringend vraagt om een betaling goed te keuren. De stem klinkt vertrouwd, het gezicht is herkenbaar — maar iets voelt niet helemaal goed. Dit soort scenario’s is geen sciencefiction meer; met moderne AI-tools kunnen aanvallers steeds geloofwaardigere deepfake-audio en -video gebruiken om mensen te misleiden. In deze blog leg ik uit hoe deze trend werkt, waarom het riskant is en wat je praktisch kunt doen om jezelf en je organisatie te beschermen.
Wat zijn AI-deepfakes en waarom ze nu zorgelijk zijn
Deepfakes zijn gemanipuleerde audio- of videofragmenten die met behulp van kunstmatige intelligentie iemands stem, gezicht of gedrag nabootsen. De technologie is toegankelijker geworden: waar vroeger veel expertise nodig was, bestaan er nu betaalbare of gratis tools die overtuigende valse media produceren. Dat maakt deepfakes aantrekkelijk voor cybercriminelen die social engineering inzetten, bijvoorbeeld bij vishing (telefonische oplichting) of video-afpersing.
Hoe aanvallers deepfakes inzetten in praktijk
Aanvallers combineren vaak meerdere technieken. Bijvoorbeeld: zij verzamelen openbare video’s en audio-opnamen van een doelwit of diens leidinggevende, trainen een model en gebruiken die gegenereerde stem of video tijdens een call of opgenomen bericht. Vaak komt dat samen met urgentieclaims: “Betaal nu”, “Geheimhoudingsclausule”, of “Dit moet voor sluitingstijd geregeld worden”. Daarmee richten ze zich op reflexmatig handelen, in plaats van op kritische controle.
Welke gevolgen kunnen deepfake-aanvallen hebben?
De directe schade kan financieel zijn, zoals fraude of onterechte overboekingen. Maar de gevolgen reiken verder: reputatieschade, vertrouwensverlies tussen collega’s en klanten, en juridische risico’s bij datalekken. Voor organisaties geldt bovendien dat één succesvol deepfake-incident het startpunt kan zijn voor verdere compromittering van systemen of gevoelige informatie.
Signalen dat iets niet klopt tijdens een video- of telefoongesprek
Let op subtiele aanwijzingen: timing en reacties die onnatuurlijk zijn, lipbewegingen die niet precies aansluiten op gesproken tekst, licht- of schaduwanomalieën en een stem die net iets ’te glad’ klinkt. Ook onlogische urgentie, verzoeken om buiten normale procedures te handelen, of druk om geen schriftelijke bevestiging te vragen, zijn rode vlaggen. Vertrouw op je gevoel: twijfel is reden tot verificatie.
Vijf praktische stappen om jezelf en je organisatie te beschermen
1. Verifieer in twee kanalen: vraag bij twijfel om bevestiging via een ander communicatiemiddel, bijvoorbeeld een persoonlijk e-mailbericht of een terugbel naar een bekend nummer. 2. Houd betaal- en autorisatieprocedures strikt: geen uitzonderingen zonder schriftelijke goedkeuring en tweede validatie. 3. Train personeel: herkenningspunten en responsscenario’s oefenen vermindert reflexief handelen. 4. Gebruik technische controles: multi-factor authenticatie, watermerken voor officiële video’s en monitoring op afwijkend netwerkverkeer. 5. Beperk openbare data: minimaliseer onnodige publieke audio- en videobestanden van leidinggevenden en medewerkers.
Wat organisaties structureel kunnen doen
Naast individuele gedragsregels is het belangrijk om processen te formaliseren. Implementeer een beleid voor financiële autorisaties, voer regelmatige awareness- en simulatieoefeningen uit en zorg dat incidentresponseplannen ook deepfake-scenario’s beslaan. Overweeg technologieën voor deepfake-detectie als aanvulling, maar vertrouw niet uitsluitend op automatische detectie: combinaties van mens en techniek werken het best.
Waar je betrouwbare informatie en hulpmiddelen vindt
Wil je meer weten of beleidskaders raadplegen? Bezoek de websites van nationale en internationale autoriteiten zoals het National Cyber Security Centre (NCSC) op https://www.ncsc.gov.uk, de Cybersecurity and Infrastructure Security Agency (CISA) op https://www.cisa.gov, ENISA op https://www.enisa.europa.eu en Microsoft Security op https://www.microsoft.com/security. Deze organisaties publiceren richtlijnen en best practices die helpen bij het opzetten van weerbare processen.
Een eenvoudige gedachte om mee te eindigen
Deepfakes verhogen de urgentie van één basale regel: vertrouw niet blind op één communicatiekanaal bij gevoelige verzoeken. Door eenvoudige verificatiestappen in te bouwen en mensen bewust te maken van de nieuwe risico’s, kun je veel schade voorkomen. Technologie verandert snel, maar gezonde procedures en kritisch denken blijven de beste verdediging.