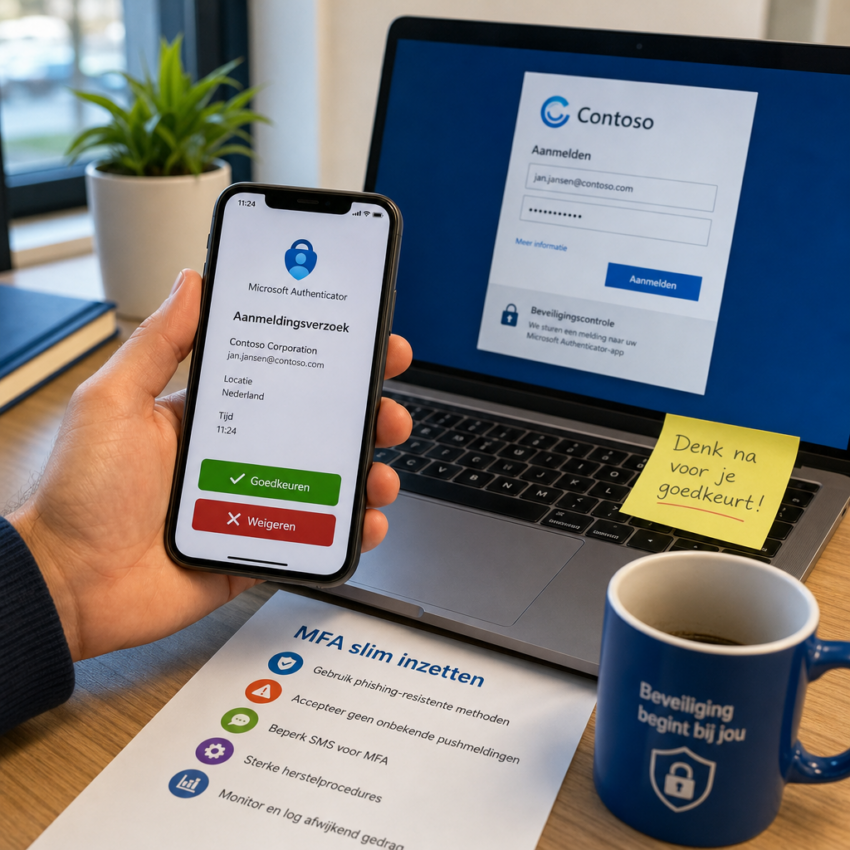
Titel: Waarom MFA niet onfeilbaar is — en hoe u het wél slim inzet
Herkenbare situatie: u krijgt een pushmelding op uw telefoon voor een aanmelding die u niet herkent. Toch drukt een collega wel eens op “goedkeuren” om het toewijzingsprobleem snel op te lossen. Hoe veilig is multifactor authentication (MFA) werkelijk, en wat kunt u doen om het risico dat aanvallers MFA omzeilen te beperken?
Wat MFA precies betekent
MFA staat voor multifactor authentication: een extra beveiligingslaag naast gebruikersnaam en wachtwoord. Dat kan iets zijn dat u weet (wachtwoord), iets dat u hebt (telefoon, token) of iets dat u bent (vingerafdruk). MFA maakt het voor aanvallers veel lastiger om toegang te krijgen alleen met gestolen inloggegevens.
Waarom MFA nog steeds relevant is
Organisaties en particulieren implementeren MFA omdat het een van de meest kosteneffectieve maatregelen is tegen accountovername. Officiële instellingen zoals het Nationaal Cyber Security Centrum (NCSC), CISA, ENISA en leveranciers als Microsoft adviseren MFA breed als basismaatregel. Zie bijvoorbeeld NCSC: https://www.ncsc.nl en CISA: https://www.cisa.gov voor algemene richtlijnen.
Hoe criminelen MFA proberen te omzeilen
Aanvallers gebruiken uiteenlopende tactieken om MFA te passeren zonder grote technische wonderen. Enkele voorbeelden:
– Push fatigue: herhaaldelijke pushmeldingen totdat het slachtoffer accepteert.
– Sim-swapping: de mobiele telefoonnummerovername om sms- of sms-OTP te ontvangen.
– Phishing met realtime relay: het slachtoffer voert credentials en een MFA-code in op een nepsite die de code direct doorstuurt naar de echte dienst.
– Misbruik van herstelprocedures: via e-mail of supportkanalen social engineering toepassen om herstelopties te wijzigen.
Wat de gevolgen kunnen zijn
Als MFA wordt omzeild, kunnen aanvallers e-mail lezen, identiteiten misbruiken, financiële transacties doen of bedrijfssystemen misbruiken. Schade reikt vaak verder dan één account: zakelijke gegevens, klantinformatie en reputatie kunnen getroffen worden. Preventie blijft daarom cruciaal, ook wanneer MFA al is ingesteld.
Praktische maatregelen voor directe verbetering
Drie tot vijf concrete stappen die u vandaag kunt nemen:
– Schakel push-notificaties niet als enige tweede factor in; gebruik waar mogelijk phishing-resistente methoden zoals hardware tokens (FIDO2) of certificaatgebaseerde authenticatie.
– Zet beleid tegen “goedkeuren op aanvraag”: instrueer medewerkers nooit zomaar pushmeldingen te accepteren en meld verdachte verzoeken direct aan de IT-afdeling.
– Beperk gebruik van sms voor MFA. Sms is kwetsbaar voor sim-swapping; kies authenticator-apps of hardwarekeys.
– Implementeer strengere herstelprocedures: evalueer en verscherp accountherstel en helpdeskontwikkelingen zodat social engineering daar niet kan slagen.
– Monitor en log inlogpogingen en afwijzingen; afwijkend gedrag kan snel aangeven dat een aanval gaande is.
Implementatietips voor organisaties
Voor IT-teams en managers zijn er praktische stappen waarmee MFA effectiever wordt:
– Prefereren van phishing-resistente middelen: implementeer FIDO2-standaarden en certificate-based authentication waar mogelijk.
– Educatie en tests: train medewerkers in herkenning van push-fraude en sim-swapping, en voer gecontroleerde beveiligingstests uit.
– Zero trust combineren: beschouw MFA als één element in een bredere zero trust-strategie waarbij toegang continu gevalideerd wordt.
– Gebruik een gefaseerde uitrol met uitzonderingsbeleid en compensating controls voor legacy-systemen.
Waar u meer betrouwbare informatie vindt
Raadpleeg de guidance van veiligheidsinstellingen en leveranciers voor concrete implementatierichtlijnen en actuele waarschuwingen:
– NCSC: https://www.ncsc.nl
– CISA: https://www.cisa.gov
– ENISA: https://www.enisa.europa.eu
– Microsoft Security: https://www.microsoft.com/security
Deze bronnen bieden praktische checklists en aanbevelingen die aansluiten bij huidige bedreigingen.
Laatste advies: maak van MFA een onderdeel van weerbaarheid
MFA is een zeer waardevolle maatregel, maar geen vrijbrief om andere basale beveiliging over te slaan. Combineer sterke, phishing-resistente authenticatie met goede procedures, monitoring en gedragstraining. Zo maakt u het een stuk lastiger voor criminelen en verkleint u de kans dat een enkele menselijke fout tot groot verlies leidt.