Wat betekent Initial access in cybersecurity
Initial access verwijst naar de eerste stap die aanvallers nemen om toegang te krijgen tot een netwerk, systeem of account van een doelwit. Dit is het moment waarop een dreigingsactor erin slaagt een ingang te creëren of te misbruiken, waarna verdere activiteiten zoals laterale beweging, gegevensdiefstal of sabotage volgen. Begrip van initial access is essentieel voor het ontwerpen van verdedigingslagen die voorkomen dat aanvallen überhaupt beginnen.
Waarom het vroege toegangspunt cruciaal is
Het blokkeren van initial access voorkomt dat een incident zich ontwikkelt tot een volwaardige inbreuk met grote schade. Als organisaties de initial access fase detecteren en neutraliseren, besparen zij kosten, reputatieverlies en operationele verstoringen. Investeren in controlemechanismen die deze fase adresseren verhoogt de kans om aanvallen vroegtijdig te stoppen en beperkt de benodigde reactietijd van een security team.
Veelgebruikte technieken voor initial access
Anvallers gebruiken diverse methoden om binnen te komen. Phishing en spear phishing blijven populair omdat menselijke fouten een sterke zwakke schakel vormen. Daarnaast worden kwetsbare externe diensten zoals Remote Desktop Protocol misbruikt, en maakt misbruik van webapplicaties met bekende kwetsbaarheden vaak snelle toegang mogelijk. Supply chain aanvallen en gestolen of gelekte inloggegevens zijn ook veelvoorkomende routes.
Hoe initial access wordt gedetecteerd
Detectie van initial access vereist een combinatie van monitoring en threat intelligence. Ongebruikelijke loginpogingen, onverwachte changes in rechten, verdachte e mail bijlagen en afwijkend netwerkverkeer zijn indicatoren om op te letten. Het opzetten van logging en alerts voor abnormale patronen helpt security teams om vroege signalen te identificeren en incidenten te beperken voordat bredere compromittering optreedt.
Technische maatregelen ter preventie
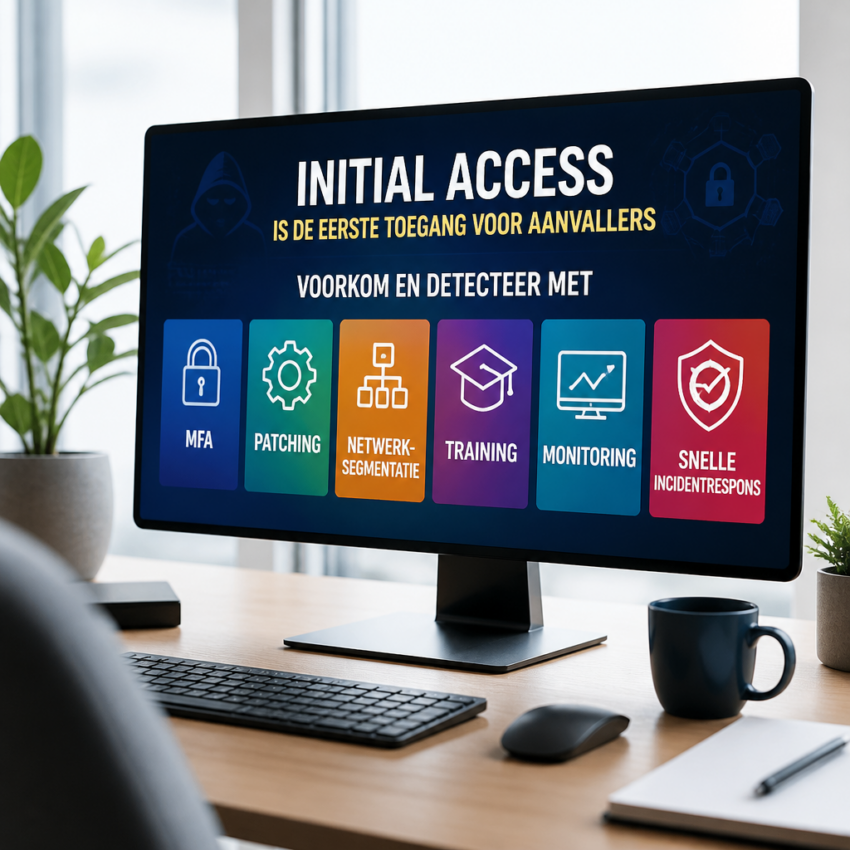
Er zijn concrete technische maatregelen die initial access sterk kunnen bemoeilijken. Multi factor authenticatie maakt gestolen wachtwoorden minder bruikbaar. Regelmatige patching en beheersing van blootgestelde services verminderen exploit kansen. Network segmentation en het minimaliseren van admin rechten beperken de impact als toch toegang wordt verkregen. Samen vormen deze maatregelen een sterke eerste verdedigingslinie.
Menselijke en organisatorische tegenmaatregelen
Naast techniek zijn training en beleid essentieel. Awareness campagnes over phishing, duidelijke procedures voor beheer van credentials en sterke toegangspolicies dragen bij aan het verkleinen van het risico. Ook supply chain afspraken en leveranciersbeoordelingen helpen om indirecte ingangen te beheersen. Organisaties die security cultuur serieus nemen, zien minder succesvolle initial access pogingen.
Rol van incident response bij vroege detectie
Een getraind incident response team dat snel kan triageren en isoleren maakt het verschil tussen beperkt verlies en volledige inbreuk. Playbooks voor initial access scenario s versnellen analyse en remediatie. Het oefenen van detectie en respons via tabletop oefeningen en bluelight oefeningen verbetert de reactietijd en kwaliteit van acties bij daadwerkelijke incidenten.
Referenties en nuttige bronnen
Er zijn betrouwbare bronnen om dieper te leren over initial access en gerelateerde tactieken. De technische kennisbank van MITRE vindt u op https://attack.mitre.org/. Voor actuele adviezen en meldingen kunt u terecht bij CISA via https://www.cisa.gov/. Voor veilige ontwikkelingspraktijken is de site van OWASP nuttig: https://owasp.org/.
Praktische checklist voor organisaties
Een eenvoudige checklist helpt om risico s gerichter aan te pakken. Implementeer multi factor authenticatie, zorg voor up to date patchbeheer, beperk admin privileges, monitor logingedrag en train medewerkers op phishingherkenning. Voer periodieke kwetsbaarheidsscans en penetratietesten uit en onderhoud duidelijke incident response procedures. Deze stappen verminderen de kans op succesvolle initial access aanzienlijk.
Strategische aanbevelingen voor lange termijn
Voor duurzame bescherming is een gelaagde securitystrategie aan te bevelen. Combineer technische controls met continu bewustzijnsprogramma s en regelmatige evaluatie van de dreigingsomgeving. Investeer in monitoring en threat hunting om early warning signalen te vinden. Door security in te bedden in bedrijfsprocessen en leveranciersonderhoud vermindert u structureel de mogelijkheden voor aanvallers om initial access te realiseren.
Samenvattende actiepunten voor direct gebruik
Initial access is de deur waardoor veel ernstige incidenten beginnen. Richt uw inspanningen op het blokkeren van die deur met MFA, patching, netwerksegmentatie en trainingen. Gebruik betrouwbare bronnen zoals de eerder genoemde websites voor up to date informatie en zorg dat uw incident response team klaarstaat om snel te handelen. Met gerichte maatregelen kunt u initial access voorkomen of vroegtijdig detecteren en zo schade beperken.