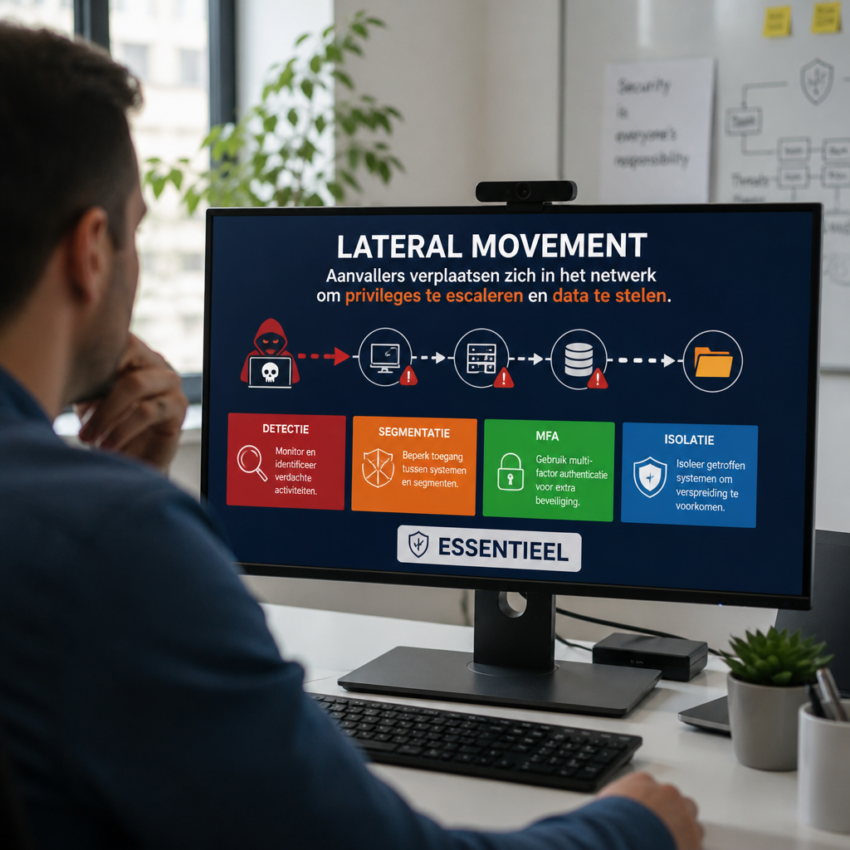
Wat is lateral movement in cybersecurity
Lateral movement is een veelgebruikte tactiek van aanvallers die al toegang hebben gekregen tot een netwerk en zich vervolgens horizontaal verplaatsen om meer systemen en data te bereiken. In plaats van direct het uiteindelijke doel aan te vallen, bouwen de aanvallers een voetafdruk uit door credentials, toegangstokens en kwetsbaarheden te misbruiken. Het begrip lateral movement helpt securityteams te begrijpen hoe een initiële inbraak kan uitgroeien tot een volledig netwerkcompromis.
Waarom lateral movement zo gevaarlijk is
De impact van lateral movement is groot omdat het aanvallers in staat stelt om privileges te escaleren, gevoelige systemen te bereiken en lange tijd onopgemerkt te blijven. Door zich stap voor stap te verplaatsen, kunnen bedreigingen backdoors installeren, data exfiltreren en uiteindelijk schade toebrengen aan kritische infrastructuur. Organisaties met weinig segmentatie en brede toegangsrechten lopen een verhoogd risico op grootschalige incidenten.
Typische technieken voor lateral movement
Aanvallers gebruiken diverse technieken om lateraal te bewegen, waaronder credential theft, pass-the-hash, pass-the-ticket en misbruik van remote management tools zoals RDP, SMB, PsExec en WMI. Ook misconfiguraties in Kerberos delegatie en onveilige service accounts worden vaak uitgebuit. Deze technieken combineren vaak menselijke fouten, verouderde software en onvoldoende netwerksegmentatie om verder binnen te dringen.
Indicatoren dat er lateral movement plaatsvindt
Signalering van lateral movement komt vaak uit afwijkende authenticatiepatronen, ongewoon netwerkverkeer tussen interne systemen, plotselinge aanmaak van gebruikers of service accounts en onverklaarde processen op servers. Andere signalen zijn herhaalde mislukte aanmeldpogingen gevolgd door succesvolle logins, en gebruik van administratieve tools op endpoints waar dat normaal niet voorkomt.
Detectie met logs, EDR en SIEM
Effectieve detectie vereist consistente telemetry van endpoints, netwerkapparatuur en identity-systemen. Endpoint detection and response oplossingen en SIEM-systemen helpen bij het correleren van events zoals Windows authentication logs, LDAP-activiteiten en RDP-verbindingen. Meer informatie over tactieken en technieken vind je op de MITRE ATTACK pagina over lateral movement via https://attack.mitre.org/tactics/TA0008/.
Preventie en hardening om lateral movement te beperken
Voorkomen is goedkoper dan herstellen. Belangrijke maatregelen zijn segmentatie van het netwerk, het toepassen van least privilege op accounts, verplicht gebruik van multi factor authenticatie, regelmatig patchen en het beperken van admin-privileges en lokale admin accounts. Ook het minimaliseren van persistent credentials op systemen en het gebruik van beheerde identiteiten verkleint kansen voor aanvallers.
Incident response bij detectie van lateral movement
Bij een incident is snelle isolatie van betrokken systemen cruciaal om verdere verspreiding te voorkomen. Resetten van credentials, forensische verzameling van logs, zoeken naar backdoors en het uitschakelen van misbruikte service accounts behoren tot de eerste acties. Een gestructureerde hunt en herstelplan helpt bij het herstellen van vertrouwen en het sluiten van de gebruikte aanvalspaden.
Training en beleid als preventief middel
Techniek alleen is niet voldoende. Bewustwordingstraining voor medewerkers, sterke wachtwoordpolicies, beheerprocessen voor service accounts en regelmatige red teaming oefeningen verbeteren de weerbaarheid. Beleid dat duidelijk regelt wie wanneer welke privileges heeft en hoe toegang wordt verleend en ingetrokken vermindert het risico op misbruik door interne fouten of social engineering.
Handige bronnen en praktische tips
Wil je dieper duiken in dit onderwerp? Naast de MITRE ATTACK tactiekpagina is er achtergrondinformatie op de encyclopedische pagina over lateral movement via https://en.wikipedia.org/wiki/Lateral_movement. Practische tips: implementeer network segmentation, activeer logging en monitoring, voer regelmatige privilege reviews uit en test detectiecapabiliteiten via oefenscenario’s. Door proactief te handelen vergroot je de kans dat lateral movement vroegtijdig wordt opgemerkt en beperkt.