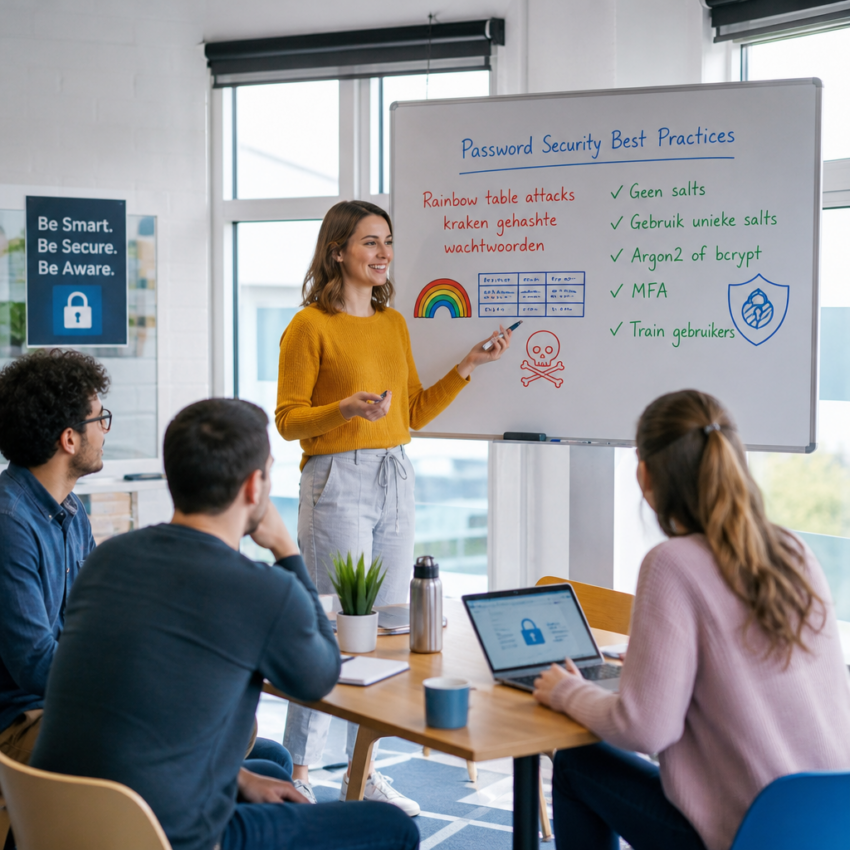
Inleiding tot Rainbow table attack
Een rainbow table attack is een veelbesproken aanvalsmethode in de wereld van cybersecurity waarbij aanvallers vooraf berekende tabellen gebruiken om gehashte wachtwoorden snel te achterhalen. Dit type aanval richt zich op zwakke opslag van wachtwoorden en profiteert van de herhaling in hashing zonder extra beveiliging. Begrijpen wat een rainbow table attack inhoudt helpt organisaties en ontwikkelaars om effectieve tegenmaatregelen te implementeren en datalekken te voorkomen.
Wat is een rainbow table precies
Een rainbow table is een grote set van vooraf berekende waarden die hashfuncties koppelen aan mogelijke wachtwoorden. In plaats van elke mogelijke invoer opnieuw te hashen tijdens een aanval, kan een aanvaller gewoon in de tabel opzoeken welke invoer overeenkomt met een gevonden hash. Dit maakt de wachtwoordkraking veel sneller dan brute force aanvallen die elke combinatie ter plekke moeten berekenen.
Hoe werkt een rainbow table attack in de praktijk
Bij een aanval verzamelt de aanvaller eerst gehashte wachtwoorden, bijvoorbeeld uit een gelekte database. Vervolgens zoekt de aanvaller die hashes op in de rainbow tables. Als er een match is, kent de aanvaller het oorspronkelijke wachtwoord. De kracht van rainbow tables komt voort uit slimme optimalisaties zoals kettingfuncties en reduction functions, die de opslaggrootte verkleinen en toch een breed scala aan wachtwoorden dekken.
Waarom hashing alleen onvoldoende kan zijn
Veel systemen gebruiken hashing om wachtwoorden niet in platte tekst op te slaan. Hashing is éénrichtingsverwerking: hetzelfde wachtwoord levert altijd dezelfde hash op. Dat is precies het probleem waar rainbow tables van profiteren. Als twee gebruikers hetzelfde wachtwoord hebben, zien aanvallers twee keer dezelfde hash en kunnen ze die met één zoekopdracht kraken. Daarom is hashing zonder aanvullende maatregelen kwetsbaar.
De rol van salt als effectieve verdediging
Een salt is een willekeurige waarde die aan elk wachtwoord wordt toegevoegd voordat het gehasht wordt. Door unieke salts te gebruiken voor elke gebruiker wordt dezelfde invoer niet langer naar dezelfde hash vertaald. Dit maakt vooraf berekende rainbow tables vrijwel nutteloos, omdat een aanvaller dan voor elke gebruiker afzonderlijke tabellen zou moeten maken. Lees meer over goede opslagpraktijken in de OWASP richtlijnen: OWASP Password Storage Cheat Sheet.
Moderne alternatieven voor eenvoudige hashing
Om rainbow table attacks en andere vormen van wachtwoordkraken tegen te gaan, gebruiken moderne systemen gespecialiseerde functies zoals bcrypt, Argon2 en PBKDF2. Deze algoritmes zijn traag en configurabel, waardoor brute force en rainbow table attacks veel minder effectief worden. Meer technische achtergrond is te vinden op de bcrypt pagina: bcrypt op Wikipedia.
Voorbeelden en historische context
Rainbow tables waren vooral populair in de vroege jaren 2000 toen veel systemen wachtwoorden zonder salts opsloegen. Grote datalekken met gehashte wachtwoorden leidden tot succesvolle aanvallen met behulp van rainbow tables. Sindsdien is het gebruik van salts en sterkere opslagfuncties gegroeid, maar oudere systemen en slecht geconfigureerde toepassingen blijven risico lopen.
Praktische aanbevelingen voor ontwikkelaars en beheerders
Bescherm je gebruikers door altijd unieke salts te gebruiken, gecombineerd met moderne key derivation functies zoals Argon2 of bcrypt. Gebruik daarnaast multi factor authenticatie (MFA) om de impact van een gekraakt wachtwoord te verkleinen. Zorg ook voor monitoring en snelle responsplannen bij verdachte inlogpogingen en datalekken. Voor beleidslijnen en best practices kun je officiële bronnen raadplegen, bijvoorbeeld de OWASP site: https://owasp.org.
Belang van gebruikerseducatie en wachtwoordbeheer
Naast technische maatregelen is het trainen van gebruikers essentieel. Stimuleer het gebruik van wachtwoordmanagers zodat gebruikers unieke, sterke wachtwoorden kunnen aanmaken. Herinner gebruikers aan het regelmatig wijzigen van wachtwoorden na een datalek en aan het vermijden van simpele, herbruikte wachtwoorden die uitnodigen tot kraken met rainbow tables of andere middelen.
Samenvattende aanbevelingen voor beveiliging
Een rainbow table attack laat zien dat eenvoudige hashing niet voldoende is voor veilige wachtwoordopslag. Implementeer unieke salts, gebruik gespecialiseerde, resource-rijke hashingalgoritmes zoals Argon2 of bcrypt, en voeg MFA toe voor extra bescherming. Combineer technische oplossingen met beleid en gebruikerseducatie om de kans op succesvolle aanvallen te minimaliseren en de impact van mogelijke datalekken te beperken.