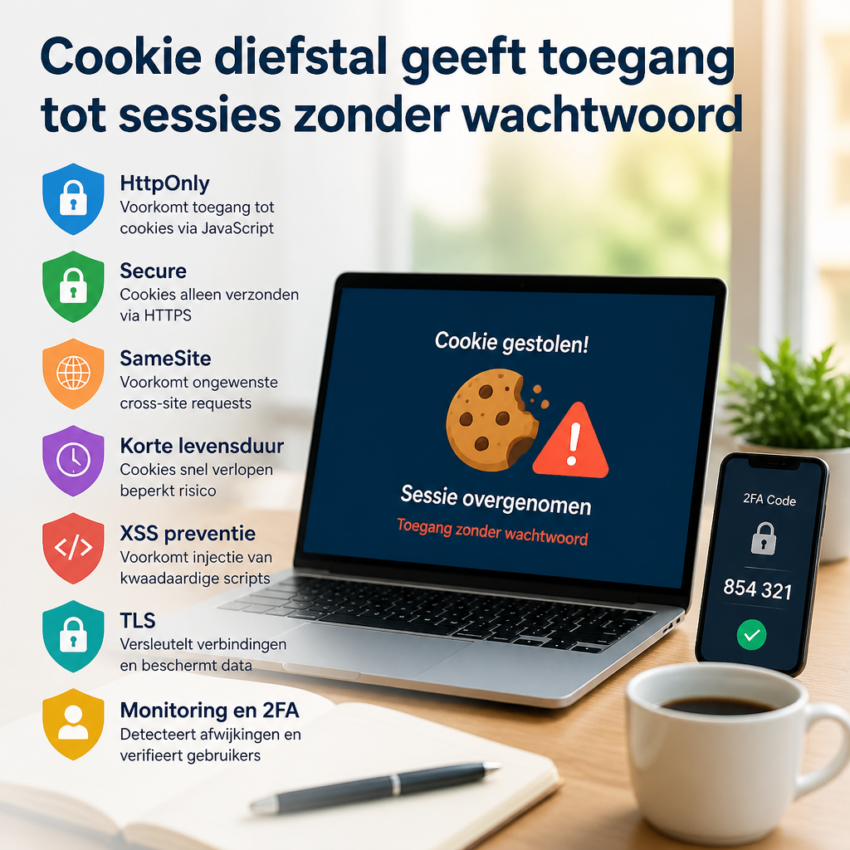
Wat is cookie diefstal en waarom het telt
Cookie diefstal, in het Engels vaak aangeduid als cookie theft, is het onrechtmatig verkrijgen van HTTP cookies die door browsers worden gebruikt om sessies en voorkeuren te bewaren. Een gestolen cookie kan toegang geven tot ingelogde sessies zonder dat de aanvaller gebruikersnaam of wachtwoord nodig heeft. Voor organisaties en gebruikers betekent dit dat privacy en accountintegriteit snel geschonden kunnen worden als cookies onvoldoende beschermd zijn.
Hoe cookie diefstal leidt tot accountkaping
Wanneer een aanvaller een sessiecookie bemachtigt, kan die cookie gebruikt worden om de sessie te kapen en acties uit te voeren namens het slachtoffer. Dit wordt ook wel session hijacking genoemd. Gevolgen zijn onder meer ongeautoriseerde transacties, datalekken en reputatieschade. Cookie diefstal is daarom een centraal risico bij webapplicaties die gevoelige informatie beheren of financiële transacties ondersteunen.
Veelvoorkomende aanvalsmethoden voor cookie diefstal
Aanvallers gebruiken verschillende technieken om cookies te stelen. Cross Site Scripting, afgekort XSS, laat kwaadwillenden JavaScript uitvoeren in de context van een site en cookies uitlezen wanneer ze niet als HttpOnly zijn gemarkeerd. Daarnaast kan sniffing op onbeveiligde netwerken of man in the middle aanvallen cookies onderscheppen als er geen TLS wordt gebruikt. Malware en kwaadaardige browserextensies vormen een andere route om cookiegegevens buit te maken.
Belangrijke cookie-attributen om diefstal te beperken
Ontwikkelaars kunnen cookies veiliger maken door juiste attributen te gebruiken. De flags HttpOnly en Secure beperken toegang vanuit JavaScript en zorgen dat cookies alleen via HTTPS worden verzonden. SameSite helpt bij het voorkomen van cross-site request forgery en het per ongeluk meezenden van cookies bij externe verzoeken. Ook een korte levensduur en het beperken van het pad en domein van cookies verkleinen het risico bij diefstal.
Serverzijde maatregelen tegen cookie diefstal
Naast cookie-instellingen zijn er serverzijde technieken die schade beperken. Session ID regeneratie na inloggen voorkomt session fixation. Tokenisatie en het koppelen van sessies aan client kenmerken zoals IP of user agent kunnen detectie van afwijkende sessies vergemakkelijken. Regelmatige monitoring van sessieactiviteit en snelle invalidatie van verdachte sessies zijn best practices voor beheerders.
Preventie op applicatieniveau voor ontwikkelaars
Ontwikkelaars moeten XSS voorkomen door input te ontsmetten en output correct te escapen, en door Content Security Policy in te stellen. Frameworks bieden vaak veilige defaults, maar moeten juist geconfigureerd worden. Raadpleeg bijvoorbeeld de OWASP Session Management Cheat Sheet voor aanbevelingen: https://cheatsheetseries.owasp.org/cheatsheets/Session_Management_Cheat_Sheet.html voor praktische stappen.
Detectie en incidentrespons bij vermoede diefstal
Het vroegtijdig detecteren van ongebruikelijke sessies helpt incidenten beperken. Logs analyseren op meerdere succesvolle aanmeldingen vanaf verschillende locaties, of plotselinge rechtenveranderingen, kan een teken zijn van compositie. Bij bevestigde diefstal is het verstandig om sessies geforceerd af te melden, wachtwoorden te resetten en gebruikers te informeren over vervolgstappen. Revoke tokens en sessie-ID invalidatie zijn essentiële responsacties.
Praktische tips voor eindgebruikers om risico te beperken
Gebruikers spelen zelf ook een rol in het beperken van cookie diefstal. Gebruik altijd websites via HTTPS, vermijd openbare onbeveiligde wifi bij gevoelige activiteiten en log uit na gebruik op gedeelde apparaten. Schakel waar mogelijk tweestapsverificatie in en controleer instellingen in de browser. Meer technische uitleg over cookies is te vinden op MDN: https://developer.mozilla.org/en-US/docs/Web/HTTP/Cookies.
Handige bronnen om dieper te duiken
Voor security teams en ontwikkelaars zijn er uitgebreide bronnen met concrete tegenmaatregelen en checklists. Bezoek de OWASP site voor richtlijnen en voorbeelden, lees technische documentatie op MDN en volg security blogs voor actuele aanvalsvectoren. Een goede startlink is de eerder genoemde OWASP cheatsheet en de MDN cookie documentatie om meteen toepasbare verbeteringen door te voeren in uw applicaties.