Wat bedoelen we met een unpatched system
Een unpatched system is een computer, server of netwerkapparaat waarop bekende beveiligingsupdates niet zijn geïnstalleerd. Fabrikanten brengen regelmatig patches uit om zwakke plekken te dichten die kwetsbaarheden veroorzaken. Wanneer een organisatie of gebruiker deze updates uitlaat, blijft het systeem vatbaar voor exploits. Een unpatched system kan zelfs een enkel verouderd component bevatten dat toegang biedt tot bredere netwerken en gevoelige gegevens. Voor actuele informatie over kwetsbaarheden kun je kijken op de NVD website: https://nvd.nist.gov/
Waarom vormen onopgeloste patches een ernstig risico
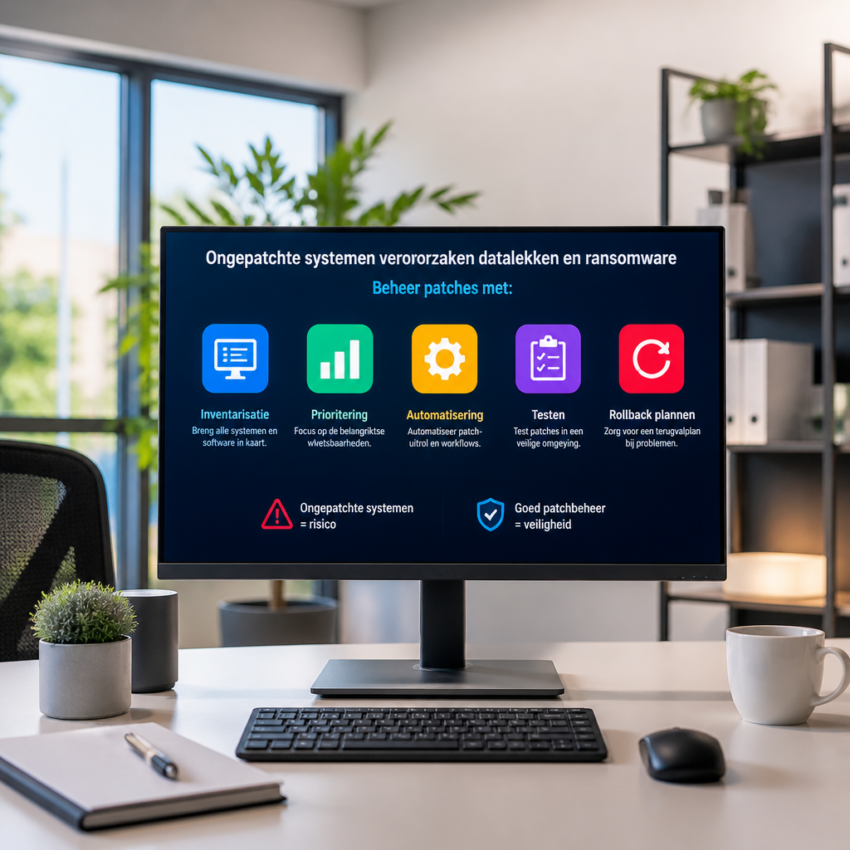
Ongepatchte systemen zijn een van de meest voorkomende oorzaken van datalekken en ransomware-aanvallen. Aanvallers scannen continu naar bekende kwetsbaarheden die al gepatcht zijn bij de leverancier, omdat veel organisaties achterlopen met updates. Wanneer een kwetsbaarheid openbaar wordt gemaakt en geen patch wordt toegepast, neemt de kans op misbruik sterk toe. Het risico omvat bedrijfsstilstand, verlies van klantvertrouwen en financiële schade, zowel direct door afpersing als indirect door herstelkosten.
Op welke manieren gebruiken kwaadwillenden deze kwetsbaarheden
Aanvallers gebruiken verschillende tactieken om unpatched systemen te compromitteren, zoals remote code execution, privilege escalation en het misbruiken van zwakke services. Vaak starten zij met een geautomatiseerde scan van internetadressen en zoeken naar apparaten met bekende CVE-nummers. Zodra toegang is verkregen, kan malware worden geïnstalleerd, laterale beweging plaatsvinden binnen het netwerk en gevoelige data worden gestolen. Het actief monitoren van nieuwe advisories is essentieel om dit tegen te gaan.
Concrete voorbeelden van gevolgen voor organisaties
Historische incidenten laten zien hoe gevaarlijk unpatched systemen kunnen zijn. De WannaCry-uitbraak van 2017 gebruikte een bekende kwetsbaarheid in Windows die door veel organisaties niet tijdig was gepatcht, met wijdverbreide schade tot gevolg. Voor up to date advisories en acties kun je de Microsoft Security Response Center raadplegen: https://msrc.microsoft.com/ en voor nationaal advies kijk naar https://www.cisa.gov/uscert
Waarom blijven systemen vaak onopgelost
Er zijn meerdere redenen waarom patches niet worden toegepast. Bezorgdheid over compatibiliteit met legacy applicaties, een gebrek aan testomgevingen, beperkte IT-resources en prioritering van functionele taken boven beveiliging spelen allemaal een rol. Daarnaast worden patches soms handmatig beheerd in grote, verspreide omgevingen, wat fouten en vertragingen veroorzaakt. Organisaties die geen duidelijk patchbeleid hebben lopen extra risico op achterstand.
Praktische best practices voor patchmanagement
Een effectief patchmanagementproces begint met inventarisatie van assets en prioritering op basis van risico en impact. Stel een regelmatig schema in voor het uitrollen van updates, inclusief urgente out of band updates voor kritieke kwetsbaarheden. Documenteer verantwoordelijkheden en gebruik een phased rollout met monitoring. Zorg ervoor dat essentiële backups bestaan vóór installatie, zodat herstel mogelijk is bij problemen of incompatibiliteit.
Automatisering en tools die patchen eenvoudiger maken
Automatisering verkleint de kans op menselijke fouten en versnelt het proces. Tools van leveranciers en third party oplossingen helpen bij detectie, patchdistributie en compliance rapportage. Bekende oplossingen zoals Microsoft WSUS voor Windows en commerciële scanners zoals Tenable en Qualys kunnen helpen bij het identificeren van unpatched systemen. Combineer deze tools met een CMDB en vulnerability management workflow voor optimale dekking.
Waarom testen en rollback plannen onmisbaar zijn
Voordat patches in productie worden uitgerold is testen cruciaal om compatibiliteitsproblemen te voorkomen. Gebruik een representatieve testomgeving en voer regressietesten uit op kritieke applicaties. Ontwerp ook een rollback procedure en test die regelmatig, zodat als een patch onverwachte problemen veroorzaakt je snel kunt terugkeren naar een stabiele staat. Dit vermindert downtime en zorgt dat beveiligingsupdates niet worden vermeden uit angst voor storingen.
Beleid, compliance en verantwoording binnen de organisatie
Een formeel patchbeleid helpt prioriteiten te stellen en naleving te meten. Koppel patchcyclus en SLA s aan governance en zorg dat audits aantonen dat systemen worden beheerd. Voor sectorale regelgeving en best practices kunnen organisaties refereren aan publieke bronnen zoals het National Vulnerability Database en nationaal cyberadvies van instanties. Duidelijke rollen en rapportage naar management verhogen de kans dat patches tijdig worden toegepast.
Actiepunten die je vandaag nog kunt nemen
Begin met het maken van een volledige inventaris van systemen en controleer op bekende kwetsbaarheden. Stel automatische updates in waar mogelijk en implementeer een duidelijk patchproces voor kritische systemen. Gebruik externe bronnen voor advies, zoals https://nvd.nist.gov/ en https://msrc.microsoft.com/ en plan periodieke reviews. Zo verklein je de kans dat een unpatched system jouw organisatie kwetsbaar maakt.