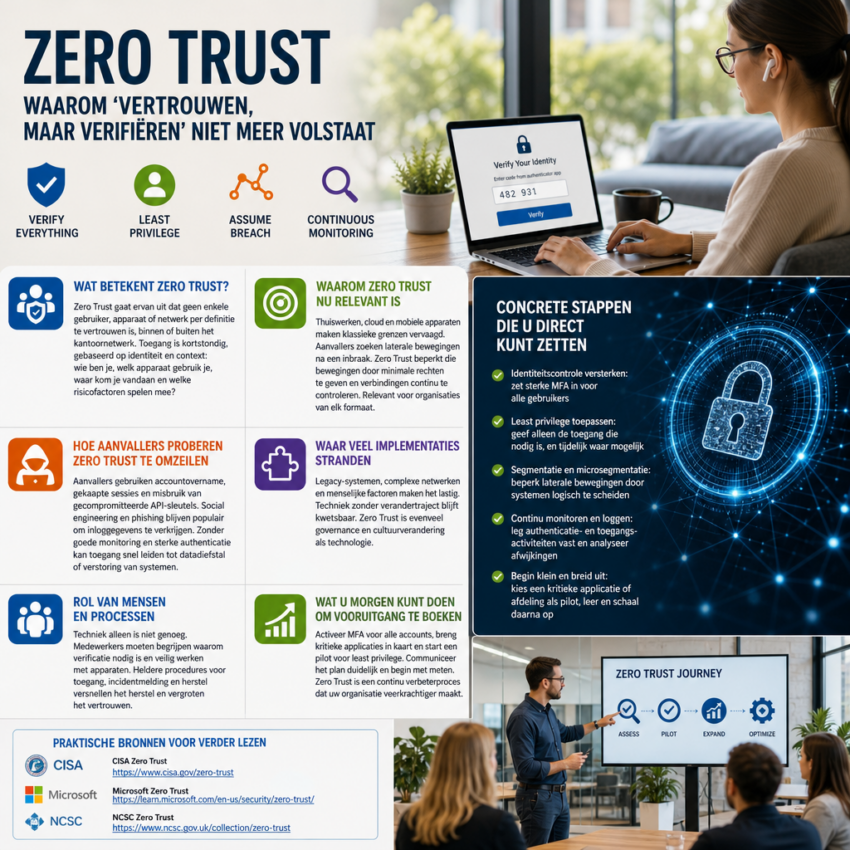
Zero Trust: waarom ‘vertrouwen, maar verifiëren’ niet meer volstaat
Stel: een medewerker opent thuis een gedeeld document, logt in via een publieke wifi en krijgt kort daarna toegang tot bedrijfskritische systemen. Klinkt herkenbaar? Veel organisaties vertrouwen nog te vaak op netwerkmuren en vaste perimeters. Zero Trust verlegt die denkwijze: standaard niet vertrouwen en elke toegang expliciet verifiëren.
Wat betekent Zero Trust in simpele woorden
Zero Trust is een veiligheidsmodel dat ervan uitgaat dat geen enkele gebruiker, apparaat of netwerk per definitie te vertrouwen is, ongeacht of het zich binnen of buiten het kantoornetwerk bevindt. Toegang wordt kortstondig, op basis van identiteit en context verleend. Dat betekent bijvoorbeeld: wie is de gebruiker, welk apparaat gebruikt diegene, waar komt de aanvraag vandaan en welke risicofactoren spelen mee?
Waarom Zero Trust nu relevant is
De combinatie van thuiswerken, cloudapplicaties en mobiele apparaten maakt klassieke grenzen vervaagd. Aanvallers zoeken steeds vaker naar laterale bewegingen binnen netwerken na een eerste inbraak. Zero Trust beperkt die bewegingen door minimaal benodigde rechten te geven en verbindingen continu te controleren. Dit maakt de aanpak relevant voor organisaties van elk formaat.
Hoe aanvallers proberen Zero Trust te omzeilen
Aanvallers gebruiken technieken als accountovername, gekaapte sessies en misbruik van gecompromitteerde API-sleutels. Ook social engineering en phishing blijven populair om inloggegevens te verkrijgen. Zonder goede monitoring en sterke authenticatie kan eenmaal verkregen toegang snel leiden tot datadiefstal of verstoring van systemen.
Waar veel implementaties stranden
Organisaties worstelen vaak met legacy-systemen die niet gemakkelijk modern te beveiligen zijn, met complexe netwerkomgevingen en met menselijke factoren. Een technische implementatie zonder verandertraject bij gebruikers en beheerders blijft kwetsbaar. Zero Trust is dus evenveel governance en cultuurverandering als technologie.
Concrete stappen die u direct kunt zetten
Begin met maatregelen die snel effect hebben en schaalbaar zijn. Denk aan:
– Identiteitscontrole versterken: zet sterke multi-factor authenticatie (MFA) in voor alle gebruikers, niet alleen voor beheerders.
– Least privilege toepassen: geef medewerkers alleen de toegang die ze nodig hebben, en tijdelijk waar mogelijk.
– Segmentatie en microsegmentatie: beperk de mogelijk laterale bewegingen door systemen logisch te scheiden.
– Continu monitoren en loggen: leg authentificatie- en toegangsactiviteiten vast en analyseer afwijkingen.
– Begin klein en breid uit: kies een kritieke applicatie of afdeling als pilot, leer en schaal daarna op.
Praktische bronnen voor verder lezen
Wil u zich verdiepen in praktische richtlijnen en kaders? Lees bijvoorbeeld het materiaal van CISA over Zero Trust via https://www.cisa.gov/zero-trust, of bekijk de toelichting van Microsoft op hun Zero Trust-benadering via https://learn.microsoft.com/en-us/security/zero-trust/. Voor Europese perspectieven is de site van het NCSC een nuttig startpunt: https://www.ncsc.gov.uk/collection/zero-trust.
Rol van mensen en processen
Techniek alleen is niet genoeg. Medewerkers moeten weten waarom er vaker om verificatie wordt gevraagd en hoe ze veilig werken met persoonlijke en bedrijfsapparaten. Heldere procedures voor toegang, incidentmelding en herstel versnellen het herstel bij een incident en vergroten het vertrouwen in de nieuwe werkwijze.
Wat u morgen kunt doen om vooruitgang te boeken
Kleine beslissingen leiden tot groot verschil: activeer MFA voor alle accounts, voer een inventarisatie uit van kritieke applicaties en start een pilot voor least privilege. Communiceer het plan duidelijk naar gebruikers en begin met meten. Zero Trust is geen eindpunt maar een continu verbeterproces dat uw organisatie veerkrachtiger maakt tegen moderne aanvallen.