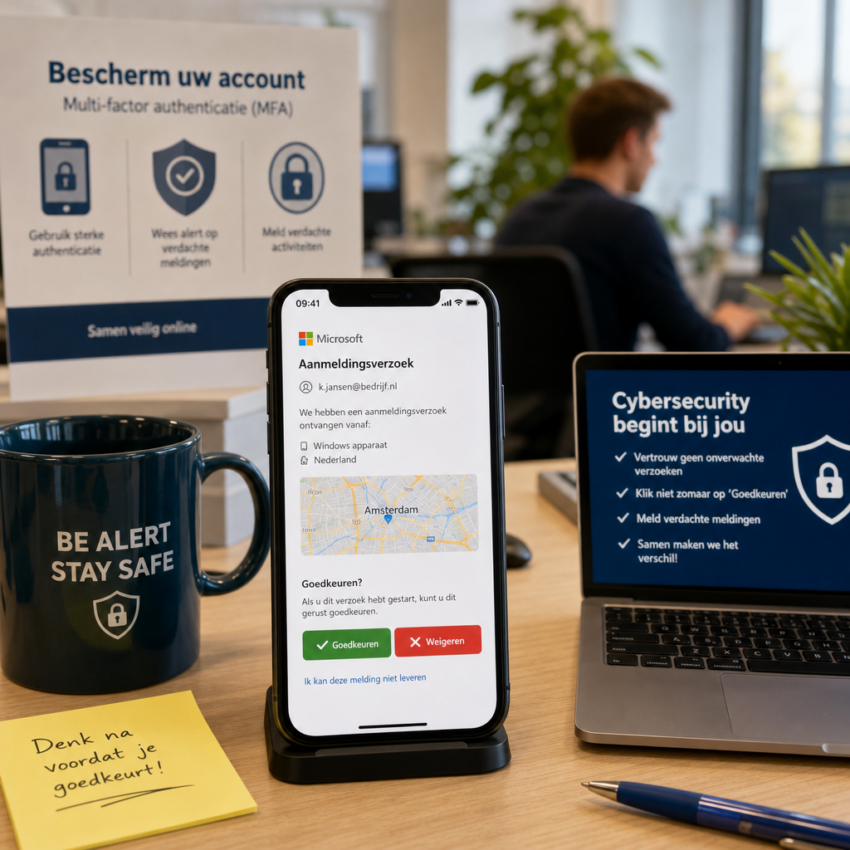
MFA-moeheid: waarom die goedbedoelde duim omhoog gevaarlijk kan zijn
Stel: u bent onderweg, ontvangt herhaaldelijk een pushmelding op uw telefoon en klikt zonder nadenken op ’toestaan’ omdat u snel weer verder moet. Dit eenvoudige moment van haast kan genoeg zijn voor cybercriminelen om in te breken, ook al gebruikt uw organisatie multi-factor authenticatie (MFA).
Wat is MFA-moeheid precies?
MFA-moeheid (ook wel ‘push fatigue’) is het verschijnsel waarbij iemand meerdere MFA-verzoeken krijgt en uiteindelijk een verzoek goedkeurt uit irritatie, vermoeidheid of verwarring. MFA is bedoeld als extra beveiligingslaag naast een wachtwoord — bijvoorbeeld een authenticator-app, sms-code of pushmelding. Maar als een aanvaller continu pushmeldingen stuurt of iemand manipuleert om een enkele melding te accepteren, werkt die extra laag niet meer zoals bedoeld.
Waarom dit onderwerp nu relevant is
Organisaties promoten MFA terecht als een van de beste manieren om accounts te beschermen. Tegelijkertijd zien we dat aanvallers hun methodes aanpassen: in plaats van wachtwoorden direct te stelen, richten ze zich op het verkrijgen van de gebruikerstoestemming. Dat maakt MFA-moeheid een actueel risico voor particulieren, medewerkers en kleine bedrijven.
Hoe cybercriminelen te werk gaan
Er zijn meerdere tactieken die leiden tot MFA-moeheid. Een paar veelvoorkomende:
- Push bombing: het continu sturen van pushmeldingen naar een account totdat de gebruiker het goedkeurt uit frustratie.
- Social engineering: het bellen of smsen van een slachtoffer en zeggen dat zij een melding moeten goedkeuren om een legitieme actie te voltooien (bijvoorbeeld ‘uw bank verifieert een betaling’).
- SIM-swap en telefoonovername: bij succes kunnen aanvallers sms- of belcodes onderscheppen en daarmee MFA omzeilen.
- Realtime phishing: een aanvaller vraagt gebruikers om een MFA-code in te voeren op een phishingpagina die live de toegang doorstuurt naar het echte systeem.
Welke gevolgen kunnen optreden?
Als een aanvaller toch binnenkomt, lopen organisaties en individuen risico op datadiefstal, financieel verlies, identiteitsfraude en verstoring van diensten. Zelfs wanneer de aanvaller geen directe financiële motieven heeft, kan toegang misbruikt worden om later te escaleren naar meer kritieke systemen. Het psychologische effect bij slachtoffers — verlies van vertrouwen in beveiliging — is eveneens belangrijk.
Praktische maatregelen die direct helpen
De volgende stappen zijn concreet, toepasbaar en effectief tegen MFA-moeheid:
- Schakel pushmeldingen niet kant-en-klaar in voor alle accounts; geef prioriteit aan sterke methoden zoals hardwaretokens (bijv. FIDO2) waar mogelijk.
- Gebruik contextuele en adaptieve authenticatie: systemen moeten verdachte patronen herkennen (zoals vele verzoeken in korte tijd of inloggen vanaf een nieuw land) en extra controles afdwingen.
- Train medewerkers en gebruikers: leg uit wat pushmeldingen betekenen, leer mensen nooit een melding te accepteren die ze niet zelf hebben uitgelokt en laat ze verdachte meldingen melden bij de IT-afdeling.
- Beperk alternatieven die kwetsbaar zijn: sms als tweede factor is kwetsbaarder voor SIM-swap; verlaag het gebruik ervan voor kritieke toegang.
- Implementeer accountvergrendeling en notificaties: bij meerdere mislukte pogingen of pushbombing moet het account tijdelijk vergrendelen en een waarschuwing naar de gebruiker en beheerder sturen.
Hoe u dit kunt uitleggen aan niet-technische collega’s
Vergelijk het met een deurbel: als iemand steeds op de bel drukt en u tenslotte opengaat omdat u denkt dat het een bekende is, dan is de deur alsnog onveilig. MFA is krachtig, maar als de gebruiker verandert in die deur die constant opengehouden wordt, verliest de beveiliging effectiviteit. Simpele, concrete voorbeelden en korte instructies werken hier het beste.
Wat u nu beter kunt doen
MFA blijft een van de meest betrouwbare verdedigingslinies, maar het is geen vrijbrief om minder alert te zijn. Combineer technische maatregelen (hardwaretokens, adaptieve controles) met bewustwording en duidelijke procedures. Vraag uzelf als organisatie af: welke factor gebruiken we, wanneer schakelen we extra controles in en hoe trainen we mensen om niet uit vermoeidheid te accepteren? Een paar gerichte aanpassingen voorkomen dat een goed bedoelde extra beveiligingslaag juist een kwetsbaarheid wordt.