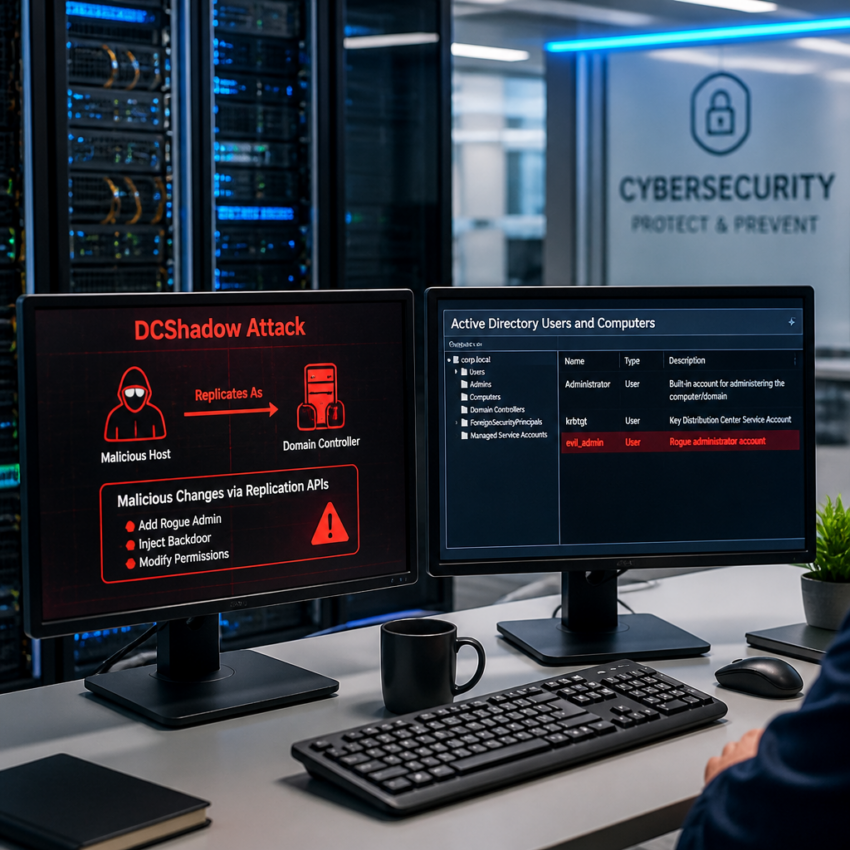
Wat is DCShadow in Active Directory
DCShadow is een geavanceerde aanvalstechniek gericht op Microsoft Active Directory waarbij een aanvaller wijzigingen direct in de directory kan injecteren door zich voor te doen als een domeincontroller. In tegenstelling tot technieken die alleen gegevens ophalen, maakt DCShadow gebruik van replicatie-API’s om objecten, attributen en groepslidmaatschappen te wijzigen alsof die wijzigingen afkomstig zijn van een legitieme domeincontroller.
Hoe werkt de techniek in grote lijnen
De kern van DCShadow is het registreren van een kwaadwillende host als een domeincontroller en vervolgens het gebruik van Directory Replication Service Remote Protocol (DRS-RPC) om wijzigingen te pushen naar andere domeincontrollers. Door deze replicatie-API’s te gebruiken, kan een aanvaller wijzigingen doorvoeren die moeilijk te onderscheiden zijn van normale replicatie-activiteiten, wat detectie en forensisch onderzoek bemoeilijkt.
Welke mogelijkheden biedt DCShadow voor aanvallers
Met DCShadow kunnen aanvallers gebruikerswachtwoorden aanpassen, groepslidmaatschappen wijzigen, rechten toewijzen, en persistente toegang creëren zonder de gebruikelijke wijzigingen in logs die bij standaard beheertools ontstaan. Dit maakt DCShadow bijzonder gevaarlijk voor het opbouwen van langdurige aanwezigheid in een netwerk en het escaleren van privileges.
Vereiste bevoegdheden en scenario’s waarin het wordt gebruikt
DCShadow vereist meestal dat de aanvaller al aanzienlijke privileges heeft in het domein, zoals rechten om replicatie te initiëren of om een host te registreren als domeincontroller. In veel incidenten wordt DCShadow ingezet nadat andere technieken, zoals credential theft of lateral movement, de aanvaller in staat hebben gesteld voldoende privileges te verkrijgen.
Waarom DCShadow lastig te detecteren is
Omdat DCShadow legitieme replicatie-API’s gebruikt, verschijnen veel activiteiten als normale replicatieverkeer. Traditionele detectie die kijkt naar “ongewone wijzigingen” of beheerinterface-activiteit kan hierdoor worden omzeild. Detectie vereist daarom specifiek monitoren van replicatie- en registratie-activiteiten en het vergelijken van wijzigingen met verwachte operationele patronen.
Detectie en monitoring tips
Organisaties kunnen DCShadow beter detecteren door uitgebreide auditing in te schakelen zoals Directory Service Changes en door replicatie-activiteiten te monitoren. Controleer ongewone aanmeldingen op domeincontrollers, onverwachte wijzigingen in schema en ACL’s, en registratie van nieuwe domeincontrollers. Voor praktische informatie over Active Directory best practices zie de documentatie van Microsoft: https://learn.microsoft.com/en-us/windows-server/identity/active-directory-domain-services.
Technische mitigaties en preventie
Beperk replicatiebevoegdheden tot alleen die accounts en systemen die die rechten echt nodig hebben. Implementeer strikte scheiding van taken, gebruik tiered administration, en pas just-in-time en just-enough-access principes toe. Zorg ook voor netwerksegmentatie zodat niet elke gecompromitteerde werkplek eenvoudig replicatie- of registratieoperaties kan uitvoeren.
Operationele maatregelen en detectie-oplossingen
Daarnaast helpen oplossingen zoals Microsoft Defender for Identity en SIEM-systemen bij het samenvoegen van signalen die wijzen op DCShadow-gedrag. Regelmatige controles van de lijst met geautoriseerde domeincontrollers en verdachte wijzigingen in DNS of SRV-records kunnen vroegtijdig alarm slaan. Voor achtergrondinformatie en analyses van aanvallen en tools kun je bronnen als ADSecurity raadplegen: https://adsecurity.org.
Beschikbare tools en onderzoeksmateriaal
Onderzoekers en aanvallers gebruiken vaak bekende tools om technieken als DCShadow uit te voeren of te analyseren. Een voorbeeld van een veelgebruikte tool voor onderzoek naar Active Directory en credential abuse is Mimikatz, beschikbaar op GitHub: https://github.com/gentilkiwi/mimikatz. Gebruik dergelijke tools alleen in gecontroleerde testomgevingen en voor legitiem onderzoek.
Aanbevelingen voor organisaties
Voer regelmatige risicoassessments uit op Active Directory, beperk en monitor hooggeprivilegieerde accounts, en implementeer een combinatie van preventieve, detecterende en responsieve controles. Train SOC-analisten in het herkennen van replicatie-afwijkingen en voer tabletop- of red team-oefeningen uit om te controleren hoe goed incidenten met technieken zoals DCShadow worden gedetecteerd en afgehandeld.