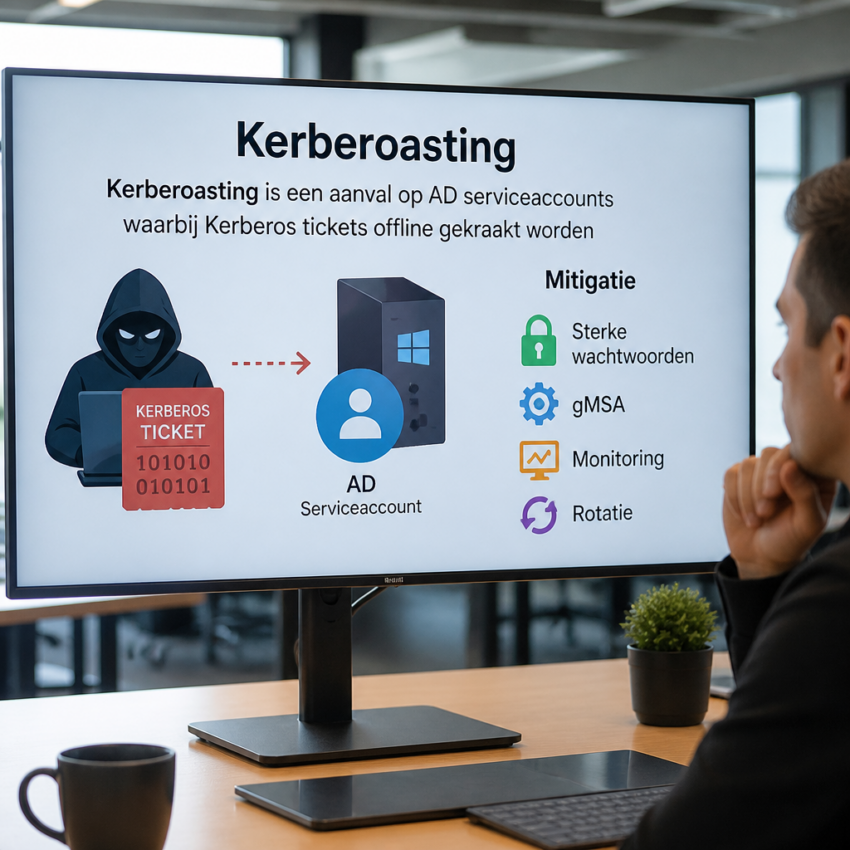
Wat is Kerberoasting
Kerberoasting is een offensieve techniek gericht op svcspecial accounts in een Active Directory omgeving die Kerberos ticket granting service tickets gebruiken. Aanvallers vragen een service ticket op voor een service principal name en krijgen een ticket dat lokaal kan worden opgeslagen en offline geanalyseerd. Met brute force of geavanceerde wachtwoordkrakers proberen zij het onderliggende service account wachtwoord te herstellen. Dit maakt Kerberoasting een populaire methode om later privileges te escaleren zonder directe netwerktoegang tot het doelaccount.
Waarom Kerberoasting relevant is voor organisaties
Kerberoasting is belangrijk omdat veel legacy services en applicaties service accounts met zwakke wachtwoorden gebruiken. Als een aanvaller eenmaal een off line kopie van een service ticket heeft, kan hij het wachtwoord van het service account kraken zonder alarmen die netwerkactiviteit detecteren. Succesvolle Kerberoasting kan leiden tot laterale beweging, toegang tot gevoelige data en volledige domeincompromittering. Daarom is begrip van deze techniek essentieel voor CISOs en security teams.
Basisprincipes van de aanval
De aanval bestaat uit het aanvragen van een service ticket via het Kerberos protocol met normale gebruikersrechten. De key voor het ticket is afgeleid van het service account wachtwoord en wordt versleuteld opgeslagen in het ticket. De aanvaller exporteert het ticket en voert offline wachtwoordkraken uit met tools zoals hashcat of gespecialiseerde scripts. Als het wachtwoord zwak genoeg is, wordt het service account wachtwoord ontdekt en kan het worden misbruikt.
Vereisten voor een succesvolle Kerberoasting
Voor Kerberoasting heeft een aanvaller minimaal een valide domeingebruiker account nodig en leesrechten op service principal names. Daarnaast moet het doelserviceaccount een ticket kunnen verkrijgen en mag het wachtwoord niet complex genoeg zijn om offline kraken te weerstaan. Organisaties met slecht beheerde service accounts, langere verlopen wachtwoorden of reuse van wachtwoorden lopen extra risico.
Hoe detectie en monitoring eruit kan zien
Detectie richt zich op ongewone aanvragen voor service tickets en frequente gebruikspatronen die wijzen op massale GetUserSPNs queries. Security teams kunnen SIEM regels instellen die abnormale aantallen service ticket aanvragen per gebruiker, ongewone tijden of requests vanaf onverwachte hosts signaleren. Daarnaast helpt het monitoren van ticket export activiteiten en grote volumes van NTLM of Kerberos hashes bij het opsporen van potentiële aanvallen.
Effectieve mitigatie strategieen
Voorkomen van Kerberoasting begint bij het beheren van service account wachtwoorden met sterke, unieke wachtwoorden en regelmatig roteren. Waar mogelijk moeten service accounts managed service accounts of gMSA worden gemaakt zodat wachtwoordbeheer geautomatiseerd is. Gebruik van het minimal privilege principe, het beperken van leesrechten op SPN attributen en het inschakelen van multifactor authenticatie voor accounts met hoge privileges verkleint het risico aanzienlijk.
Praktische tools en bronnen voor verdedigers
Verdedigers en onderzoekers gebruiken tools om Kerberoasting te simuleren en te testen. Veelgebruikte repositories zijn Rubeus en Impacket. Zie Rubeus op https://github.com/GhostPack/Rubeus en Impacket op https://github.com/SecureAuthCorp/impacket voor voorbeelden en scripts. Voor het kraken van hashes is Hashcat vaak inzetbaar, toegankelijk via https://hashcat.net/hashcat/ . Deze bronnen helpen bij het begrijpen van aanvalspatronen en bij het uitvoeren van security assessments.
Relatie met MITRE ATT ACK en documentatie
Kerberoasting is opgenomen in de MITRE ATT ACK knowledge base als specifieke techniek onder Kerberos gerelateerde aanvallen. De officiële pagina biedt details over detectie en mitigatie, beschikbaar via https://attack.mitre.org/techniques/T1558/003 . Daarnaast biedt Microsoft documentatie over Kerberos en best practices op https://learn.microsoft.com/windows-server/security/kerberos/kerberos-authentication-overview voor extra context. Deze bronnen zijn nuttig voor technische teams die controles willen inrichten.
Concrete stappen voor incident response
Bij vermoedelijke Kerberoasting incidenten moeten teams tickets en logs veiligstellen, verdachte service accounts isoleren en wachtwoorden of gMSA geheimen roteren. Voer forensisch onderzoek uit op accounts die tickets hebben aangevraagd en evalueer lateral movement pogingen. Verhoog logniveau op Kerberos services en activeer aanvullende monitoring totdat root cause is aangepakt. Documenteer alle acties en communiceer met stakeholders om bedrijfsimpact te beperken.
Duurzame best practices en bewustwording
Op lange termijn verminderen security awareness, regelmatige audits van SPN instellingen en het toepassen van sterke wachtwoordbeleid de kans op succesvolle Kerberoasting. Training voor administrators over veilige service account configuratie, gebruik van managed identities en time based wachtwoordrotatie zijn sleutelmaatregelen. Combineer technische controls met organisatorische processen om de weerbaarheid tegen Kerberoasting blijvend te verbeteren.