Inleiding op een beroemde aanval
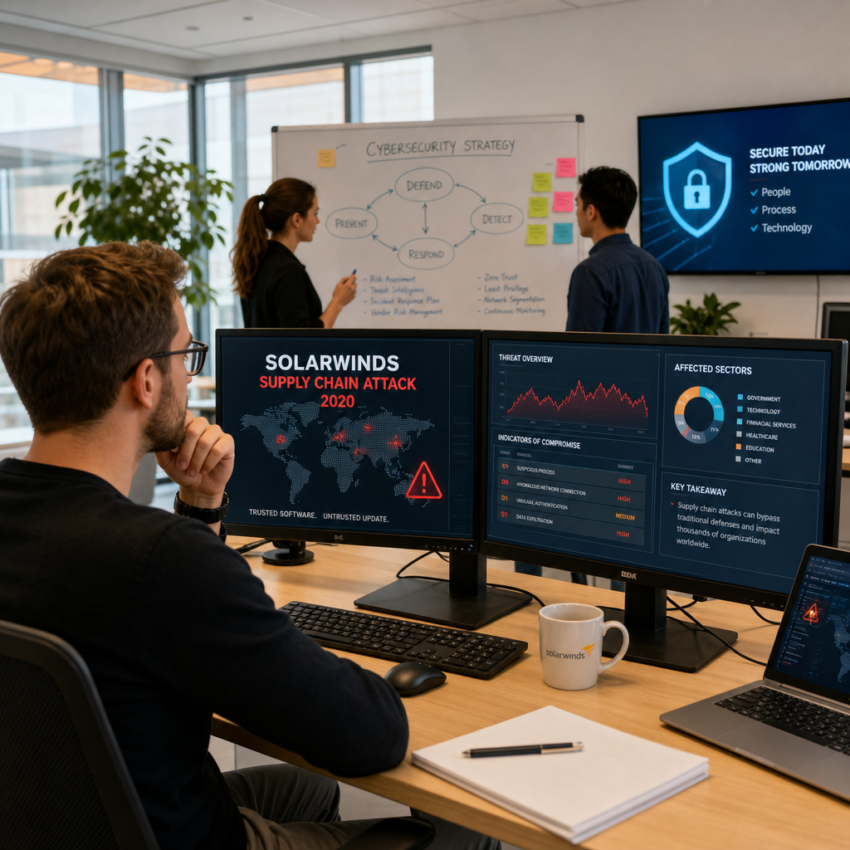
In dit artikel bespreek ik de 2020 SolarWinds supply chain-aanval, een van de grootste en meest leerzame cybersecurity-incidenten van de afgelopen jaren. De aanval trof veel organisaties wereldwijd en bood inzicht in hoe geavanceerde dreigingen kunnen misbruik maken van vertrouwde software-updates. Meer achtergrondinformatie is te vinden op de Wikipedia-pagina: https://en.wikipedia.org/wiki/2020_SolarWinds_cyberattack.
Wat gebeurde er precies
Kort gezegd werd de updateserver van SolarWinds Orion gecompromitteerd en werden kwaadaardige updates ondertekend en verspreid naar duizenden klanten. Hiermee kreeg de aanvaller toegang tot netwerken van bedrijven, overheden en onderzoeksinstellingen. De technische analyse werd uitgebreid besproken door beveiligingsbedrijven zoals FireEye: https://www.fireeye.com/…/evasive-attacker-leverages-solarwinds-orion-platform-compromised-update.html.
Waarom deze aanval zo bijzonder was
De aanval was een klassiek voorbeeld van een supply chain-aanval: niet direct een zwakke plek bij elk doelwit, maar een kwetsbaarheid in een veelgebruikte, vertrouwde leverancier. Dit vergrootte de impact enorm. Ook liet de aanval zien dat traditionele perimeterverdediging vaak niet voldoende is zodra de aanvaller legitieme, ondertekende software gebruikt.
Directe gevolgen voor organisaties
Enkele concrete gevolgen waren:
- Langdurige detectieperiode: de kwaadaardige code bleef onopgemerkt in veel netwerken.
- Gevoelige data werd mogelijk exfiltratiebestemd.
- Grote kosten door onderzoek, herstel en verbeterde controles.
Deze punten leidden tot grootschalige responseoperaties en beleidsaanpassingen bij getroffen organisaties.
Belangrijke fouten en kwetsbaarheden
Een aantal factorenen maakte succes mogelijk:
- Gebrek aan segmentatie binnen organisaties waardoor laterale beweging makkelijker werd.
- Onvoldoende controle op build- en releaseprocessen bij de leverancier.
- Te veel vertrouwen in ondertekende updates zonder aanvullende gedragsanalyse.
Het is leerzaam om deze zwakke plekken te herkennen en aan te pakken in je eigen omgeving.
Wat beveiligingsonderzoekers en overheden adviseerden
Na ontdekking publiceerden verschillende partijen adviezen. Zie bijvoorbeeld de analyse en aanbevelingen van leveranciers en onderzoeksgroepen. Een centrale bron met aanbevelingen is samengebracht door meerdere partijen; zoek naar advisories van leveranciers en nationale instanties voor actuele mitigaties. Een praktische start is het raadplegen van de bekende analyses, zoals hierboven vermeld, en officiële meldingen van bevoegde instanties.
Concrete mitigaties die organisaties kunnen toepassen
Praktische stappen om de risico’s van supply chain-aanvallen te verkleinen:
- Implementeer sterke netwerksegmentatie en least privilege.
- Monitor afwijkend netwerkgedrag en gebruik EDR-oplossingen voor detectie van verdachte processen.
- Houd buildketens en CI/CD-pijplijnen veilig en voer integriteitschecks uit op artefacten.
- Plan incidentrespons en oefen scenario’s inclusief supply chain-incidenten.
Deze maatregelen verminderen de impact als een leverancier ooit wordt misbruikt.
Wat dit incident leert over strategische risico’s
SolarWinds toont dat cybersecurity niet alleen een IT-probleem is maar een strategisch risicovraagstuk. Leveranciersbeheer, contractuele eisen, audits en certificeringen spelen een rol. Organisaties moeten leveranciersrisico actief beheren en niet alleen focussen op lokale defensieve maatregelen.
Praktische bronnen en verder lezen
Voor wie dieper wil duiken zijn er meerdere analyses en officiële rapporten beschikbaar. Startpunten:
- Wikipedia overzicht: https://en.wikipedia.org/wiki/2020_SolarWinds_cyberattack
- Technische analyse van een detecterende partij: https://www.fireeye.com/…/evasive-attacker-leverages-solarwinds-orion-platform-compromised-update.html
Gebruik deze bronnen als startpunt om beleid en technische maatregelen te onderbouwen.
Reflectie voor managers en technisch personeel
Besluitend is het belangrijk dat zowel management als technische teams samenwerken. Management zet prioriteiten en budgetten, technisch personeel voert maatregelen uit. Samenwerking en heldere communicatie zijn essentieel om de organisatie te versterken tegen complexe, gerichte aanvallen.