Inleiding op een veelbesproken cyberincident
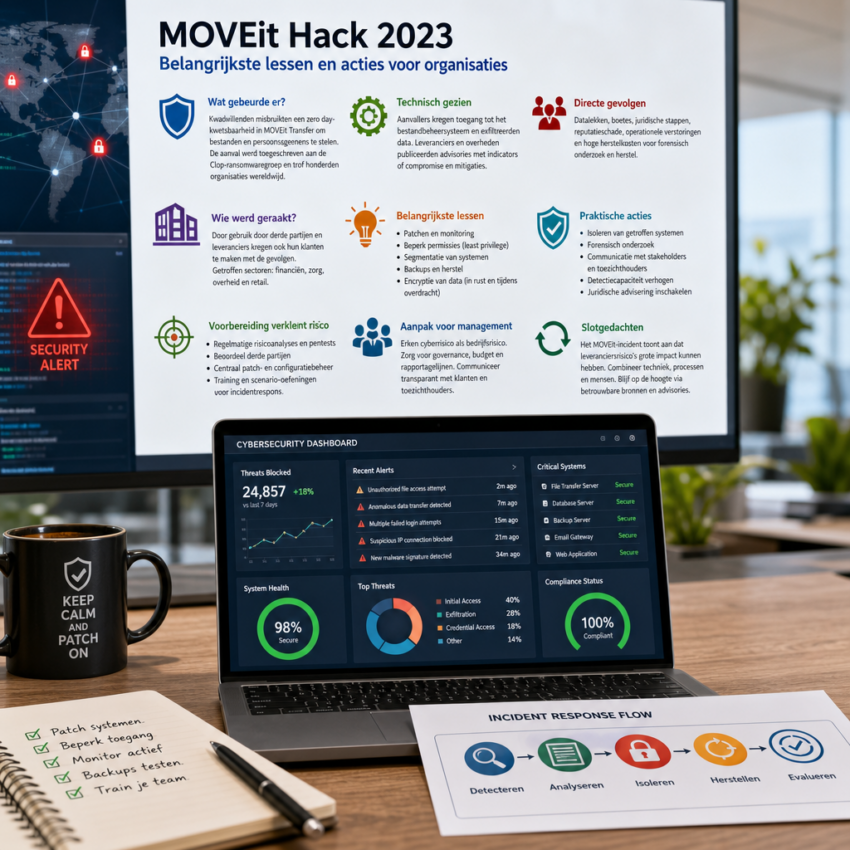
In 2023 raakte de MOVEit Transfer-software van Progress Software wereldwijd in het nieuws nadat kwaadwillende actoren een zero day-kwetsbaarheid misbruikten om gevoelige bestanden en persoonsgegevens te exfiltreren. De aanval werd toegeschreven aan de Clop-ransomwaregroep en trof honderden organisaties, waardoor miljoenen records in gevaar kwamen. Voor een overzicht van het incident en een lijst van betrokken partijen zie de Wikipedia-pagina over de zaak: https://en.wikipedia.org/wiki/2023_MOVEit_hack.
Wat gebeurde er technisch gezien
De aanvallers gebruikten een kwetsbaarheid in MOVEit Transfer om toegang te krijgen tot het bestandbeheersysteem en zo gevoelige data te stelen. Progress Software en veiligheidsinstanties publiceerden advisories met indicators of compromise en mitigaties. Zie de beveiligingsadviezen van leverancier en overheden voor technische details en mitigatie-stappen: https://www.progress.com/security-advisories en het Amerikaanse cybersecurityadvies: https://www.cisa.gov/uscert/aa23-131a.
Directe gevolgen voor organisaties
De impact was groot en divers. Sommige organisaties moesten klanten waarschuwen voor datalekken, anderen kregen boetes of moesten juridische stappen verwachten. Voor veel slachtoffers leidde dit tot reputatieschade, operationele verstoringen en kosten voor forensisch onderzoek en herstel. De situatie benadrukte dat een kwetsbaarheid in een populaire file transfer-oplossing verstrekkende gevolgen kan hebben voor ketens van organisaties die dezelfde software gebruiken.
Wie werden geraakt en waarom dat relevant is
Doordat MOVEit vaak door derde partijen en leveranciers wordt gebruikt, kregen niet alleen eindklanten maar ook hun klanten te maken met de gevolgen. Voorbeelden van getroffen sectoren zijn financiën, gezondheidszorg, overheid en retail. De ketenwerking maakt duidelijk dat beveiliging van leveranciers direct invloed heeft op de eigen cyberweerbaarheid.
Belangrijkste lessen voor beveiligingsteams
Er zijn verschillende concrete lessen die organisaties kunnen trekken uit dit incident:
- Patchen en monitoring: zorg dat kritieke updates snel worden toegepast en dat monitoring op anomalieën actief is.
- Beperk permissies: beperk toegangsrechten tot systemen en bestanden volgens het principe van least privilege.
- Segmentatie: isoleer systemen zodat een compromise niet vrijelijk kan lateraleren naar andere delen van het netwerk.
- Backups en herstel: onderhoud recente en gescheiden backups zodat herstel zonder losgeld mogelijk is.
- Datalekken en encryptie: versleutel gevoelige data zowel in rust als tijdens overdracht waar mogelijk.
Praktische acties na ontdekking van een dergelijke aanval
Directe en goedgecoördineerde respons is essentieel. Aanbevolen stappen zijn onder andere:
– Isoleren van getroffen systemen,
– forensisch onderzoek laten uitvoeren,
– communicatie met stakeholders en toezichthouders,
– het toenemen van detectiecapaciteit voor identificeerbare indicators of compromise en
– juridische advisering inschakelen. Organisaties deden er goed aan om de advisories van leveranciers en nationale instanties te volgen, zoals genoemd in de links hierboven.
Hoe je voorbereiding toekomstig risico verkleint
Voorbereiding vermindert kansen op succes van soortgelijke aanvallen en beperkt impact. Een aantal proactieve maatregelen:
– Voer regelmatig risicoanalyses en penetratietests uit.
– Beoordeel derde partijen en contractuele beveiligingseisen.
– Investeer in centraal beheer van patches en configuratiebeheer.
– Train personeel op herkenning van security-incidenten en phishing, en oefen incidentrespons met scenario-oefeningen.
Aanpak voor management en bestuur
Voor directie en bestuur is het essentieel om cyberrisico te erkennen als bedrijfsrisico. Duidelijke governance, budget voor cybersecurity en rapportagelijnen naar het hoogste niveau helpen bij snelle besluitvorming en effectieve respons. Transparante communicatie naar klanten en toezichthouders kan bovendien reputatieschade beperken.
Slotgedachten en doorlopende aandachtspunten
Het MOVEit-incident toont aan dat zelfs vertrouwde leveranciersrisico s tot grote schade kunnen leiden. Combineer technische maatregelen met proces- en mensenmaatregelen. Blijf op de hoogte via betrouwbare bronnen en advisories en zet in op weerbaarheid in plaats van alleen schadebeperking. Voor meer achtergrondinformatie lees het nieuwsbericht en de technische analyse via de links: https://en.wikipedia.org/wiki/2023_MOVEit_hack en https://www.progress.com/security-advisories.