Inleiding op een omvangrijke supply chain aanval
In mei 2020 tot en met 2021 werd een van de meest ingrijpende cybersecurity incidenten van het decennium ontdekt: de SolarWinds hack. Deze aanval richtte zich op de softwareleveringsketen en maakte gebruik van gecompromitteerde updates van het Orion platform. Voor een overzicht van de feiten zie de achtergrondpagina op Wikipedia via deze link SolarWinds hack op Wikipedia en voor bredere informatie over supply chain risico s bezoek de CISA pagina CISA over supply chain compromises.
Wat gebeurde er precies tijdens de aanval
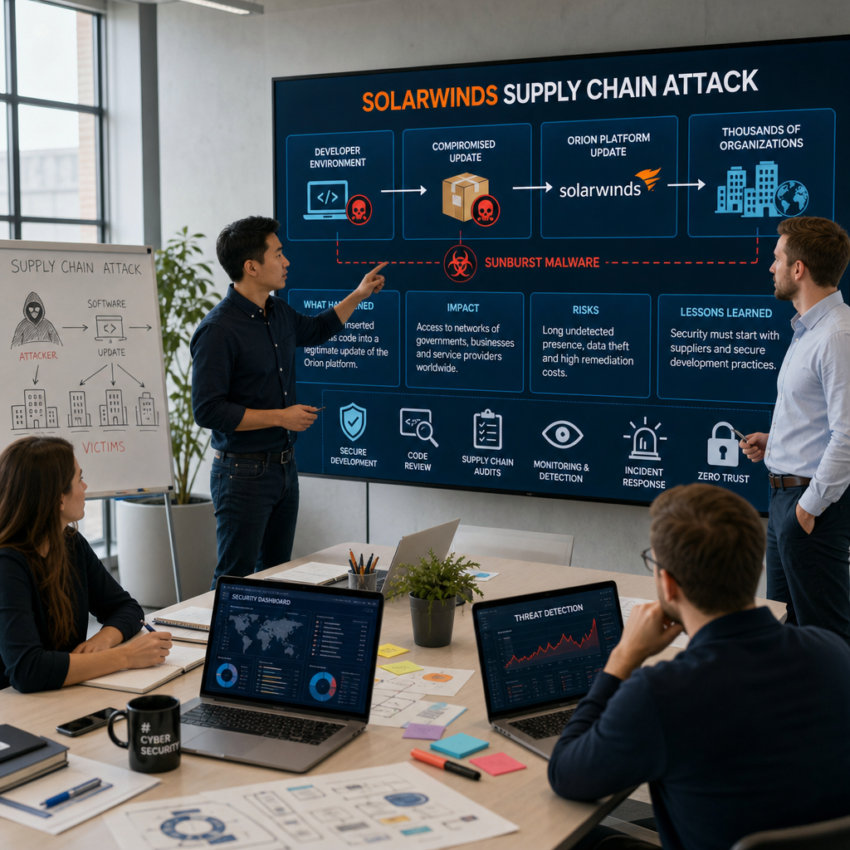
De aanvallers infiltreerden de ontwikkelomgeving van SolarWinds en slaagden erin schadelijke code te injecteren in legitieme updates van het Orion product. Die gecompromitteerde updates werden door duizenden organisaties wereldwijd automatisch geïnstalleerd. Daardoor kregen de aanvallers toegang tot netwerken van overheden, bedrijven en dienstverleners zonder dat de slachtoffers direct een verdachte handeling ervaarden.
Technische werking van de aanval
De kern van de aanval was supply chain sabotage. In plaats van rechtstreeks duizenden doelwitten te hacken, wisten de aanvallers de updateketen te compromitteren. De malware, later bekend als Sunburst, bleef lang stil en voerde selectieve commando s uit om laterale beweging mogelijk te maken. Door deze subtiliteit werd de aanval maandenlang niet ontdekt en konden gegevens worden verzameld bij hoogwaardige doelwitten.
Impact op organisaties en publieke sector
De repercussies waren groot. Diverse overheidsinstellingen en commerciële organisaties moesten onderzoeken uitvoeren, systemen isoleren en hun hele omgeving herzien om de aanwezigheid van de aanvallers uit te sluiten. Vertrouwelijke informatie werd mogelijk gestolen en de herstelkosten in termen van onderzoek en versterking liepen in de miljoenen. Het incident toonde aan hoe kwetsbaar moderne infrastructuur is als een toeleverancier wordt gemanipuleerd.
Waarom deze aanval extra gevaarlijk was
Een supply chain aanval schaadt meerdere organisaties tegelijk en dringt door tot vertrouwde softwarepaden. Organisaties vertrouwen updates en digitale handtekeningen, en wanneer die grondslag is aangetast is vertrouwen moeilijk te herstellen. Daarnaast richtte de aanval zich op kleine kwetsbaarheden in ontwikkelprocessen die veel organisaties niet continu monitoren.
Lessen voor risico reductie en preventie
Het voornaamste leerpunt is dat beveiliging moet beginnen bij de leverancier en bij de integratie van software. Organisaties moeten eisen dat leveranciers veilige ontwikkelpraktijken hanteren, code reviews en supply chain audits uitvoeren, en transparante secure development lifecycles toepassen. Het implementeren van software bill of materials en het controleren van afgeleverde componenten helpt bij het sneller detecteren van ongewenste wijzigingen.
Concrete technische en organisatorische stappen
Praktische maatregelen zijn onder andere het toepassen van netwerksegmentatie, strikt least privilege, continue monitoring van logs en integriteit controles van bestanden. Zet endpoint detectie en response in, automatiseer threat hunting en oefen incident response plannen. Zorg voor versleutelde back ups die offline of airgapped zijn, zodat ransomware of sabotage geen permanente schade kan aanrichten.
Aanbevelingen voor bestuurders en security teams
Bestuurders moeten investeren in security awareness en in audits van derde partijen. Security teams moeten risico s van leveranciers kwantificeren en contractueel bindende eisen voor beveiliging stellen. Begin met een risicoanalyse van kritieke leveranciers, voer regelmatige penetratietesten uit en stel heldere procedures op voor het verstrekken en intrekken van toegangsrechten.
Afsluitende lessen voor de lange termijn
De SolarWinds affaire laat zien dat moderne cyberdreigingen slim en geduldig zijn. De oplossingen zijn niet enkel technisch maar ook organisatorisch en juridisch. Verhoogde transparantie vanuit leveranciers, verbeterde detectie capaciteiten en een cultuur van verifi ered vertrouwen zijn essentieel. Organisaties die deze lessen omarmen versterken hun weerbaarheid tegen toekomstige supply chain incidenten.