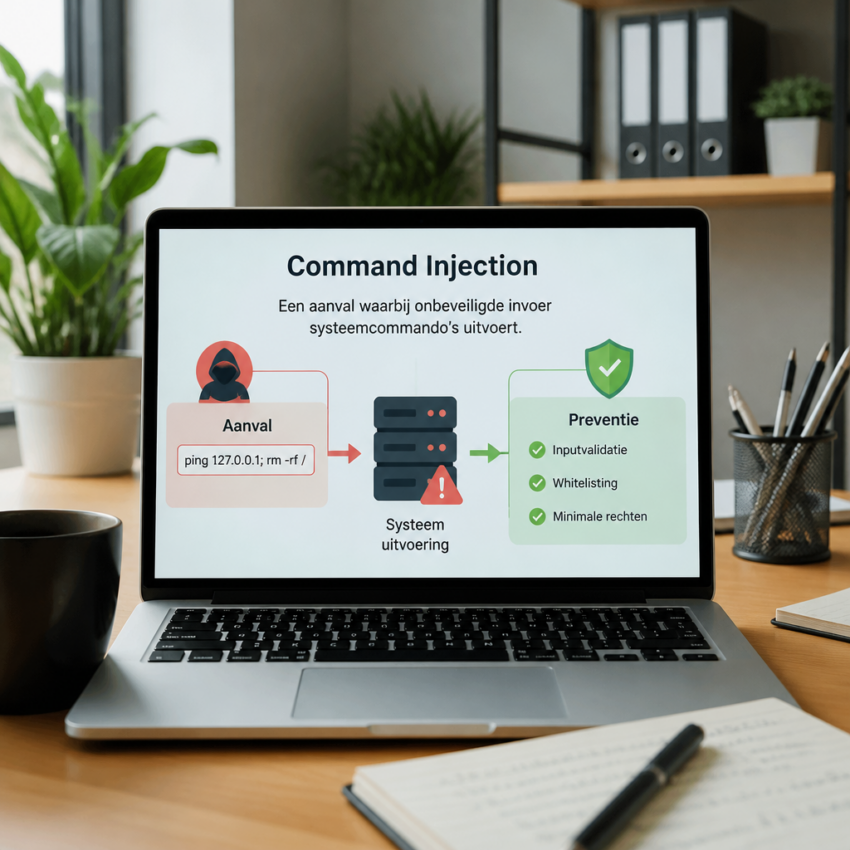
Krachtige introductie tot Command injection
Command injection is een aanvalstechniek waarbij een aanvaller kwaadaardige opdrachten naar een systeem stuurt via onveilige invoerpunten in een applicatie. Vaak gaat het om webapplicaties die gebruikersinput rechtstreeks doorgeven aan een shell of systeemcommando zonder voldoende validatie. Het resultaat kan variëren van het uitlezen van vertrouwelijke bestanden tot volledige overname van een server. Begrijpen wat command injection is en hoe het werkt is essentieel voor ontwikkelaars en beveiligingsteams die websystemen beheren.
Hoe een aanval met Command injection verloopt
Een typische command injection aanval misbruikt plekken waar gebruikers tekst invoeren die door een back end wordt uitgevoerd als systeemcommando. Als een applicatie bijvoorbeeld een bestandsnaam aan een shell commando koppelt, kan een aanvaller extra instructies injecteren door speciale tekens te gebruiken. De shell voert dan niet alleen de verwachte taak uit, maar ook de toegevoegde kwaadaardige commando’s. Dit maakt command injection bijzonder gevaarlijk vanwege de directe toegang tot het besturingssysteem en onderliggende resources.
Concrete scenario’s van misbruik
Voorbeelden van scenario’s zijn het uitvoeren van extra shell commando’s via een zoekfunctie, logs of bestandsbeheer in een webapplicatie, of het manipuleren van parameters die aan systeemtools worden doorgegeven. In een ander geval kan een script dat netwerkdiagnostiek uitvoert, zoals ping of traceroute, door een aanvaller worden omgevormd tot een vector voor remote code execution. Deze aanvallen treden vaak op doordat ontwikkelaars aannames doen over de veiligheid van input en niet nadenken over hoe die input wordt verwerkt.
Veelvoorkomende kwetsbaarheden en oorzaken
De belangrijkste oorzaken van command injection zijn gebrek aan inputvalidatie, onvoldoende escape van speciale tekens en het gebruik van systeemcommando’s vanuit applicatiecode zonder een veilige tussenlaag. Daarnaast vergroot het gebruik van functies die direct shell toegang geven, zoals exec of system in verschillende programmeertalen, het risico. Verouderde bibliotheken en slechte configuraties van servers kunnen deze kwetsbaarheden verder verergeren en de impact van een succesvolle exploit vergroten.
Detectie en testen van zwakke plekken
Detectie van command injection kan plaatsvinden via dynamische tests, pentests en geautomatiseerde scanners. Tools zoals Burp Suite en specifieke technieken zoals fuzzing en parameter tampering helpen kwetsbaarheden aan het licht te brengen. Voor richtlijnen en voorbeelden over testen kun je de volgende bronnen raadplegen: OWASP Command Injection op https://owasp.org/www-community/attacks/Command_Injection en PortSwigger uitleg op https://portswigger.net/web-security/command-injection. Gebruik deze links om meer praktische testgevallen en voorbeelden te vinden.
Effectieve preventiestrategieën
Voorkomen is beter dan genezen. De kern van mitigatie bestaat uit het principe van least privilege, het vermijden van onnodige shell-aanroepen en het isoleren van procesrechten. Wanneer systeemcommando’s onvermijdelijk zijn, voer ze dan uit met beperkte rechten en in een gecontroleerde omgeving. Daarnaast is het implementeren van veilige API lagen en het beperken van de invoermogelijkheden voor gebruikers een belangrijke stap naar vermindering van het risico.
Inputvalidatie en whitelisting als eerste verdedigingslinie
Inputvalidatie is cruciaal. Whitelisting van toegestane tekens of patronen is veel veiliger dan blacklisting. Converteer of controleer invoer streng en gebruik geen ruwe string interpolatie in commandoconstructies. Waar mogelijk moet invoer worden gevalideerd tegen een strikte set van toegestane waarden. Dit voorkomt dat speciale shell-tekens of schadelijke constructies de applicatie bereiken.
Secure coding en codevoorbeelden
Schrijf code die commando’s niet direct in de shell plaatst. Gebruik taal- en platformspecifieke API’s die parameters veilig behandelen, zoals execve in plaats van shell evaluatie, of bibliotheken die argumenten gescheiden houden. Documenteer veilige patronen in je ontwikkelteams en voer code reviews uit die specifiek zoeken naar command injection risico’s. Security training voor ontwikkelaars helpt om deze praktijkregels consistent toe te passen.
Handige bronnen en verdere leesstof
Voor diepgaande informatie en actuele voorbeelden zijn er meerdere betrouwbare bronnen. Raadpleeg OWASP voor community richtlijnen op https://owasp.org/www-community/attacks/Command_Injection, PortSwigger voor praktische voorbeelden op https://portswigger.net/web-security/command-injection en de Common Weakness Enumeration op https://cwe.mitre.org/data/definitions/78.html voor een technische classificatie. Deze links openen in een nieuwe tab en bieden stap voor stap informatie voor zowel security engineers als ontwikkelaars.
Waarom organisaties moeten investeren in bescherming
Command injection kan leiden tot datalekken, dienstverleningonderbrekingen en reputatieschade. Daarom is investeren in preventie, detectie en incidentrespons van groot belang. Organisaties die security in de levenscyclus van hun software opnemen en regelmatig testen uitvoeren, verminderen de kans op succesvolle exploits. Combineer technische maatregelen met training en beleid om command injection tot een beheersbaar risico te maken en zorg voor een duidelijk proces voor snelle patching en mitigatie bij ontdekking.