Wat is SQL injection en waarom is het relevant
SQL injection is een veelvoorkomende cyberaanval waarbij kwaadwillenden kwaadaardige SQL-code injecteren in invoervelden of parameters van een applicatie om toegang te krijgen tot een database of gevoelige gegevens te stelen. Deze aanvalsmethode richt zich op applicaties die databasevragen dynamisch samenstellen zonder voldoende validatie of ontsmetting. Organisaties van elke omvang lopen risico, omdat kwetsbare webformulieren, API-eindpunten en query-constructies in duizenden applicaties voorkomen.
Hoe een SQL injection in de praktijk werkt
Bij een SQL injection plaatst een aanvaller speciaal opgemaakte tekst in een invoer die vervolgens ongewijzigd in een SQL-query wordt verwerkt. Hierdoor kan de aanvaller logica in de query aanpassen, records uitlezen, verwijderen of zelfs beheerdersrechten verkrijgen. Een eenvoudig voorbeeld is het toevoegen van ‘ OR ‘1’=’1 aan een gebruikersnaamveld, waardoor een waarheidsgetrouwe voorwaarde ontstaat en toegang kan worden verleend zonder geldige inloggegevens.
Typen SQL injection die je moet kennen
Er bestaan verschillende varianten van SQL injection, waaronder in-band SQLi waarbij de aanvaller rechtstreeks resultaten ontvangt, blind SQLi waarbij data stapsgewijs wordt afgeleid zonder directe output, en out-of-band SQLi waarbij externe kanalen worden gebruikt om data te exfiltreren. Het herkennen van het type helpt bij detectie en mitigatie. Elk type vereist specifieke testtechnieken en beschermingsmaatregelen tijdens ontwikkeling en pen tests.
De impact van een succesvolle aanval
De gevolgen van SQL injection kunnen ernstig zijn: datalekken, verlies van klantvertrouwen, financiële schade, en wettelijke boetes. In sommige gevallen leidt een succesvolle aanval tot volledige compromise van systemen wanneer aanvallers SQL-commando’s gebruiken om shellcode uit te voeren of om admin-accounts te creëren. Het voorkomen van deze risico’s is essentieel voor zowel commerciële als publieke organisaties die met persoonlijke of vertrouwelijke data werken.
Herkenningspunten en detectiesignalen
Tekenen van een mogelijke SQL injection zijn onverklaarbare foutmeldingen in logs, abnormale querybewegingen in database-auditlogs, trage responstijden door zware queries, en verdachte HTTP-parameters. Security teams gebruiken web application firewalls, intrusion detection systems en loganalyse om verdachte patronen te herkennen. Geautomatiseerde scanners en manuele code reviews kunnen kwetsbare punten in de code blootleggen.
Belangrijke preventietechnieken voor ontwikkelaars
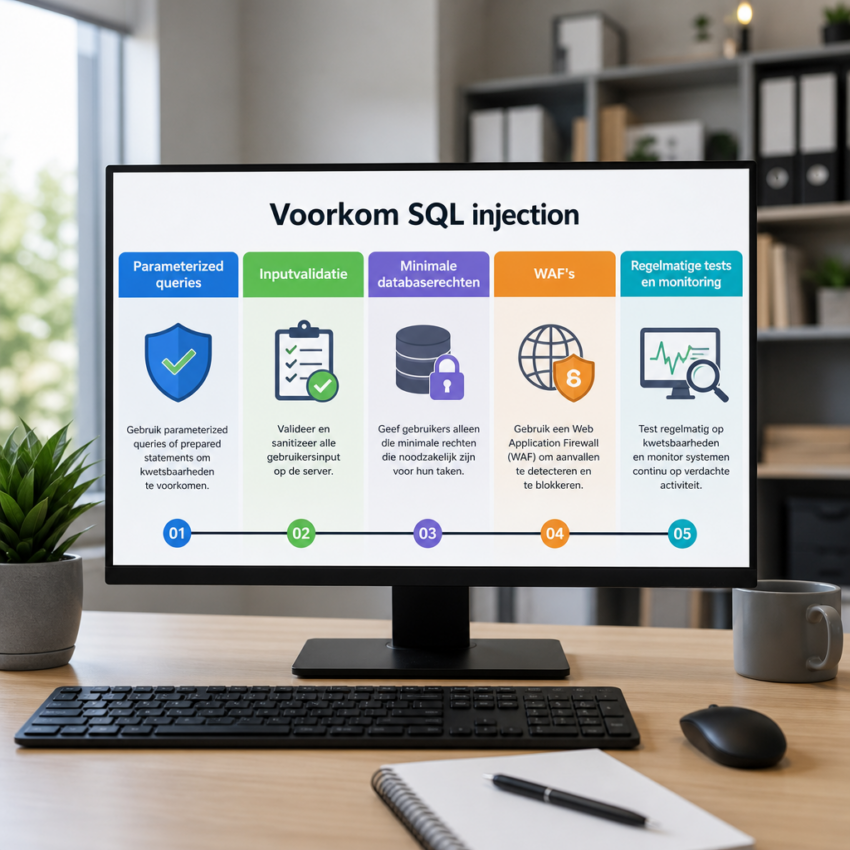
De beste verdedigingslinie is veilige ontwikkeling: gebruik parameterized queries of prepared statements, maak gebruik van ORM-frameworks die queries abstraheren, valideer en ontsmet alle invoer en beperk databaserechten tot het minimale. Inputvalidatie en output-encoding verminderen het risico aanzienlijk. Voor gedetailleerde richtlijnen zie de OWASP SQL Injection Prevention Cheat Sheet op https://cheatsheetseries.owasp.org/cheatsheets/SQL_Injection_Prevention_Cheat_Sheet.html.
Testen en beoordelen van kwetsbaarheden
Pentesters en ontwikkelteams gebruiken zowel geautomatiseerde scanners als handmatige technieken om SQL injection te vinden. Tools zoals sqlmap kunnen helpen bij het repliceren van geavanceerde aanvallen, maar testen moeten altijd plaatsvinden in gecontroleerde omgevingen. Voor achtergrondinformatie over aanvalstechnieken en defensie raadpleeg de OWASP community pagina over SQL injection op https://owasp.org/www-community/attacks/SQL_Injection.
Best practices voor productieomgevingen
Naast veilige code zijn operationele maatregelen cruciaal: voer regelmatige code reviews en security audits uit, implementeer een web application firewall, monitor database- en applicatielogs op ongebruikelijke patronen, en implementeer een responsplan voor incidenten. Patch systemen tijdig en beperk netwerktoegang tot databases via firewalls en netwerksegmentatie. Deze combinatie van maatregelen reduceert de kans op succesvolle exploits.
Educatie en organisatorische maatregelen
Technische maatregelen alleen zijn niet genoeg; training en bewustzijn onder ontwikkelaars en beheerders zijn essentieel. Organiseer code security workshops, begeleid developers bij veilige queryconstructies en implementeer beleid voor veilige development lifecycle. Documenteer standaarden voor inputvalidatie en rolgebaseerde toegangscontrole zodat teams consistent en weerbaar bouwen tegen SQL injection risico’s.
Een korte samenvatting van bescherming tegen SQL injection
Samenvattend: behandel SQL injection als een kritieke beveiligingsprioriteit. Gebruik parameterized queries, valideer invoer, beperk rechten, voer tests uit en monitor systemen continu. Door technische en organisatorische maatregelen te combineren verklein je de kans op datalekken en systeemcompromis aanzienlijk. Voor praktische checklists en verdere verdieping bezoek de aanbevolen bronnen en zorg dat je securityprocessen regelmatig worden bijgewerkt.