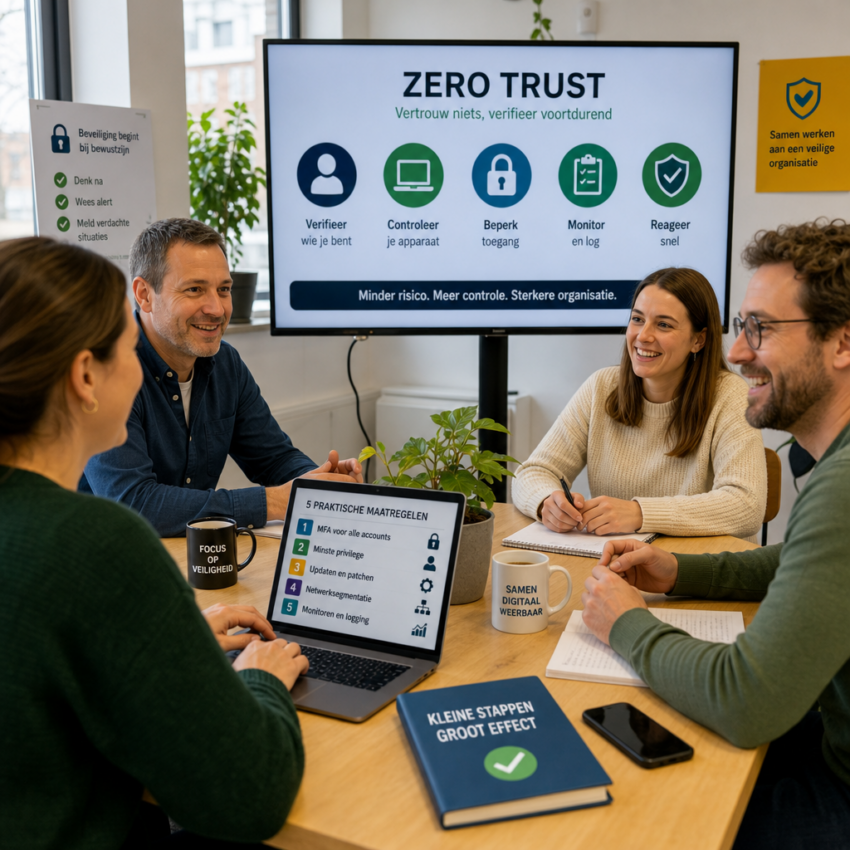
Zero Trust voor kleine organisaties: slimmer beveiligen zonder technisch theater
Je herkent het vast: de IT-afdeling installeert één firewall en iedereen verwacht dat de spullen veilig zijn. Maar recente aanvallen laten zien dat een hoge buitenmuur niet volstaat. Wat als de bedreiging al binnen is? Zero Trust biedt een ander uitgangspunt: vertrouw niemand automatisch, zelfs niet binnen je netwerk. Dit artikel legt in eenvoudige taal uit wat Zero Trust is, waarom het relevant is voor kleine bedrijven en welke concrete stappen je vandaag nog kunt nemen.
Wat betekent Zero Trust precies?
Zero Trust is een beveiligingsprincipe dat uitgaat van het vermoeden dat zowel intern als extern verkeer potentieel schadelijk kan zijn. In plaats van te vertrouwen op één perimeter (zoals een bedrijfsnetwerk), vraagt Zero Trust continu om verificatie: wie is de gebruiker, welk apparaat gebruiken ze, en is de toegang passend voor de gevraagde resource? Simpel gezegd: geen automatische toegang alleen omdat iemand binnen het netwerk zit.
Waarom is dit relevant voor kleine organisaties?
Kleine bedrijven denken soms dat ze te klein zijn om interessant te zijn voor cybercriminelen. Niets is minder waar: juist kleinere organisaties hebben vaak minder geavanceerde beveiliging en daardoor een grotere kans om slachtoffer te worden. Zero Trust helpt risico’s te beperken zonder dat je direct een fortuin hoeft uit te geven. Het richt zich op praktische, gefaseerde maatregelen die schade kunnen beperken als er iets misgaat.
Hoe cybercriminelen systemen vaak misbruiken
Aanvallers maken graag gebruik van simpele fouten: gestolen wachtwoorden, verouderde software of onbeperkte interne rechten. Zodra ze binnen zijn, bewegen ze zich vaak lateraal — van één apparaat naar het hele netwerk — en zoeken ze naar gevoelige data of administratieve accounts. Zero Trust onderbreekt die keten door per actie opnieuw controle uit te voeren, zodat één gekraakte account niet automatisch leidt tot volledige toegang.
Vijf praktische maatregelen die direct helpen
Begin met concrete, haalbare stappen. Je hoeft niet alles tegelijk te doen; kies prioriteiten die passen bij je organisatie.
– Activeer multifactor-authenticatie (MFA) voor alle accounts, vooral administratieve en externe toegang. MFA voorkomt veel misbruik wanneer wachtwoorden lekken.
– Implementeer het principe van minste privilege: geef medewerkers alleen toegang tot de systemen die ze echt nodig hebben en bekijk rechten regelmatig.
– Houd een basisinventaris bij van apparaten en software en zorg voor structureel patchbeheer: updates dicht vaak bekende veiligheidslekken.
– Zet eenvoudige netwerksegmentatie in: scheid bijvoorbeeld kassa’s, gast-wifi en beheersystemen zodat een compromis niet het hele netwerk raakt.
– Zet monitoring en logging aan en leer verdachte patronen herkennen. Begin met basislogs en koppel waar mogelijk alerts aan concrete acties.
Schep een realistische routekaart in drie stappen
Zero Trust kan overweldigend lijken; verdeel daarom de aanpak in korte projectjes met meetbare resultaten.
– Quick win (1–2 weken): MFA inschakelen, wachtwoordbeleid aanscherpen en administratieve accounts beperken.
– Middenlange termijn (1–3 maanden): asset-inventaris opstellen, patchproces automatiseren en netwerksegmentatie uitvoeren voor kritische systemen.
– Doorlopende stap: logging en detectie verbeteren, en regelmatig oefenen met incidentrespons zodat taken en verantwoordelijkheden helder zijn.
Waar kun je betrouwbare informatie vinden?
Wil je dieper lezen of best practices raadplegen? Betrouwbare bronnen met praktische richtlijnen zijn beschikbaar bij toonaangevende organisaties zoals het Nationaal Cyber Security Centrum: https://www.ncsc.nl, de Amerikaanse CISA: https://www.cisa.gov, ENISA: https://www.enisa.europa.eu en Microsoft Security: https://www.microsoft.com/security. Deze sites bieden concrete controles en implementatievoorbeelden zonder marketingtaal.
Een eenvoudig vertrekpunt om vandaag mee te beginnen
Zero Trust is geen verplichting tot dure tools, maar een andere manier van denken: beperk vroeg, verifieer continu en herstel snel. Begin met MFA en het terugschroeven van rechten; die twee stappen alleen al verminderen je risico aanzienlijk. Werk gefaseerd, blijf leren en betrokkenheid van leidinggevenden is cruciaal. Zo bouw je stap voor stap een weerbaarder organisatie, zonder onnodig technisch theater.