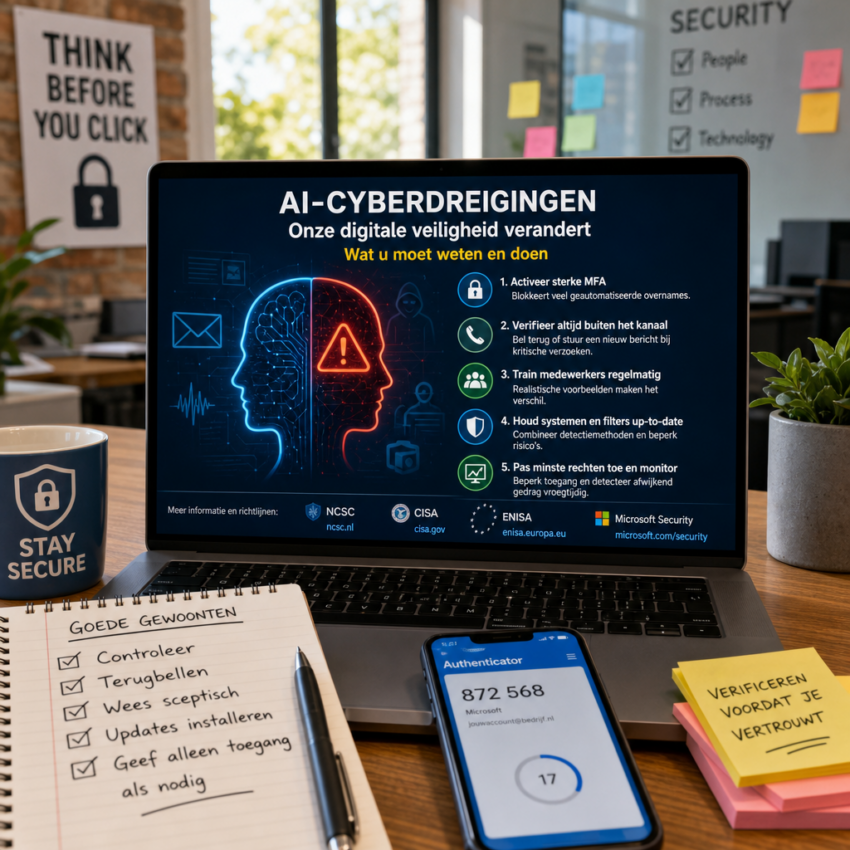
Hoe AI-cyberdreigingen onze digitale veiligheid veranderen — wat u moet weten en doen
Een herkenbare alarmbel
U ontvangt een ogenschijnlijk vertrouwde e-mail van uw directeur met het verzoek om direct geld over te maken, of hoort een spoedtelefoontje van een collega die “met spoed” iets van u nodig heeft. Steeds vaker zijn dit geen menselijke fouten maar geautomatiseerde, door AI ondersteunde trucs. De technologie maakt aanvallen overtuigender en sneller — en dat vraagt om een andere manier van verdedigen.
Wat bedoelen we met AI-cyberdreigingen?
Met AI-cyberdreigingen bedoelen we technieken waarbij kunstmatige intelligentie en machine learning worden ingezet om kwaadwillende activiteiten te verbeteren. Denk aan automatisch gegenereerde phishingmails, deepfake-audio die telefoongesprekken nabootst, of malware die zichzelf aanpast op basis van detectie. AI maakt aanvallen intelligenter, persoonlijker en moeilijker te herkennen.
Hoe zetten criminelen AI praktisch in?
AI wordt op verschillende manieren misbruikt:
- Gepersonaliseerde phishing: AI kan sociale media en openbare gegevens scannen om zeer overtuigende, op maat gemaakte berichten te maken.
- Deepfakes voor social engineering: synthetische audio of video kan lijken alsof een leidinggevende uw collega is, waardoor verzoeken geloofwaardiger overkomen.
- Automatisering van malware: AI-gestuurde tools kunnen kwetsbaarheden sneller vinden en exploits aanpassen.
- Schaling van aanvallen: met AI kunnen honderden varianten van één scam automatisch worden gegenereerd om filters te omzeilen.
Waarom dit voor iedereen relevant is
Het probleem raakt zowel particulieren als organisaties. Voor medewerkers betekent het dat een bericht dat vroeger verdacht oogde nu heel plausibel kan zijn. Voor bedrijven betekent het hogere kans op succesvolle aanvallen, reputatieschade en financiële verliezen. ICT-professionals krijgen te maken met dynamische dreigingen die traditionele detectiemethoden onder druk zetten.
Drie tot vijf concrete maatregelen om risico’s te verkleinen
Hier volgen praktische stappen die direct toepasbaar zijn, zowel voor thuisgebruikers als organisaties:
- Activeer sterke multi-factor authenticatie (MFA): dit blokkeert veel geautomatiseerde overnames, ook als inloggegevens gelekt zijn.
- Verifieer kritische verzoeken altijd buiten het oorspronkelijke kanaal: bel terug op een bekend nummer of stuur een nieuw bericht voordat u betalingen of gevoelige acties uitvoert.
- Train medewerkers met realistische voorbeelden: security awareness met regelmatig oefenen vermindert de slinkse effecten van gepersonaliseerde phishing en deepfakes.
- Houd systemen en e-mailfilters up-to-date: combineer signature- en gedragsgebaseerde detectie, en beperk macro’s en uitvoerbare bijlagen.
- Pas het principe van minste rechten toe en monitor gedrag: beperk toegang tot data en systemen en gebruik detectie van afwijkend gebruikspatroon om vroege tekenen van misbruik te zien.
Waar u betrouwbare informatie vindt
Wil u verder lezen over richtlijnen en actuele adviezen? Bezoek de officiële publicaties van erkende instanties zoals het Nationaal Cyber Security Centrum: https://www.ncsc.nl, CISA in de VS: https://www.cisa.gov, ENISA in Europa: https://www.enisa.europa.eu, en Microsoft Security: https://www.microsoft.com/security.
Een praktische mindset als basis
Technologie verandert, maar de kern van goede beveiliging blijft menselijk gedrag gecombineerd met passende techniek. Wees sceptisch bij ongevraagde noodverzoeken, investeer in basismaatregelen zoals MFA en updates, en blijf leren. Kleine gewoonten — altijd controleren, terugbellen, en alleen toegang geven wanneer strikt noodzakelijk — maken het verschil tussen een incident en een bijna-incident.