Wat is DCSync en waarom is het belangrijk
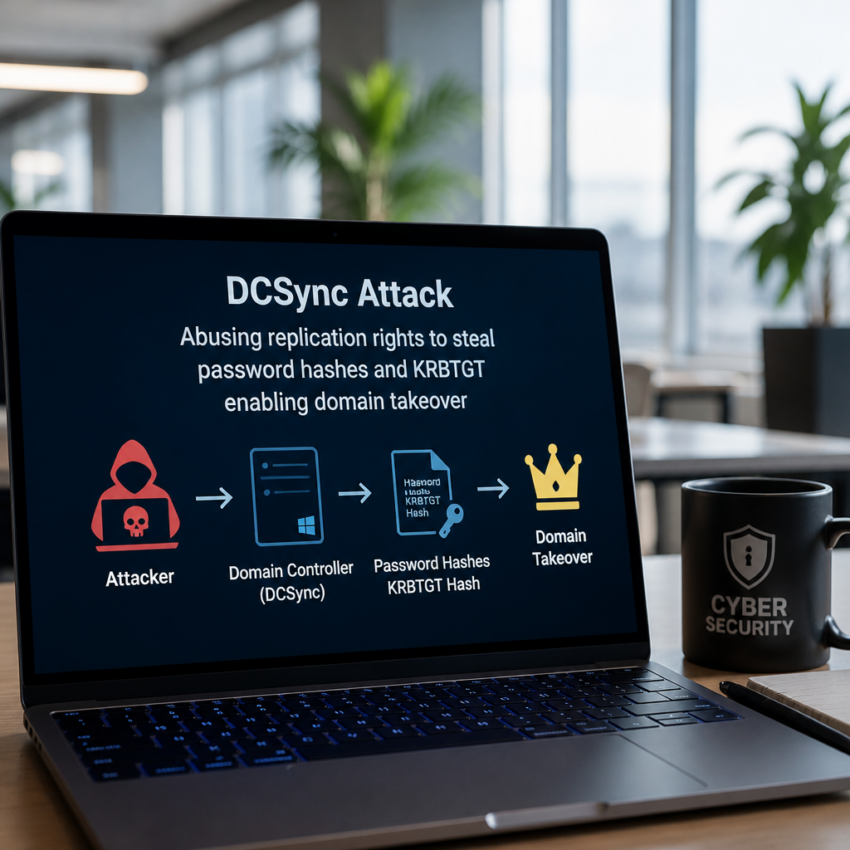
DCSync is een aanvallende techniek gericht op Active Directory waarin een aanvaller gegevens opvraagt alsof het een domeincontroller is. Met DCSync kan een kwaadwillende partij wachtwoordhashes en kerndomeincredentials extraheren zonder direct toegang tot de fysieke NTDS.dit database nodig te hebben. Deze methode maakt misbruik van reguliere replicatie- en directorydiensten en kan leiden tot volledige overname van een domein. Kennis van DCSync is essentieel voor verdedigers omdat het impact heeft op accountbeveiliging, detectie en herstelstrategieën.
Hoe DCSync technisch werkt binnen Active Directory
DCSync gebruikt legitieme replicatie-interfaces in Active Directory om informatie over gebruikers en groepen op te vragen. Een aanvaller simuleert een domeincontroller of roept specifieke replicatie-API’s aan om attributen zoals NTLM-hashes en Kerberos-sleutels op te halen. Als een account de juiste rechten heeft, zoals Replicating Directory Changes of Replicating Directory Changes All, kan de aanvaller deze replicatieverzoeken uitvoeren en gevoelige data uit de directory synchroniseren naar zijn eigen omgeving.
Wanneer en hoe aanvallers DCSync inzetten
DCSync wordt vaak ingezet nadat een aanvaller al voet aan de grond heeft binnen een netwerk en beheerrechten of een account met replicatierechten heeft gecompromitteerd. Typische stappen zijn: eerst laterale beweging, credential escalation en vervolgens gebruik van replicatie-interfaces om brede toegangsgegevens te verzamelen. Door wachtwoordhashes of de KRBTGT-account te bemachtigen, kan de aanvaller langdurige toegang en stealthy persistence realiseren.
Veelgebruikte hulpmiddelen en referenties
Beveiligingsonderzoekers en aanvallers gebruiken tools die DCSync-functies aanroepen, waaronder bekende tools voor credential dumpping. Voor defensieve studies en referenties is de MITRE ATT&CK beschrijving van deze techniek relevant: https://attack.mitre.org/techniques/T1003/006/. Voor technische achtergrond en incidentanalyses zijn openbare blogs van security teams nuttig, bijvoorbeeld een praktische uitleg op een leverancierblog: https://redcanary.com/blog/dcsync-attacks/.
Signalementen en detectie van DCSync-activiteiten
Detectie richt zich op ongebruikelijke replicatieverzoeken en onverwachte bronnen die directorydata opvragen. Verdachte indicatoren zijn replicatieverzoeken vanaf endpoints die geen domeincontrollers zijn, accounts die plots replicatierechten gebruiken en wijzigingen aan replicatiegerelateerde machtigingen. SIEM-systemen kunnen afwijkingen signaleren door baselinegedrag van replicatie te monitoren en alerts te genereren wanneer niet-herkende hosts replicatieverzoeken uitvoeren.
Preventieve maatregelen tegen DCSync
Een solide verdediging combineert least privilege met strikte controle over replicatierechten. Beperk wie rechten heeft als Replicating Directory Changes en controleer membership in groups met verhoogde privileges. Implementatie van multifactor authenticatie, gebruik van Privileged Access Workstations en regelmatige audits van delegaties en ACL’s verminderen de kans op succesvolle DCSync-aanvallen. Daarnaast helpt het principe van just in time en just enough administration om langdurige rechten te vermijden.
Praktische detectiestrategieën en monitoring
Implementeer doelgerichte logging en analyse voor Directory Service events en audit logs. Maak rules aan in je SIEM voor replicatierequests van ongebruikelijke IP-adressen, voor het gebruik van accounts die normaal geen replicatie uitvoeren, en voor wijzigingen in replicatierechten. Correlatie met lateral movement indicators en nieuw ontdekte beheeraccounts verhoogt de kans om een DCSync-poging vroegtijdig te herkennen.
Respons en herstel na een DCSync-detectie
Bij bevestiging van een DCSync-incident zijn containment en credential rotation prioriteiten. Blokkeer en controleer mogelijk gecompromitteerde accounts, wijzig wachtwoorden van aangetaste accounts en overweeg rotatie van de KRBTGT-serviceaccount om getroffen Kerberos-tickets onbruikbaar te maken. Voer forensisch onderzoek uit om de bron van de compromittering vast te stellen en herstel Active Directory op basis van de bevindingen en beste praktijken.
Waarom verdedigen tegen DCSync hoog op de prioriteitenlijst hoort
DCSync biedt een krachtige route naar volledige domeinovername met relatief weinig sporen als replicatiekanalen worden misbruikt. Voor verdedigers betekent dit dat preventie, detectie en snelle respons gecombineerd moeten worden. Door bewustzijn te verhogen, replicatierechten te beperken en monitoring te verbeteren, kunnen organisaties de risico’s van DCSync aanzienlijk verkleinen en de algemene weerbaarheid van hun Active Directory omgeving versterken.