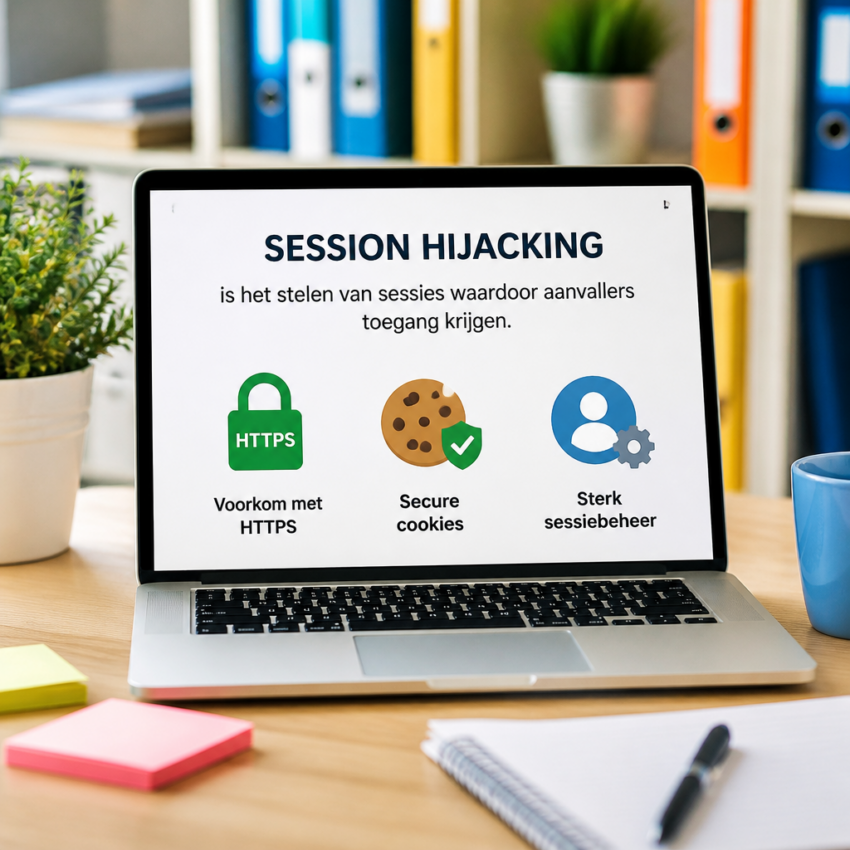
Wat is session hijacking op een eenvoudige manier
Session hijacking is een aanval waarbij een aanvaller de controle overneemt van een bestaande sessie tussen een gebruiker en een server. In plaats van in te breken op een account met een wachtwoord, steelt de aanvaller de sessie identificatie en gedraagt zich daarna als de legitieme gebruiker. Dit kan leiden tot ongeautoriseerde toegang tot gevoelige gegevens, het wijzigen van instellingen en financiële schade. Begrijpen wat session hijacking is helpt bij het prioriteren van beveiligingsmaatregelen binnen je organisatie.
Hoe aanvallers sessies kapen in de praktijk
Aanvallers gebruiken verschillende technieken om sessies te kapen. Veelvoorkomende methoden zijn het stelen van cookies via cross site scripting, het onderscheppen van netwerkverkeer bij onveilige verbindingen, session fixation waarbij een aanvaller een bekende sessie forceert, en het raden van sessie tokens bij zwakke token generatie. Elke methode heeft zijn eigen verdedigingsmaatregelen, maar het gemeenschappelijke doel is het bemachtigen van de sessie identificatie die een server vertrouwt.
Welke kwetsbaarheden maken kaping mogelijk
Webapplicaties met onveilige cookie instellingen, ontbrekende en onjuiste transportbeveiliging, of onvoldoende sessiebeheer zijn het meest vatbaar. Bijvoorbeeld het ontbreken van de HttpOnly vlag maakt een cookie toegankelijk voor JavaScript en dus kwetsbaar voor XSS. Het niet gebruiken van HTTPS laat verkeer blootstellen aan afluisteren. Zwakke of voorspelbare sessie tokens verhogen het risico op brute force aanvallen. Security by design voorkomt veel van deze risico s.
Signalen dat een sessie mogelijk is gekaapt
Sommige signalen wijzen op session hijacking, zoals onverwachte accountactiviteit, sessies die op ongebruikelijke locaties of apparaten actief zijn, veel failed login pogingen en abnormale transacties. Monitoring en alerts kunnen deze patronen detecteren. Gebruikersmeldingen over vreemde e mails, gewijzigde instellingen of transacties moeten direct worden opgevolgd en onderzocht. Vroege detectie minimaliseert impact en dataverlies.
Directe maatregelen om sessie hijacking te voorkomen
Er zijn concrete technische maatregelen die effect hebben. Gebruik altijd HTTPS en stel cookies in met Secure en HttpOnly flags. Implementeer SameSite voor cookies om cross site verzoeken te beperken. Regenerate sessie identifiers na login en na privilege changes. Stel korte timeouts en automatische uitlog in op na langere inactiviteit. Gebruik sterke, willekeurige sessie tokens en voorkom token hergebruik.
Veilig development en testing tegen sessieaanvallen
Ontwikkelteams moeten veilige standaarden hanteren, zoals het gebruik van beveiligingsbibliotheken die sessiebeheer correct implementeren. Voer code reviews en threat modeling uit met aandacht voor sessiebeheer. Test op XSS en andere injection kwetsbaarheden en voer penetratietesten uit om session hijacking scenario s te simuleren. Documenteer beveiligingsvereisten en integreer beveiligingstests in de CI pipeline.
Actieplan bij vermoeden van kaping
Bij een vermoedelijke session hijacking incident is snel handelen cruciaal. Forceer sessie invalidatie voor getroffen accounts, reset tokens en vereis herauthenticatie. Analyseer logs om de vector en scope te bepalen en communiceer transparant naar getroffen gebruikers. Overweeg het inzetten van forensische analyse en betrek je incident response team. Herstelmaatregelen moeten gericht zijn op zowel technisch herstel als gebruikersbescherming.
Waarom organisaties serieus moeten investeren in bescherming
De impact van geslaagde session hijacking kan groot zijn: reputatieschade, financiële verliezen en datalekken. Organisaties met gevoelige klantgegevens of transacties lopen een verhoogd risico. Investeren in preventie verkleint de kans op incidenten en kan tevens helpen bij naleving van wet en regelgeving. Daarnaast verhoogt een goede beveiliging het vertrouwen van klanten en partners.
Nuttige bronnen voor verdieping en richtlijnen
Voor praktische richtlijnen en best practices kun je betrouwbare bronnen raadplegen, bijvoorbeeld de OWASP pagina over session hijacking via https://owasp.org/www-community/attacks/Session_hijacking en advisories van nationale instanties zoals CISA via https://www.cisa.gov. Deze sites bieden technische details, mitigaties en voorbeeldrichtlijnen die ontwikkelteams en security professionals direct kunnen toepassen.