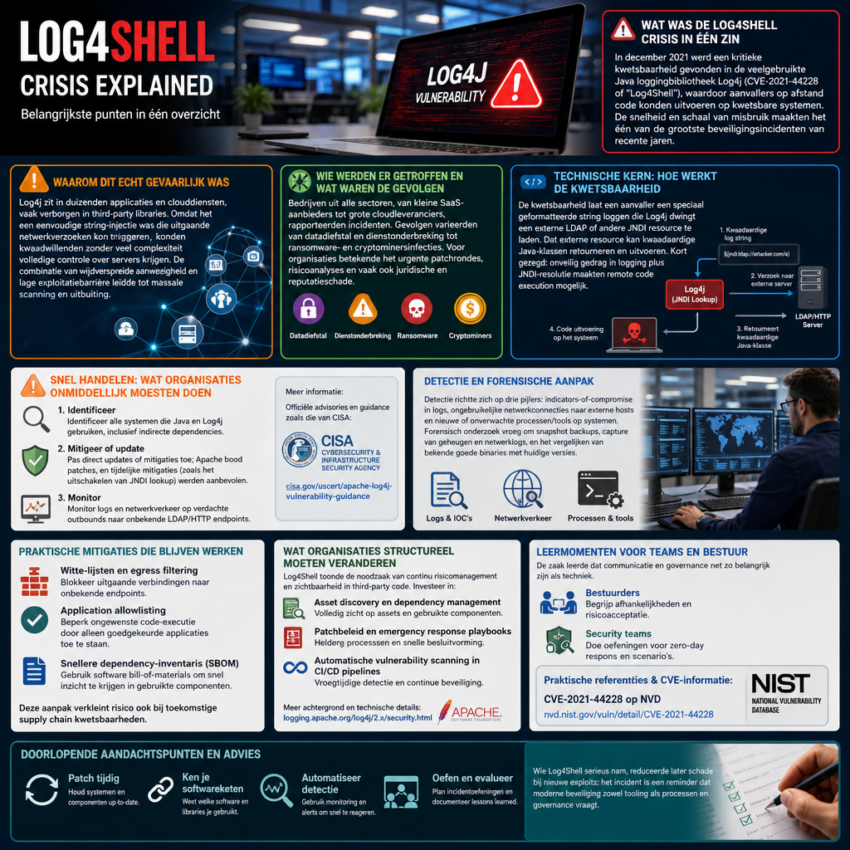
Wat was de Log4Shell crisis in één zin
In december 2021 werd een kritieke kwetsbaarheid gevonden in de veelgebruikte Java loggingbibliotheek Log4j, bekend als CVE-2021-44228 of “Log4Shell”, waardoor aanvallers op afstand code konden uitvoeren op kwetsbare systemen; de snelheid en schaal van misbruik maakten het één van de grootste beveiligingsincidenten van recente jaren.
Waarom dit echt gevaarlijk was
Log4j zit in duizenden applicaties en clouddiensten, vaak verborgen in third-party libraries. Omdat het een eenvoudige string-injectie was die uitgaande netwerkverzoeken kon triggeren, konden kwaadwillenden zonder veel complexiteit volledige controle over servers krijgen. De combinatie van wijdverspreide aanwezigheid en lage exploitatiebarrière leidde tot massale scanning en uitbuiting.
Wie werden er getroffen en wat waren de gevolgen
Bedrijven uit alle sectoren, van kleine SaaS-aanbieders tot grote cloudleveranciers, rapporteerden incidenten. Gevolgen varieerden van datadiefstal en dienstonderbreking tot ransomware- en cryptominersinfecties. Voor organisaties betekende het urgente patchrondes, risicoanalyses en vaak ook juridische en reputatieschade.
Technische kern: hoe werkt de kwetsbaarheid
De kwetsbaarheid laat een aanvaller een speciaal geformatteerde string loggen die Log4j dwingt een externe LDAP of andere JNDI resource te laden. Dat externe resource kan kwaadaardige Java-klassen retourneren en uitvoeren. Kort gezegd: onveilig gedrag in logging plus JNDI-resolutie maakten remote code execution mogelijk.
Snel handelen: wat organisaties onmiddellijk moesten doen
Belangrijkste acties waren:
– Identificeer alle systemen die Java en Log4j gebruiken, inclusief indirecte dependencies.
– Pas direct updates of mitigaties toe; Apache bood patches, en tijdelijke mitigaties (zoals het uitschakelen van JNDI lookup) werden aanbevolen.
– Monitor logs en netwerkverkeer op verdachte outbounds naar onbekende LDAP/HTTP endpoints.
Deze stappen zijn beschreven in officiële advisories zoals die van CISA: CISA Apache Log4j Vulnerability Guidance.
Detectie en forensische aanpak
Detectie richtte zich op drie pijlers: indicators-of-compromise in logs, ongebruikelijke netwerkconnecties naar externe hosts en nieuwe of onverwachte processen/tools op systemen. Forensisch onderzoek vroeg om snapshot backups, capture van geheugen en netwerklogs, en het vergelijken van bekende goede binaries met huidige versies.
Praktische mitigaties die bleven werken
Naast patchen bleken deze maatregelen nuttig:
– Witte-lijsten en egress filtering om uitgaande verbindingen naar onbekende endpoints te blokkeren.
– Application allowlisting om ongewenste code-executie te beperken.
– Snellere dependency-inventaris door software bill-of-materials (SBOM).
Deze aanpak verkleint risico ook bij toekomstige supply chain kwetsbaarheden.
Wat organisaties structureel moeten veranderen
Log4Shell toonde de noodzaak van continu risicomanagement en zichtbaarheid in third-party code. Investeer in:
– Asset discovery en dependency management,
– Patchbeleid en emergency response playbooks,
– Automatische vulnerability scanning in CI/CD pipelines.
Meer achtergrond en technische details zijn beschikbaar bij het Apache Log4j project: Apache Log4j Security.
Leermomenten voor teams en bestuur
De zaak leerde dat communicatie en governance net zo belangrijk zijn als techniek. Bestuurders moeten begrijpen afhankelijkheden en risicoacceptatie; security teams moeten oefeningen doen voor zero-day respons. Voor praktische referenties en specifieke CVE-informatie zie de NIST NVD entry: CVE-2021-44228 op NVD.
Doorlopende aandachtspunten en advies
Blijf proactief: patch tijdig, ken je softwareketen, en automatiseer detectie. Bouw incidentele oefeningen in en documenteer lessons learned. Wie Log4Shell serieus nam, reduceerde later schade bij nieuwe exploits; het incident is een reminder dat moderne beveiliging zowel tooling als processen en governance vraagt.