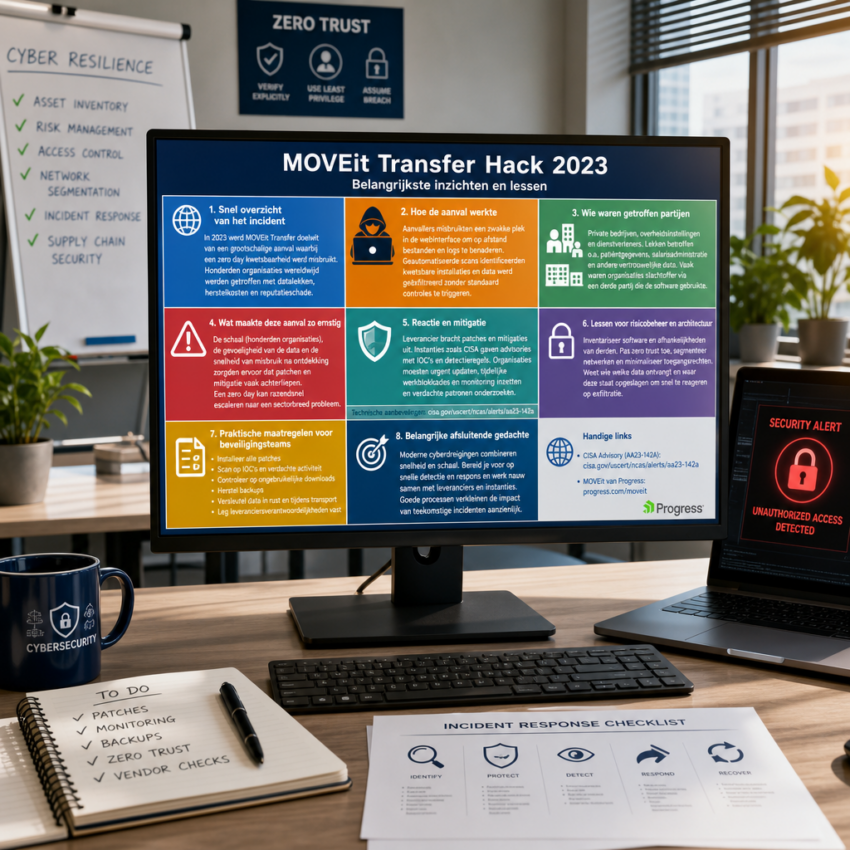
Snel overzicht van het incident
In 2023 werd de bestandsoverdrachtsoftware MOVEit Transfer doelwit van een grootschalige aanval waarbij aanvallers een zero day kwetsbaarheid gebruikten om toegang te krijgen tot bestanden van honderden organisaties wereldwijd. Deze aanval leidde tot datalekken, aanzienlijke herstelkosten en reputatieschade. Officiële waarschuwingen en technische details zijn beschikbaar, onder andere via het Amerikaanse Cybersecurity and Infrastructure Security Agency op https://www.cisa.gov/uscert/ncas/alerts/aa23-142a en via de leverancier op https://www.progress.com/moveit.
Hoe de aanval werkte
De aanvallers misbruikten een zwakke plek in de webinterface van de MOVEit Transfer software om op afstand bestanden en logs te benaderen. Door geautomatiseerde scans konden zij kwetsbare installaties identificeren en vervolgens data exfiltreren zonder dat de standaard toegangscontroles werden getriggerd. Dit patroon is kenmerkend voor supply chain en softwarecomponentaanvallen waarbij veel organisaties tegelijk worden geraakt wanneer een populair product een kwetsbaarheid bevat.
Wie waren getroffen partijen
De impact reikte van private bedrijven tot overheidsinstellingen en dienstverleners. Omdat MOVEit vaak wordt gebruikt om gevoelige bestanden tussen organisaties en klanten uit te wisselen, betroffen de lekken patiëntgegevens, salarisadministratie en andere vertrouwelijke data. In veel gevallen waren slachtofferorganisaties niet direct kwetsbaar door eigen falen maar doordat een derde partij de software gebruikte.
Wat maakte deze aanval zo ernstig
Er zijn meerdere redenen waarom dit incident als ernstig wordt gezien. Ten eerste de schaal: honderden organisaties kregen te maken met datalekken. Ten tweede de gevoeligheid van de data die toegankelijk werd. Ten derde de snelheid waarmee de exploit werd misbruikt na ontdekking, waardoor patchen en mitigatie in veel gevallen achterliepen. Dit illustreert hoe snel een zero day kan escaleren naar een sectorbreed probleem.
Reactie en mitigatie door leveranciers en instanties
De leverancier bracht patches en mitigaties vrij en nationale instanties gaven advisories met indicators of compromise en detectieregels. Organisaties werden aangemoedigd om urgente updates te installeren, tijdelijke werkblokkades en extra monitoring in te zetten en verdachte toegangspatronen te onderzoeken. Zie de technische aanbevelingen en updates op https://www.cisa.gov/uscert/ncas/alerts/aa23-142a voor concrete stappen en detectieregels.
Lessen voor risicobeheer en architectuur
Het incident benadrukt het belang van het inventariseren van gebruikte software en de afhankelijkheden van derden. Een zero trust benadering, netwerksegmentatie en het minimaliseren van toegangsrechten beperken de blast radius. Daarnaast moet een organisatie kunnen aantonen wie welke data ontvangt enwaar die staat opgeslagen om snel te kunnen reageren op mogelijke exfiltratie.
Praktische maatregelen voor beveiligingsteams
Direct toepasbare stappen zijn onder andere: toepassen van alle door de leverancier uitgegeven patches, uitvoeren van volledige scans op indicators of compromise, controleren op ongebruikelijke downloads en bestandsactiviteit, herstellen van backups en het evalueren van encryptie van data in rust en tijdens transport. Voor externe leveranciers moet contractueel worden vastgelegd dat zij bij incidenten tijdig communiseren en ondersteuning bieden bij forensisch onderzoek.
Belangrijke afsluitende gedachte
Dit incident laat zien dat moderne cyberdreigingen vaak snelheid en schaal combineren. Organisaties moeten zich voorbereiden op snellere detectie en respons, en op samenwerking met leveranciers en nationale instanties. Door goede patchmanagementprocessen, continue monitoring en duidelijke procedures voor leveranciersbeheer kan de impact van soortgelijke toekomstige incidenten significant worden verkleind.