Inleiding en doel van dit artikel
Dit technische artikel richt zich op drie cruciale Linux-commando’s die veel worden gebruikt binnen cybersecurity: detectie van netwerkconnecties, pakketcaptures voor incident response en het beheer van firewallregels. De uitleg bevat concrete voorbeelden, wanneer je de commando’s toepast en welke flags praktisch zijn tijdens forensisch onderzoek of bij dreigingsdetectie. Gebruik dit als praktische referentie voor operationele taken en snelle beslissingen tijdens een security-onderzoek.
Realtime netwerksessies inspecteren met ss
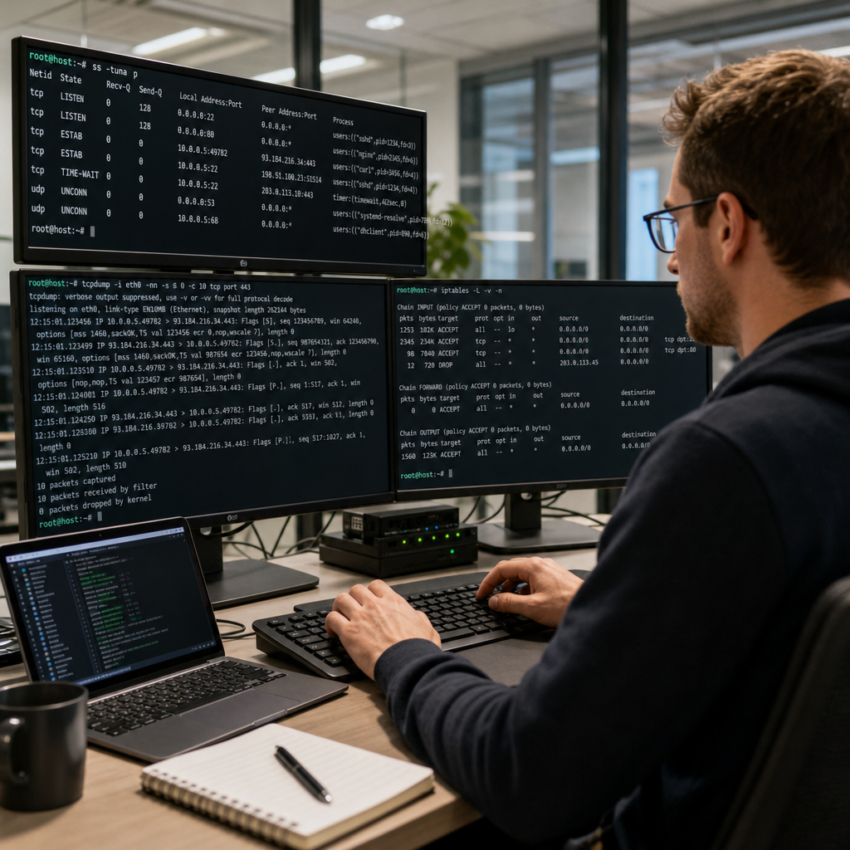
Het commando ss (socket statistics) vervangt in veel gevallen netstat en geeft snelle, gedetailleerde informatie over open sockets, hun staten, en welke processen ze gebruiken. In een incident response-situatie gebruik je ss om snel actieve verbindingen te identificeren, verdachte externe IP-adressen te lokaliseren, en lokaal luisterende services te controleren. Typische flags zijn -t voor TCP, -u voor UDP, -a voor alle sockets, -n om IP-adressen en poorten numeriek te tonen (geen reverse DNS) en -p om het proces en de PID te tonen. Voorbeeldgebruik in onderzoek: ss -tuna p filteren op een onbekende externe host met ss -tuna p | grep 1.2.3.4. Draai ss als root voor volledige procesinformatie. Interpreteer de kolom State (ESTAB, TIME-WAIT, LISTEN) en bekijk timer-waarden bij verdachte langdurige connecties die kunnen wijzen op data exfiltratie.
| Commando | Korte omschrijving | Voorbeeld |
|---|---|---|
| ss | Toont socket- en verbindingsinformatie, inclusief proces-ID’s | ss -tuna p |
Packet capture en analyse met tcpdump
tcpdump is het standaardgereedschap voor het vastleggen van netwerkverkeer op Linux. Gebruik tcpdump tijdens triage om paketten op een interface te capturen of om verdacht verkeer te isoleren met BPF-filters. Belangrijke flags: -i interface om de netwerkinterface te selecteren, -w file.pcap om naar een bestand te schrijven, -s snaplen voor de grootte van de capture per packet (bijvoorbeeld -s 0 voor volledige pakketgrootte), -nn om hostname- en service-naamresolutie uit te schakelen, en -c count om na een aantal pakketten te stoppen. Voor incident response workflows is het verstandig captures in ringbuffers te draaien: tcpdump -i eth0 -w /var/log/capture_%Y-%m-%d.pcap -G 3600 -W 24 -s 0 ’tcp port 443′ om elk uur een nieuw bestand te maken en maximaal 24 bestanden te bewaren. Vergeet niet rechten en schijfruimte; tcpdump vereist vaak root en kan snel veel opslag gebruiken. Pcap-bestanden kun je later analyseren met Wireshark of met tcpdump -r.
| Commando | Korte omschrijving | Voorbeeld |
|---|---|---|
| tcpdump | Capture en inspectie van netwerkverkeer met BPF-filters en pcap-output | tcpdump -i eth0 -s 0 -w capture.pcap ’tcp and port 80′ |
Firewallregels beheren met iptables
iptables is een veelgebruikt hulpmiddel om packet filtering en NAT in de Linux-kernel te configureren. In cybersecurity gebruik je iptables om snel regels toe te voegen die verdachte connecties blokkeren of om netwerksegmenten te isoleren tijdens forensisch onderzoek. Basiscommando’s voor inspectie: iptables -L -v -n toont policies, counters en cijfers zonder DNS-resolutie. Om een verdachte bron te blokkeren voeg je een regel toe in de INPUT-keten, bijvoorbeeld iptables -A INPUT -s 203.0.113.45 -j DROP om alle binnenkomende pakketten van dat IP te laten vallen. Voor permanente configuratie op moderne systemen is het verstandig om iptables-regels te exporteren en te beheren via configuration management. Wees voorzichtig met regels die SSH of managementpoorten blokkeren: test eerst met een tijdelijke regel op basis van source IP of gebruik een fail-safe via consoletoegang. Overweeg ook nftables op nieuwere distributies, maar iptables blijft op veel systemen in gebruik.
| Commando | Korte omschrijving | Voorbeeld |
|---|---|---|
| iptables | Beheer van packet filterregels en netwerkverkeerbeleid | iptables -L -v -n en iptables -A INPUT -s 203.0.113.45 -j DROP |
Praktische workflow voor incident response
Een beproefde workflow combineert de drie commando’s: begin met ss om actieve verbindingen en verdachte processen te vinden, maak vervolgens een gerichte tcpdump-capture op relevante interfaces en poorten, en bewaar pcap-bestanden naar een beveiligde opslaglocatie. Als directe mitigatie voeg je tijdelijke iptables-regels toe om schadelijke traffic te blokkeren of om een geïnfecteerde host te isoleren. Documenteer elke stap en exporteer outputs: ss -tuna p > /root/ss-YYYYMMDD.txt en tcpdump -r capture.pcap voor latere analyse. Automatisering via scripts en centralisatie van pcap-archieven versnelt vervolgonderzoek en correlatie met SIEM-systemen.
Best practices, permissies en opslag
Draai tcpdump en iptables-commando’s met de minst noodzakelijke privileges en beperk toegang tot pcap-bestanden. Gebruik encryptie voor opgeslagen captures en houd rekening met privacywetgeving bij het verzamelen van netwerkverkeer. Plan rotatie en monitoring van opslag zodat capture-sessies het systeem niet volschrijven. Voor continue monitoring is het aan te raden om captures te filteren op relevante protocollen en IP-sets om ruis te verminderen.
Verdiepende documentatie en referenties
Voor verdere technische details en up-to-date opties raadpleeg de manpages en officiële documentatie. Relevante links: ss manpagina op man7.org via https://man7.org/linux/man-pages/man1/ss.1.html, tcpdump documentatie op https://www.tcpdump.org/manpages/tcpdump.1.html, en iptables overzicht op https://man7.org/linux/man-pages/man8/iptables.8.html. Deze bronnen bieden diepgaande voorbeelden en uitleg bij complexe flags en nieuwe kernel-features.