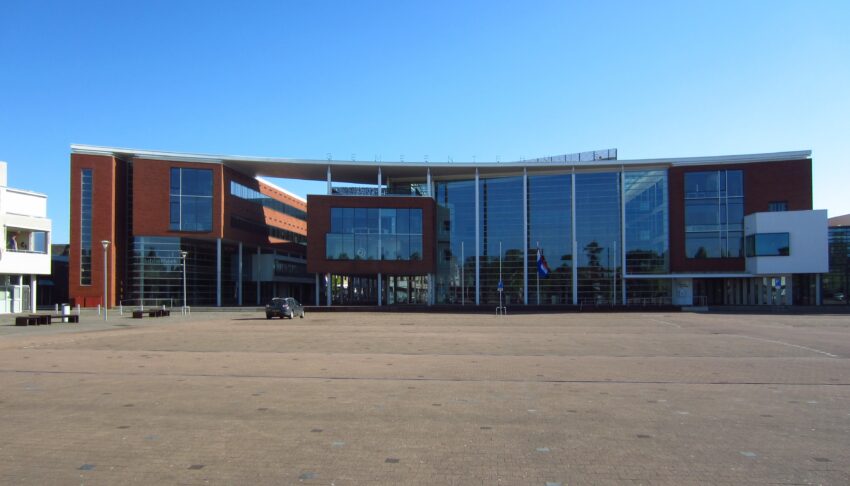
Op 1 december 2020 ontving de systeembeheerder van de gemeente Hof van Twente een verontrustende boodschap: “Hallo, heeft u uw gegevens nodig? Neem snel contact met ons op.” Dit bleek het begin te zijn van een ernstige inbreuk op de beveiliging, zoals onthuld in het onderzoeksrapport naar de hack bij de gemeente Hof van Twente. Het bericht over losgeld verscheen niet alleen op meerdere systemen, maar werd ook geprint op verschillende printers. Volgens burgemeester Nauta zal de schade naar verwachting in de miljoenen euro’s lopen.
Sinds het begin van december was de dienstverlening van de gemeente ernstig verstoord als gevolg van de hack. Uit het onderzoek blijkt dat de hackers geen serieuze belemmeringen ondervonden bij hun aanval. Ze kregen vrijwel onbeperkte toegang tot de computernetwerken van de gemeente Hof van Twente. Het gebrek aan adequate segmentatie van het netwerk was een belangrijke zwakte, zoals vastgesteld in het onderzoek uitgevoerd door het cybersecuritybedrijf NFIR.
Eenvoudig beheerder wachtwoord niet aangepast
Het rapport benadrukt ook dat de systeembeheerder ernstige nalatigheid vertoonde. In oktober 2020 werd het wachtwoord van het beheerdersaccount gewijzigd naar ‘Welkom2020’, een uiterst zwak wachtwoord dat gemakkelijk te raden was. Een jaar eerder was er een firewall-regel aangepast, waardoor iedereen op internet toegang kon krijgen tot de FTP-server voor bestandsuitwisseling van de gemeente.
Op deze server draaide een kwetsbare versie van het Remote Desktop Protocol. Sinds dat moment hebben hackers dagelijks tussen de 50.000 en 100.000 pogingen gedaan om in te breken. De eerste succesvolle hack vond plaats op 9 november 2020, waarna negentig virtuele servers werden gecompromitteerd en alle back-ups werden vernietigd.
Netwerkbeheerder en leverancier Hof van Twente
De gemeente Hof van Twente wordt ook kritisch bekeken in het onderzoek, waarin wordt gesteld dat zij niet voldoende waakzaam was. Er werd te veel vertrouwd op de expertise van de systeembeheerder, zonder regelmatig extern te laten evalueren of de beveiliging adequaat was. Hoewel de gemeente vorig jaar een bedrijf had ingehuurd om te testen of hackers eenvoudig binnen konden komen, werd de openstaande deur over het hoofd gezien. Een internationaal dataherstelbedrijf slaagde erin gewiste bestanden van de afdelingen Burgerzaken, Sociaal Domein en financiële administratie te herstellen. Momenteel wordt onderzocht of deze gegevens weer veilig kunnen worden gebruikt.
Halverwege januari slaagde de gemeente erin om een groot deel van haar dienstverlening te herstellen. In samenwerking met de gemeente Enschede werkt Hof van Twente aan de ontwikkeling van een nieuw ICT-netwerk om toekomstige beveiligingsincidenten te voorkomen.